 VKSECURITY
Segurança, software e conformidade — sem enrolação.
O que a equipe da VKSECURITY aprende construindo e protegendo sistemas, escrito para quem decide e para quem opera.
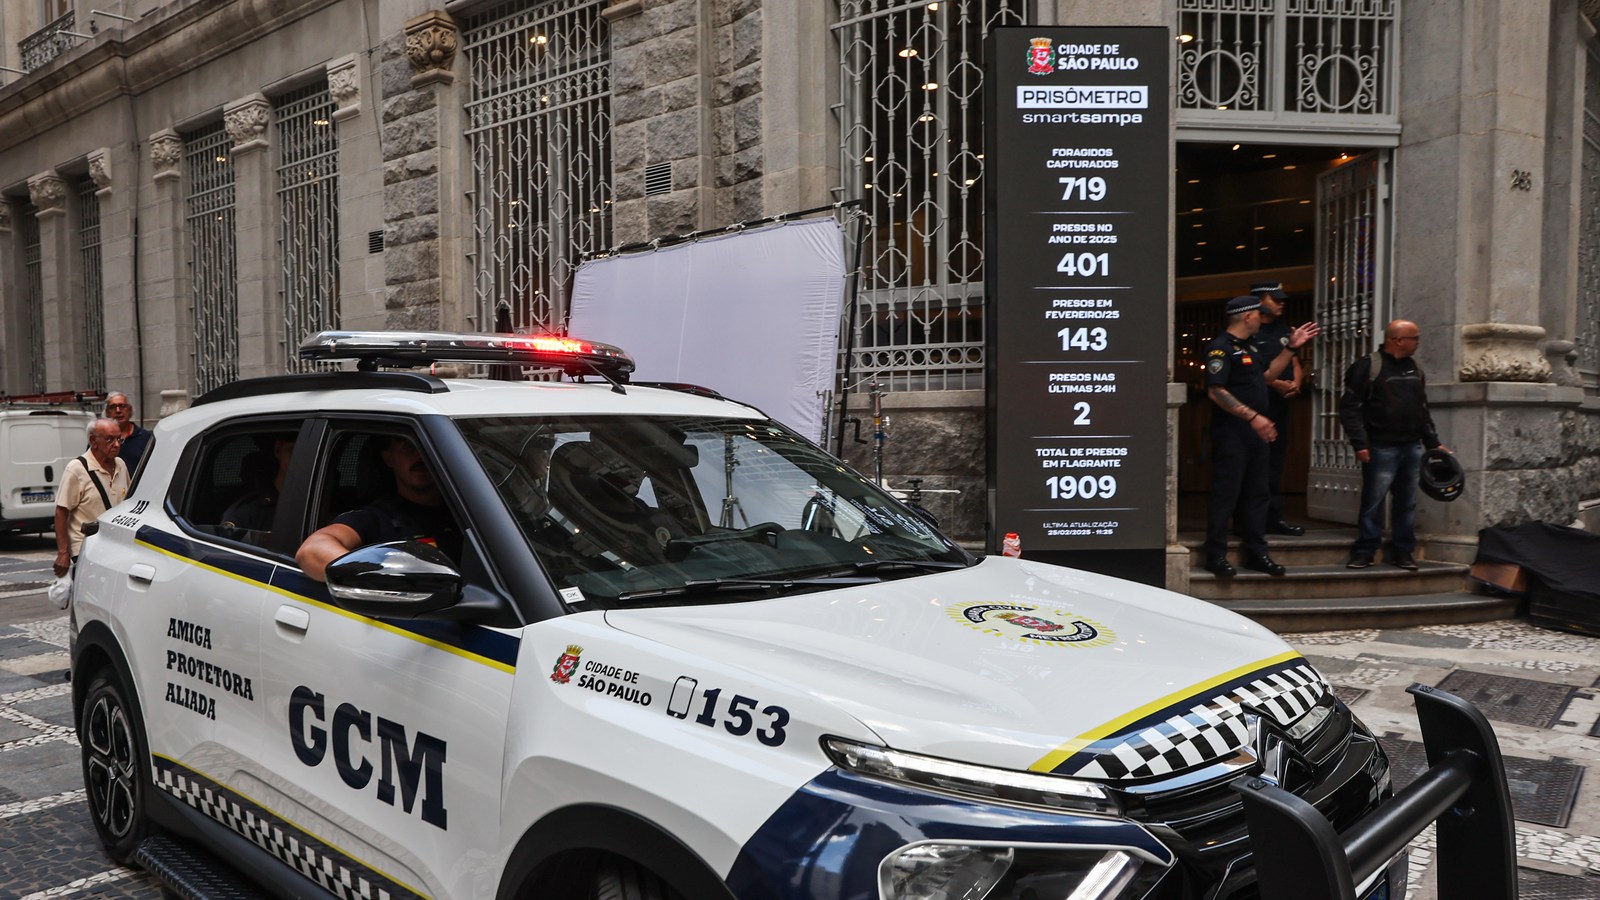
58 mil câmeras de São Paulo a uma senha de distância: o vazamento do Smart Sampa e a falta que faz a segunda etapa de login
Logins e senhas do Smart Sampa, o sistema de videomonitoramento da Prefeitura de São Paulo, ficaram cerca de 11 meses num repositório público na internet. Com eles, a reportagem do UOL entrou na plataforma sem passar por autenticação em duas etapas e viu câmeras de ruas, creches e hospitais. A prefeitura culpa um servidor e nega falha; a segunda etapa de login só veio depois.
LER ARTIGO
PHP2Shell: duas falhas no coração do PHP forçam atualização de emergência e tiram sites do ar pelo mundo
O projeto PHP publicou nesta quarta-feira correções de emergência para duas falhas de nota 9,2 que permitem a qualquer visitante, sem login, executar código no servidor. Detalhes vazaram antes da hora, ataques já apareceram e governos e empresas tiraram sites do ar até atualizar.
LER ARTIGO
EUA mandam tirar o DeepSeek de todos os sistemas do governo civil — inclusive produtos de terceiros feitos com ele
O Departamento de Segurança Interna dos EUA publicou em 20 de outubro uma ordem que exclui o DeepSeek das compras do governo civil e manda removê-lo dos sistemas federais — inclusive produtos de outras empresas construídos sobre ele. Para quem está no Brasil, fica a pergunta: você sabe quais IAs rodam na sua empresa?
LER ARTIGO
Invasão no OpenCode expõe chaves de API de IA e usuários relatam contas de até US$ 1.700 em uma noite
O OpenCode, agente de programação com IA de código aberto, confirmou que invasores alcançaram um sistema antigo do seu Console e podem ter levado chaves de API de OpenAI, Anthropic e Google de 1,4% dos usuários. Houve relatos de cobranças de centenas a mais de mil dólares numa só noite.
LER ARTIGO
NSA, CISA e NIST publicam o primeiro manual para quando um agente de IA sai do controle
Documento conjunto de 16 de outubro traz dez práticas para preparar, detectar e responder a 'incidentes de controle' — quando um agente de IA toma, por conta própria, ações que furam as regras impostas por quem o opera. O alvo são os laboratórios de ponta, mas o texto diz que vale também para quem usa esses agentes.
LER ARTIGO
Um hacker, um exército de agentes de IA e US$ 5 mil: mais de 100 sites de empresas invadidos, da John Deere à SharkNinja
Reportagem exclusiva da Reuters mostra como um operador de língua chinesa deixou agentes de IA trabalhando sozinhos, por horas, contra mais de 1.200 sites de comércio eletrônico. Mais de 100 empresas tiveram sites invadidos, a cerca de US$ 50 por invasão. Deere, SharkNinja e Cummins estão entre elas.
LER ARTIGO
A ferramenta do help desk virou porta de espionagem: falha inédita no BeyondTrust era explorada desde agosto
A BeyondTrust confirmou em 15 de outubro uma falha de nota 9,3 no Remote Support, a ferramenta que o help desk usa para entrar nos computadores da empresa. Segundo o Google, um grupo de espionagem ligado à China a explorava desde o fim de agosto para instalar porta dos fundos, abrir o cofre de senhas e apagar rastros.
LER ARTIGO
Credencial roubada de um fornecedor de backup abriu centenas de ambientes Microsoft 365: o ataque à ConnectWise e o risco do TI terceirizado
Invasores usaram uma credencial do ConnectWise Cloud Backup, serviço de backup de Microsoft 365 usado por provedores de TI, para entrar nos ambientes dos clientes como se fossem o próprio aplicativo — sem senha e sem MFA. A Microsoft chamou o caso de ataque ativo à cadeia de suprimentos; a ConnectWise desligou o backup.
LER ARTIGO
Vazamento de dados custa em média R$ 7,44 milhões no Brasil, recorde da série — e na saúde a conta passa de R$ 12 milhões
O recorte brasileiro do relatório Cost of a Data Breach, da IBM, divulgado em 15 de outubro, aponta custo médio recorde de R$ 7,44 milhões por incidente, 3,5% acima do ano anterior. Phishing e ataques pela cadeia de fornecedores lideram as portas de entrada, e quem usa IA e automação na defesa gasta cerca de 30% menos.
LER ARTIGO
Suspeito de integrar o Qilin é preso na Alemanha, e a polícia inclui na investigação o ataque que contribuiu para uma morte em Londres
Um russo de 28 anos apontado como integrante central do grupo de ransomware Qilin, preso no Japão em maio e entregue à Alemanha, agora também é investigado pelo ataque de 2024 à Synnovis, laboratório que atendia hospitais de Londres. Um paciente morreu em parte pela demora num exame de sangue, e a polícia britânica avalia abrir o que seria o primeiro caso de homicídio ligado a um ciberataque.
LER ARTIGO
Depois do Einstein, o Sírio-Libanês: invasão a um sistema de relatórios pode ter exposto dados ligados a projetos sociais
O Hospital Sírio-Libanês informou na sexta-feira (16) que um sistema interno de relatórios ligado a seus projetos sociais foi acessado sem autorização em 21 de setembro. Podem estar envolvidos nome, RG, CPF, endereço e contatos — e, em parte dos casos, dados de saúde, raça ou etnia. É o segundo grande hospital de São Paulo a comunicar um incidente em pouco mais de uma semana.
LER ARTIGO
Burger King do Japão confirma vazamento de 11,18 milhões de cadastros do aplicativo — e o cartão escapou porque nunca foi guardado
A BK Japan, que opera o Burger King no Japão, informou que um invasor levou dados de cerca de 11,18 milhões de registros de membros do aplicativo, entre nome, telefone, data de nascimento e histórico de pedidos. Números de cartão ficaram de fora por um motivo simples: a empresa não os armazena.
LER ARTIGO
Um repositório 'inocente' fez o ChatGPT gravar código malicioso em outro repositório privado e vazar um segredo — e o relato foi fechado como fora de escopo
Um pesquisador mostrou que, com o conector do GitHub ligado, pedir ao ChatGPT para revisar um repositório público preparado por um atacante basta para o agente gravar um workflow em outro repositório, privado, e enviar um segredo para fora. O programa de recompensas da OpenAI encerrou o caso como fora de escopo.
LER ARTIGO
nginx corrige cinco falhas de uma vez — uma delas está no código desde 2005 e pode derrubar ou dominar o servidor
O nginx, software que fica na porta de entrada de muitos sites e sistemas, ganhou em 14 de outubro versões que corrigem cinco vulnerabilidades. A mais antiga existe desde 2005 e, em certas configurações, permite a qualquer pessoa na internet travar o servidor — ou, no pior caso, executar código nele.
LER ARTIGO
Site falso de VPN pedia servidor, usuário e senha — e depois entregava o instalador verdadeiro da WatchGuard
A Huntress descreveu um golpe que não instala vírus nenhum: um site que imitava a página de download do cliente de VPN da WatchGuard, encontrado por um administrador numa busca no Bing, pedia o endereço do servidor, o usuário e a senha antes de liberar o instalador legítimo, com assinatura válida. O antivírus não tinha o que detectar.
LER ARTIGO
Microsoft bate recorde com mais de 1.400 falhas corrigidas em um mês — e uma delas, já explorada, faz o Windows esquecer de avisar
O pacote de outubro da Microsoft corrigiu mais de 1.400 vulnerabilidades, o maior volume da história da empresa. Só uma estava sendo explorada antes da correção: uma falha no Shell do Windows que dribla a marca que acompanha arquivos baixados da internet. A empresa também testou uma nova forma de agrupar as correções para ajudar a priorizar.
LER ARTIGO
Ransomware entra pela VPN sem senha: falha da Palo Alto corrigida em maio ainda é usada por Qilin e Settra
A ReliaQuest confirma que os grupos de ransomware Qilin e Settra estão abrindo sessões de VPN sem credencial em firewalls da Palo Alto Networks por meio da CVE-2026-0257, corrigida em maio. Como o acesso nasce na VPN da própria empresa, ele se parece com trabalho remoto comum — e quem corrigiu depois de maio pode ter uma sessão invasora ainda aberta.
LER ARTIGO
Engenheiro da OpenAI é preso acusado de esconder um gravador na sala de reuniões dos executivos
Funcionários da OpenAI encontraram, em 30 de setembro, um gravador de áudio escondido em uma porta USB atrás da TV de uma sala de reuniões da diretoria, em São Francisco. O FBI prendeu um engenheiro da empresa nove dias depois. Segundo a acusação, ele pesquisou a agenda e a localização das reuniões da liderança em uma ferramenta interna antes de instalar o aparelho.
LER ARTIGO
Hackers aquecem os freezers de centenas de supermercados na França a 50 °C: toneladas de comida perdidas e incêndios
Na madrugada de 12 de outubro, invasores assumiram remotamente os sistemas de refrigeração de centenas de supermercados franceses, desligaram o frio, elevaram a temperatura a 50 °C e mudaram o ciclo de degelo para que os alarmes não disparassem. A promotoria de Paris abriu investigação e a agência nacional de cibersegurança foi acionada. É o ataque a 'coisas conectadas' que o varejo temia.
LER ARTIGO
Monitoramento não é coisa de home office: o que o VkMonitor mostra quando a equipe está no escritório
Muita empresa ouviu falar de monitoramento de atividade na pandemia e guardou a ideia na gaveta do home office. É um equívoco que custa caro: a maior parte do que uma ferramenta como o VkMonitor entrega — jornada real, uso dos sistemas, sobrecarga, auditoria de acesso — vale mais no escritório, onde todo mundo acha que já enxerga tudo.
LER ARTIGO
Três falhas inéditas na VPN Ivanti Connect Secure dão controle total do equipamento — mesmo com tudo atualizado
A Volexity flagrou, na primeira semana de outubro, um atacante encadeando três falhas desconhecidas em um equipamento Ivanti Connect Secure totalmente atualizado: entrou sem senha, executou código e virou administrador do sistema. Depois, foi atrás das credenciais do Active Directory. A Ivanti corrigiu duas das três falhas em 13 de outubro; a terceira ainda espera.
LER ARTIGO
MP obriga operadoras a autenticar ligações: empresas vão aparecer com nome e logotipo — e quem liga em massa pode ficar 15 dias sem discar
A Medida Provisória 1.396, publicada no Diário Oficial em 13 de outubro, manda as operadoras autenticarem as chamadas e bloquearem as que não passarem pela verificação. Ligações de empresas passam a mostrar nome e logotipo, e quem fizer mais de mil chamadas por dia, quase todas curtas, fica 15 dias sem poder ligar.
LER ARTIGO
AT&T vai pagar US$ 177 milhões por dois vazamentos — e cada cliente deve receber entre US$ 7 e US$ 40
Um juiz federal do Texas deu aprovação final ao acordo de US$ 177 milhões que encerra as ações coletivas sobre os dois vazamentos que a AT&T reconheceu em 2024 — um com dados cadastrais de dezenas de milhões de clientes, outro com registros de chamadas e mensagens. A conta é alta para a empresa e baixa para cada pessoa: a estimativa é de US$ 7 a US$ 40 por cliente.
LER ARTIGO
GhostAction volta ao GitHub: 'auditoria de segurança' falsa vasculha o histórico inteiro dos repositórios atrás de chaves de nuvem e de IA
Em 8 de outubro, a campanha GhostAction usou contas comprometidas de dois mantenedores conhecidos para empurrar um arquivo chamado security-audit.yml a centenas de repositórios. O que ele faz é o oposto do nome: lê o histórico completo do projeto e envia para um servidor as chaves da AWS, de serviços de IA e de outros sistemas — inclusive as que alguém apagou achando que tinha resolvido.
LER ARTIGO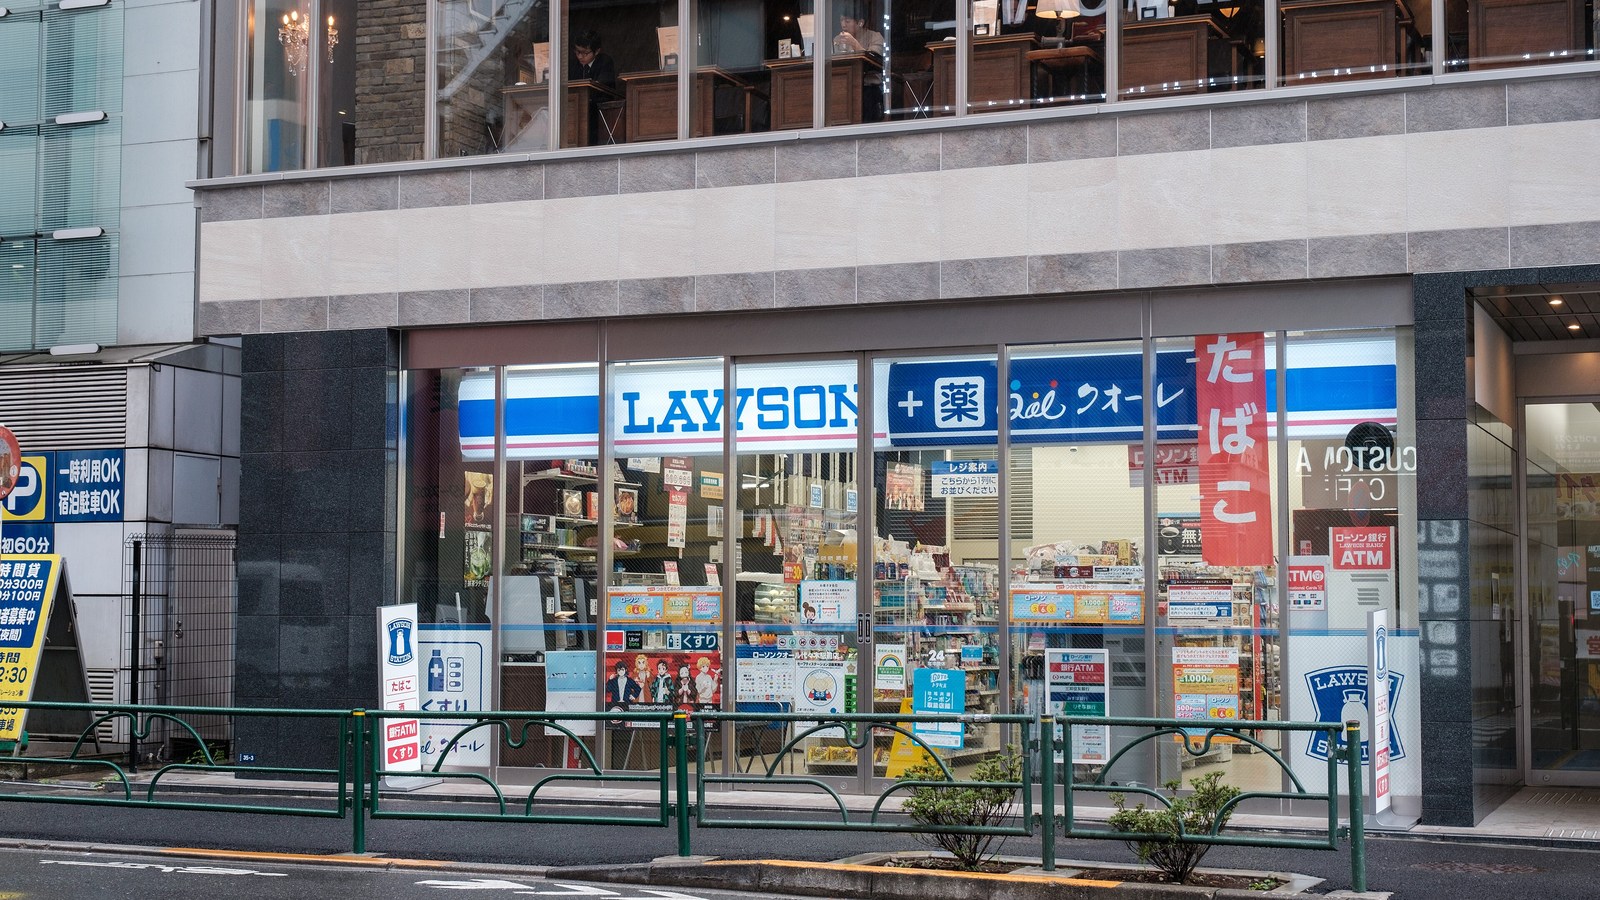
Japão em alerta: onda de invasões expõe dados de milhões, e bancos são orientados a não aceitar só a carteira de motorista
Lojas de conveniência, corretora, ferrovia, aluguel de carros e uma nuvem usada por 495 empresas e governos locais: em poucas semanas, o Japão acumulou ataques suficientes para o governo emitir um alerta nacional. Com imagens de documentos circulando, o regulador financeiro pediu que bancos aceitem só identidades com chip.
LER ARTIGO
Corretora Brasil Bitcoin apura suposto vazamento de 657 mil clientes; anúncio inclui CPF e histórico de transferências
Um criminoso anunciou em fórum clandestino dados que diz ter extraído da corretora Brasil Bitcoin: 657.547 registros com nome, CPF, contatos e movimentações. A empresa afirma que investiga, que não houve acesso a fundos nem a senhas e que comunicará a ANPD se o material for confirmado. Mesmo sem senha, um vazamento assim é matéria-prima de golpe.
LER ARTIGO
Reuniões demais: como o dado de agenda da equipe devolve horas de trabalho focado
Metade das reuniões cai em duas faixas do dia e mais da metade nem estava na agenda, segundo a telemetria da Microsoft. Olhado por equipe, o tempo em videoconferência é o primeiro dado para devolver horas de foco a quem trabalha — e a mudança quase sempre começa na agenda do gestor.
LER ARTIGO
Fornecedor também é perímetro: FBI afasta prestadora por correção não aplicada e vê executivo do setor de negociação de ransomware ser preso
Na mesma semana, o FBI atribuiu o vazamento de dados de milhares de funcionários a uma correção de segurança que um prestador de serviço da Accenture deixou de aplicar — e um executivo canadense ligado a empresas que negociam resgates de ransomware foi preso na Pensilvânia. Duas histórias diferentes, uma mesma lição sobre quem tem a chave da casa.
LER ARTIGO
Falha nota 10 no acesso remoto da SonicWall passa a ser explorada dois dias depois da correção
A SonicWall corrigiu em 6 de outubro uma falha de gravidade máxima no SMA1000, o gateway que dá acesso remoto a funcionários e parceiros de muitas empresas. Dois dias depois, armadilhas montadas por pesquisadores já registravam tentativas de exploração — que usam o próprio equipamento para falar com um banco de dados interno protegido por senha padrão.
LER ARTIGO
Chave do VirusTotal à venda por US$ 350: o que um comprador enxergaria dos arquivos que a sua empresa já mandou analisar
Um anúncio em fórum criminoso, flagrado em 7 de outubro, oferece uma chave de API 'Enterprise' do VirusTotal por US$ 350. A venda não foi confirmada e não indica invasão ao serviço do Google — mas lembra um detalhe que muita empresa esquece: o conteúdo dos arquivos enviados ao VirusTotal pode ser acessado por clientes pagantes.
LER ARTIGO
Bancos da Coreia do Sul invadidos com ajuda de IA: CrowdStrike acha o 'diário' do atacante nas sessões do Claude Code
O presidente sul-coreano disse haver sinais de inteligência artificial nos ataques que expuseram dados de clientes de ao menos nove bancos. A CrowdStrike encontrou as ferramentas: um agente de invasão chinês, o DeepSeek e o Claude Code — e os registros das sessões, deixados abertos pelo próprio atacante.
LER ARTIGO
Ataque hacker ao Einstein: dados de pacientes foram copiados, e a Polícia Federal investiga extorsão
O Einstein Hospital Israelita confirmou que parte da base de pacientes — nome, CPF, data de nascimento e, em alguns casos, prescrições e resultados de exames — foi acessada e copiada sem autorização. A suspeita surgiu em 4 de agosto. A Polícia Federal cumpriu mandados em Joinville (SC) numa investigação sobre ransomware e extorsão.
LER ARTIGO
Dados de clientes do Goldman Sachs vazaram pela EY — e estavam anexados a chamados de suporte de TI
O Goldman Sachs não foi invadido, mas dados de clientes do banco saíram de uma plataforma de chamados de TI usada pela EY, que presta serviços fiscais a instituições financeiras. Documentos anexados a tickets de suporte foram baixados entre março e abril; a confirmação de que clientes do banco estavam entre os afetados só veio a público em outubro.
LER ARTIGO
Jira e Confluence: falha de nota 9,3 deixa ler arquivos do servidor sem senha — e os ataques começaram duas horas depois de os detalhes virem a público
A Atlassian publicou em 5 de outubro um alerta crítico para oito produtos instalados no próprio servidor do cliente, entre eles Jira, Confluence e Bitbucket: sem login, um invasor consegue ler arquivos da pasta da aplicação. Um dia depois, pesquisadores mostraram como transformar isso em conta de administrador — e, em duas horas, já havia tentativas de exploração.
LER ARTIGO
Tocantins tira do ar o sistema que paga as contas do estado após tentativas de invasão — uma delas chegou a lançar um pagamento, que o banco barrou
A Secretaria da Fazenda do Tocantins suspendeu o Siafe-TO, sistema por onde passam os pagamentos do estado e de órgãos como TJ, TCE, MP e Assembleia, depois de detectar tentativas de ataque em 2 de outubro. Uma delas gerou uma operação financeira que o banco não autorizou. O governo fala em prejuízo zero e prevê a volta do sistema até quinta-feira.
LER ARTIGO
Dinamarca: invasores usaram o acesso legítimo de uma empresa para copiar nome, endereço e número de identidade de 8,8 milhões de pessoas
O registro central de pessoas da Dinamarca, o CPR — parecido com o nosso CPF —, teve nome, endereço e número de identidade de 8,8 milhões de registros acessados ao longo de setembro. Ninguém arrombou o sistema: os invasores usaram a autorização de consulta de uma empresa privada. A ministra responsável chamou o caso de 'profundamente grave'.
LER ARTIGO
Falha no Exchange deixa um funcionário ler a caixa de e-mail dos colegas — e a correção para 2016 e 2019 só chega a quem pagou suporte estendido
A Microsoft publicou em 2 de outubro uma atualização extra para o Exchange Server: uma falha de nota 8,8 permite que qualquer usuário com login leia mensagens e anexos de outras caixas da mesma organização. O Exchange Online já foi corrigido; servidores próprios precisam atualizar — e as versões 2016 e 2019 só recebem o pacote no programa pago de suporte estendido.
LER ARTIGO
Lupo confirma invasão ao sistema de pedidos: nome, CPF e endereço de quem comprou entre 2020 e 2023 podem ter sido acessados
A fabricante de meias e roupas íntimas informou que invasores acessaram, entre 18 e 23 de setembro, o sistema que gerencia os pedidos da empresa. Dados de compras feitas de 2020 a 2023 — nome, CPF, telefone, endereço e detalhes do pedido — podem ter sido vistos. O risco agora é o golpe que já chega sabendo o que você comprou.
LER ARTIGO
Suspeito do ShinyHunters é detido na Jordânia e estaria ajudando o FBI a localizar o resto do grupo
Segundo a Reuters, um membro do ShinyHunters conhecido como Rey foi detido na Jordânia em 29 de setembro e está cooperando com o FBI — o mesmo grupo que diz ter roubado dados de todos os funcionários da agência e que, semanas atrás, voltou a invadir sistemas de RH e folha pelo Oracle PeopleSoft.
LER ARTIGO
Gerente de agência é presa por desviar R$ 2 milhões de idosos ao longo de dois anos: o custo de não saber o que acontece dentro da empresa
Em Miguelópolis (SP), a gerente de uma agência do Santander, há mais de 12 anos no banco, é suspeita de desviar cerca de R$ 2 milhões de clientes idosos entre 2024 e 2026. Ela escolhia quem tinha dificuldade com o aplicativo e dependia do atendimento presencial. O esquema só veio à tona quando as próprias vítimas estranharam movimentações. O que esse caso diz sobre o que uma empresa enxerga — e o que não enxerga — do trabalho dos próprios funcionários.
LER ARTIGO