VKSECURITY
Falha grave no firewall da Palo Alto: nota 9.2 e execução de código sem senha
A Palo Alto Networks corrigiu uma falha de nota 9.2 no PAN-OS que permite a um invasor sem senha executar código como administrador nos firewalls físicos. Ainda não há ataques conhecidos, o que torna esta a semana ideal para atualizar — antes que a engenharia reversa do remendo vire exploração.
Mais um fabricante de firewall entra na lista das últimas semanas. A Palo Alto Networks publicou a correção de uma falha grave no PAN-OS, o sistema que roda nos seus firewalls.
O que a falha permite
A vulnerabilidade CVE-2026-0310 recebeu nota 9.2 e está no componente que interpreta dados em formato XML. Um invasor sem autenticação pode enviar um conteúdo preparado para a interface de gerenciamento ou para a interface de tráfego e provocar um erro de memória.
O efeito muda conforme o produto:
- Firewalls físicos da série PA: execução de código como root — controle total do equipamento.
- Firewalls virtuais da série VM: negação de serviço, ou seja, o equipamento para de funcionar.
- Prisma Access e Cloud NGFW: exige autenticação, risco menor.
Estão afetadas as versões anteriores à 12.2.3, 12.1.10, 11.2.13-h2, 11.1.16-h2 e 10.2.18-h10.
A janela está aberta agora
Segundo a Palo Alto, a falha foi encontrada pela própria equipe interna e não há exploração conhecida até o momento. Essa é a melhor notícia possível neste tipo de aviso — e também um prazo.
O motivo é conhecido no meio: quando a correção sai, o remendo mostra aos criminosos exatamente onde estava o defeito. A engenharia reversa desse tipo de ajuste costuma levar de dias a poucas semanas. O caso da Cisco, com cinco meses entre a correção e o ataque, lembra que quem deixa para depois costuma ser alcançado.
O que fazer
- Atualize para a versão corrigida da sua linha (12.2.3 ou posterior, e as equivalentes nas demais).
- Se não puder atualizar agora, restrinja o acesso à interface de gerenciamento a endereços internos confiáveis, use um ponto de acesso dedicado para administração e mantenha essas interfaces longe de redes não confiáveis. São as mitigações que o próprio fabricante recomenda.
- Confirme quem faz isso. Em muitas empresas o firewall é gerido por um fornecedor. Vale pedir por escrito a confirmação de que a atualização foi aplicada, com data.
O recado é o mesmo que os últimos casos vêm repetindo: o computador do funcionário é atualizado sozinho toda semana; o equipamento que protege a empresa inteira, muitas vezes, só quando alguém lembra. Esta semana, vale lembrar.
Fontes
- Palo Alto Networks — avisos de segurança (Security Advisories) e CVE-2026-0310: security.paloaltonetworks.com
- NVD — CVE-2026-0310: nvd.nist.gov
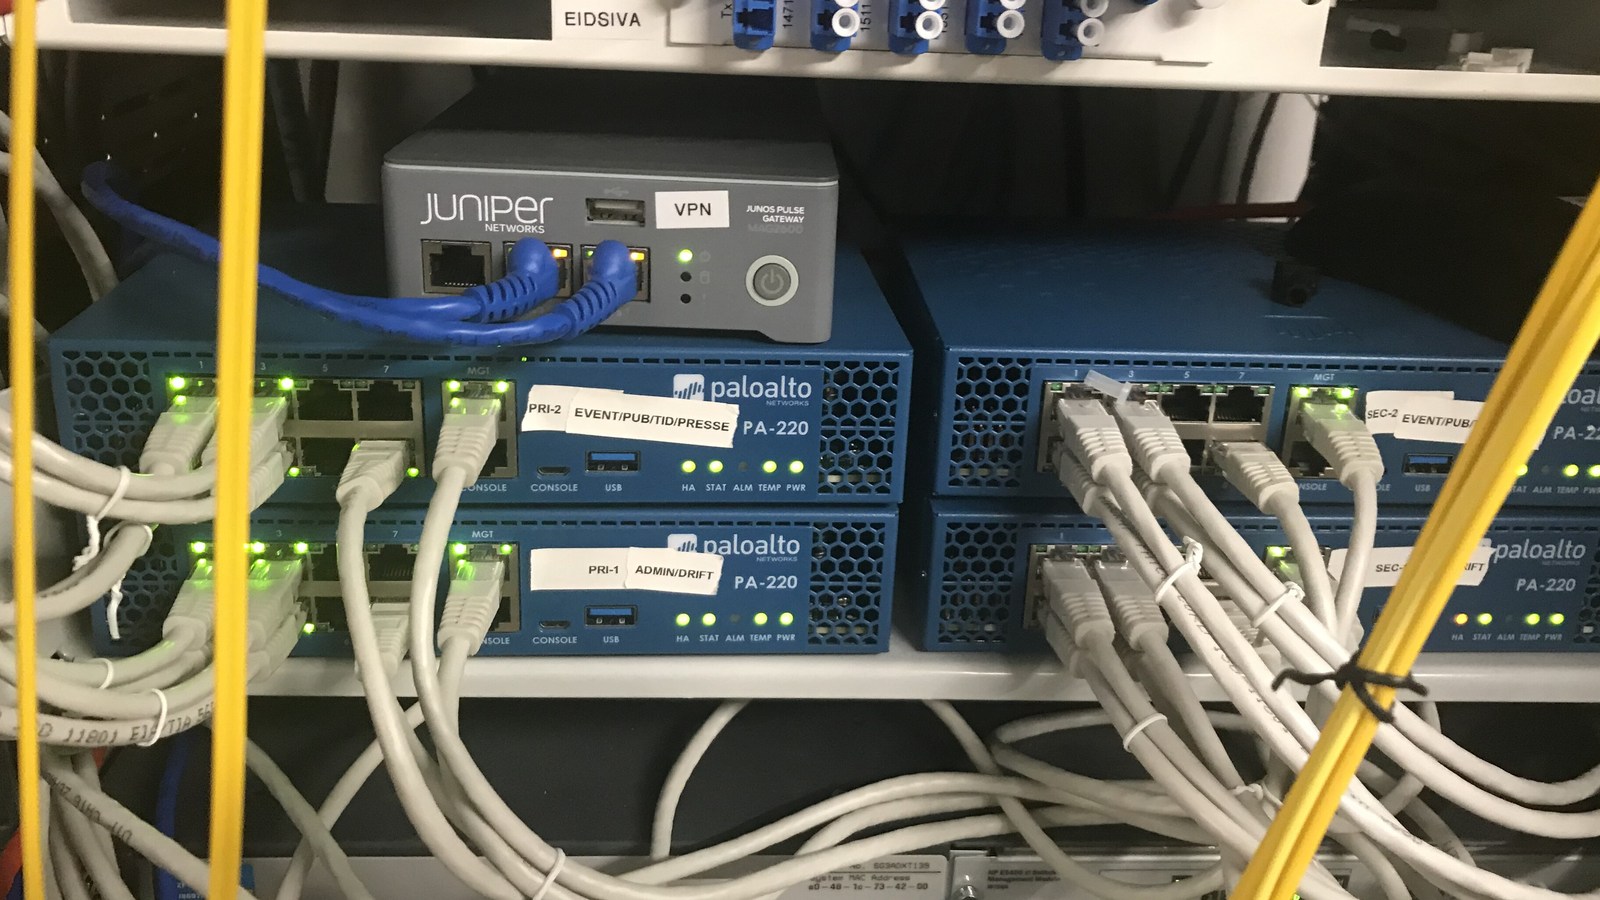
- Foto de capa: firewalls Palo Alto Networks PA-220 instalados em rack — The Gathering, CC BY 2.0, via Wikimedia Commons
- Segunda imagem: logotipo da Palo Alto Networks — Palo Alto Networks, domínio público, via Wikimedia Commons