VKSECURITY
Um e-mail comum derruba o próprio sistema que filtra e-mails da empresa
Uma falha nota 9.8 no gateway de e-mail da Cisco permite executar comandos como administrador — bastando enviar um e-mail preparado para o endereço da empresa. Está sendo explorada desde antes de a Cisco saber, e não existe contorno: só a atualização resolve.
Existe uma ironia difícil de ignorar nesta notícia: o equipamento que a empresa comprou para filtrar e-mails maliciosos pode ser derrubado por um e-mail malicioso.
A falha
A vulnerabilidade CVE-2026-76461, nota 9.8, está no componente que interpreta as mensagens no Cisco Secure Email Gateway — o aparelho por onde passa todo o e-mail que entra na empresa. O erro é de validação insuficiente: um invasor pode embutir instruções maliciosas de banco de dados dentro de um e-mail e, a partir daí, executar comandos com privilégio de administrador no equipamento.
Três características tornam o caso especialmente sério:
- Não exige credencial nem interação. Ninguém precisa clicar em nada. Basta o e-mail chegar.
- O alvo é exposto por natureza. Um gateway de e-mail existe justamente para receber mensagens de qualquer remetente. A superfície de ataque é o próprio funcionamento dele.
- Afeta qualquer configuração, física ou virtual.
Já estava sendo explorada
A Cisco divulgou o aviso em 14 de setembro e informou que sua equipe de resposta identificou exploração ativa — ou seja, a falha foi usada em ataques antes de existir correção pública, o que a caracteriza como um “dia zero”. A CISA incluiu a vulnerabilidade no catálogo de falhas exploradas no mesmo dia e deu prazo de 17 de setembro para os órgãos federais americanos corrigirem, um dos prazos mais curtos que a agência costuma conceder.
O que fazer
Não há contorno. A Cisco não publicou mitigação alternativa: a única saída é atualizar.
- Atualize o AsyncOS para as versões corrigidas: 15.5.5-014, 16.0.4-302 ou 16.5.0-780, conforme a linha instalada. Estão afetadas as versões 15.5 e anteriores, 16.0 e 16.5.
- Revise os registros do gateway e do cluster procurando atividade estranha de banco de dados, comandos inesperados e alterações de configuração.
- Olhe os registros de rede e do firewall em busca de transferências de dados fora do padrão saindo do equipamento.
- Se estiver desatualizado desde meados de setembro, assuma a possibilidade de comprometimento e trate como incidente: rotação de credenciais administrativas e verificação de integridade.
Duas semanas, dois produtos Cisco
Vale registrar o contexto: há dois dias publicamos aqui a falha nota 10 no Cisco Firewall Management Center, também explorada em ataques reais. Agora é o gateway de e-mail. São produtos diferentes, com falhas diferentes, mas o recado para o gestor de TI é um só: os equipamentos de segurança da empresa também precisam entrar na rotina de atualização — e, pelo visto dos últimos meses, com a mesma prioridade que os servidores de aplicação.
A pergunta prática para esta semana continua a mesma que fizemos anteontem: quem, na sua empresa, acompanha os avisos de segurança dos fabricantes que você usa, e em quanto tempo isso vira uma atualização aplicada?
Fontes
- Cisco Security Advisories — CVE-2026-76461, Secure Email Gateway: sec.cloudapps.cisco.com/security/center/publicationListing.x
- CISA — catálogo de vulnerabilidades conhecidas exploradas (KEV): cisa.gov/known-exploited-vulnerabilities-catalog
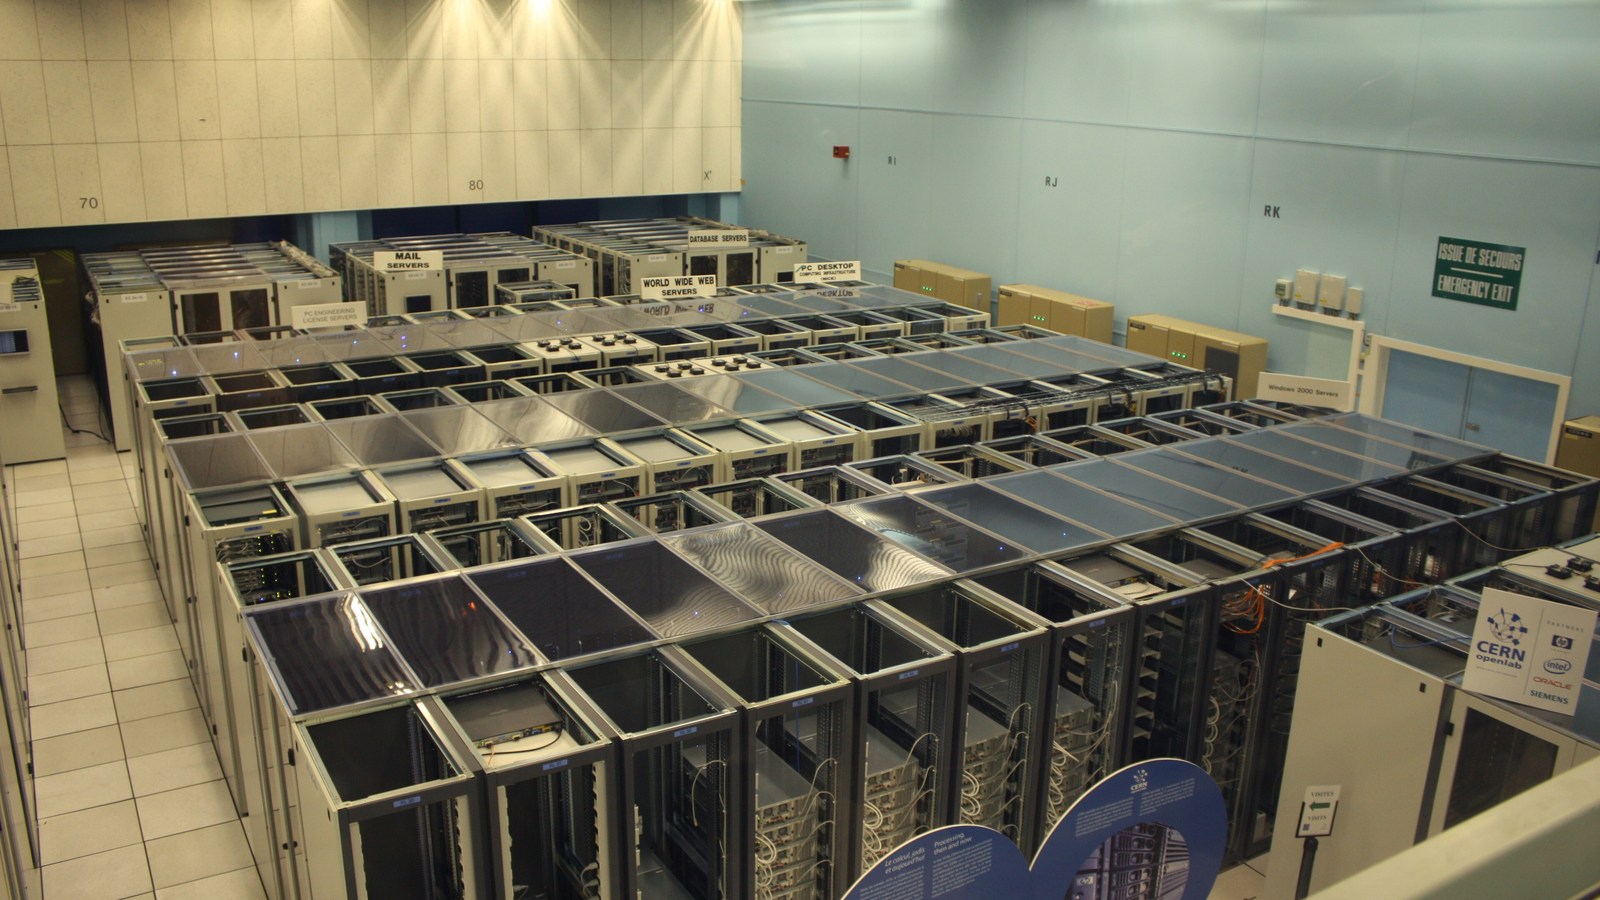
- Foto de capa: sala de servidores com racks identificados como servidores de e-mail — Hugo Bernard, CC BY-SA 3.0, via Wikimedia Commons
- Segunda imagem: logotipo da Cisco — Cisco Systems, domínio público, via Wikimedia Commons