VKSECURITY
Falha no firewall FortiGate está sendo explorada e já infectou 178 equipamentos
Uma falha no sistema dos firewalls FortiGate permite executar comandos sem senha e está sendo usada em ataques: 178 equipamentos confirmadamente infectados depois de varreduras contra mais de 30 mil endereços. A correção existe. O problema é o firewall ser, em muitas empresas, o aparelho que ninguém atualiza.
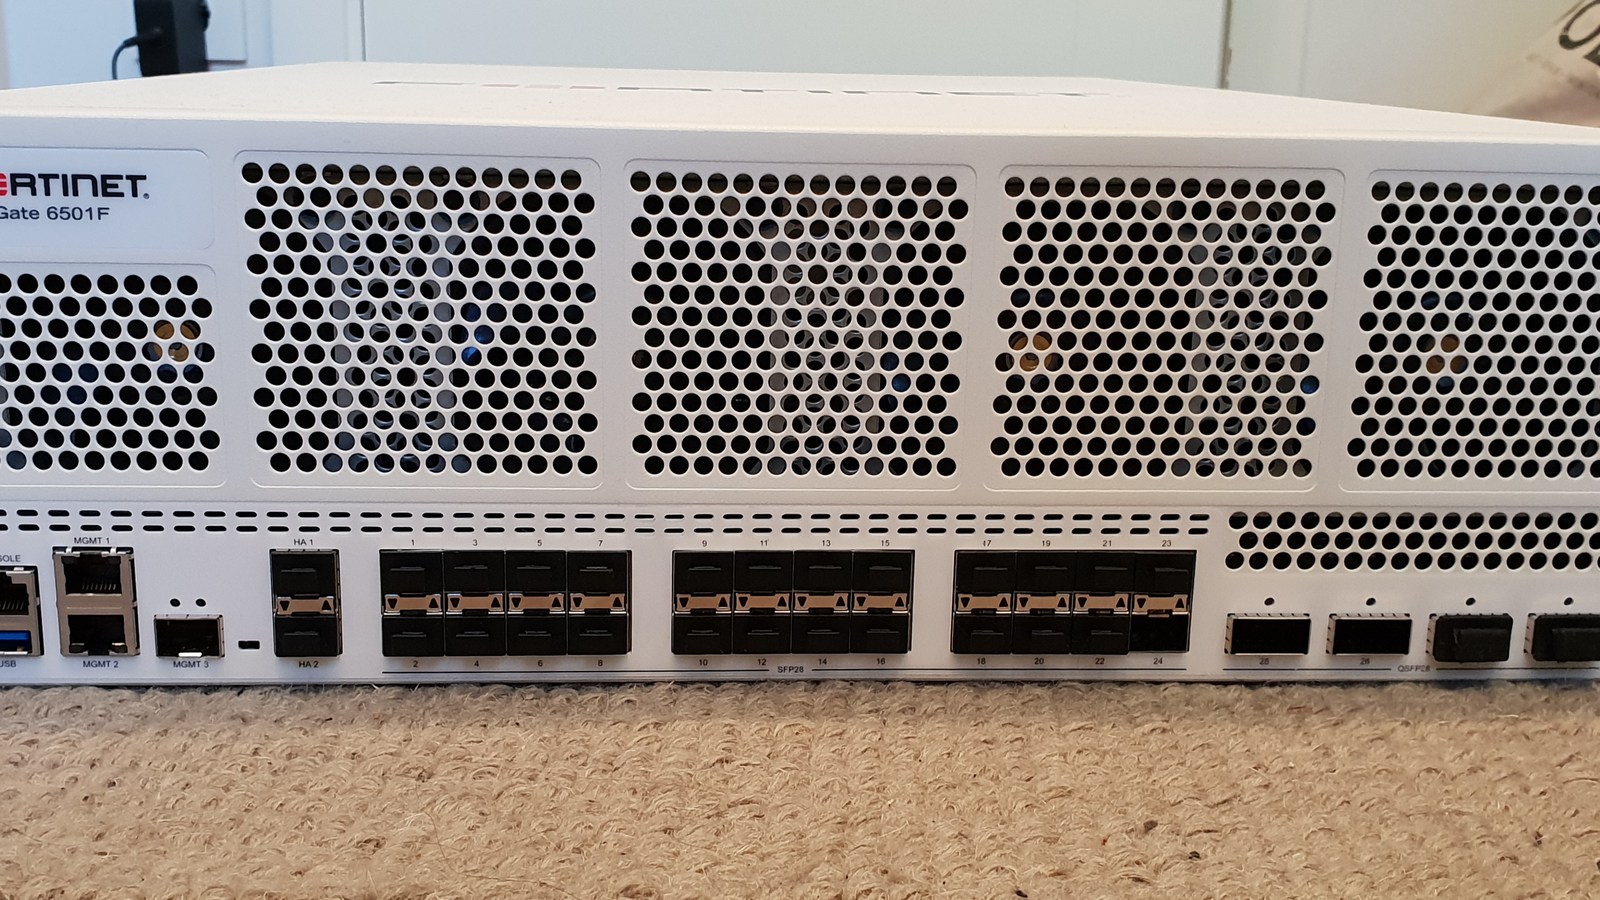
O firewall é o porteiro da rede da empresa: fica na fronteira, decide o que entra e o que sai. Justamente por isso, uma falha nele é das piores notícias possíveis — e é o que está acontecendo com equipamentos FortiGate, da Fortinet, amplamente usados no Brasil.
A falha
Identificada como CVE-2025-25249, ela está em um componente do FortiOS (o sistema do equipamento) responsável por gerenciar pontos de acesso Wi-Fi de forma centralizada. Um erro de programação nesse componente permite que um invasor sem senha nenhuma envie um pedido preparado pela rede e execute comandos no firewall.
Também afeta o FortiSwitchManager. As versões vulneráveis incluem FortiOS 6.4 (todas), 7.0.0 a 7.0.17, 7.2.0 a 7.2.11, 7.4.0 a 7.4.8 e 7.6.0 a 7.6.3.
Já está sendo explorada
Não é risco teórico. Pesquisadores relataram, no início de setembro, uma campanha ativa:
- mais de 30 mil endereços de FortiGate varridos pelos atacantes;
- 178 equipamentos confirmadamente comprometidos, com maior concentração nos Estados Unidos;
- nas máquinas invadidas, os criminosos instalaram um programa de controle remoto próprio, escrito para rodar no ambiente do aparelho, além de scripts para automatizar o roubo de credenciais.
Um firewall comprometido é o pior dos cenários: o atacante fica na fronteira da rede, vê o tráfego, alcança as máquinas internas e ainda usa a autoridade do equipamento para se manter escondido.
O que fazer, na ordem
- Atualize o FortiOS. As versões corrigidas são 7.0.18, 7.2.12, 7.4.9, 7.6.4 ou mais recentes. Quem estiver no 6.4 precisa migrar de versão, porque essa linha não tem correção.
- Feche a porta de gerenciamento de Wi-Fi para a internet. Enquanto a atualização não puder ser feita, bloqueie o tráfego externo nas portas UDP 5246 a 5249 e desative o serviço nas interfaces voltadas para fora. Isso remove o caminho do ataque.
- Procure sinais de invasão. Processos estranhos, arquivos temporários incomuns e alterações de configuração que ninguém fez. Quem demorou a corrigir precisa assumir que pode ter sido visitado — e, nesse caso, trocar as senhas administrativas do equipamento.
O ponto que fica
Existe um padrão nos incidentes graves dos últimos anos: a falha não está no computador do funcionário, e sim no equipamento de borda — firewall, VPN, roteador. São aparelhos que a empresa instala, configura uma vez e esquece, porque “está funcionando”. Só que eles ficam expostos à internet 24 horas por dia e concentram poder sobre toda a rede.
Se a sua empresa não tem uma rotina definida de quem verifica e aplica atualizações nesses equipamentos — com data, responsável e registro —, essa é a lacuna a fechar. A correção do FortiGate já existe há tempo suficiente; os 178 equipamentos invadidos pertencem a empresas que não a aplicaram.
Fontes
- Fortinet PSIRT — avisos de segurança oficiais: fortiguard.fortinet.com/psirt
- NVD — CVE-2025-25249: nvd.nist.gov
- Arctic Wolf — CVE-2025-25249: Remote Code Execution Vulnerability in FortiOS and FortiSwitchManager: arcticwolf.com
- Foto de capa: firewall Fortinet FortiGate 6501F — Premeditated, CC BY-SA 4.0, via Wikimedia Commons
- Segunda imagem: logotipo da Fortinet — Fortinet, domínio público, via Wikimedia Commons