VKSECURITY
O 'verifique que você é humano' que entrega a sua empresa: o golpe que pede para colar um comando
Uma tela falsa de verificação — igual às que todo mundo já clicou — pede que o funcionário abra o terminal do Windows e cole um comando 'para confirmar que é humano'. Quem obedece abre um túnel para o atacante dentro da rede da empresa. A Microsoft alerta: é o caminho para o ransomware.
Todo mundo já passou por isso: você abre um site, e antes de entrar aparece aquela caixinha — “Verifique que você é humano”, com o logo da Cloudflare, uma caixa para marcar e um círculo girando. É tão comum que ninguém pensa duas vezes. E é exatamente nessa confiança automática que uma campanha de ataque, detalhada pela Microsoft no fim de agosto, está apostando.
O golpe, passo a passo
Os pesquisadores batizaram a campanha de TerminalFix. Ela começa em sites legítimos que foram comprometidos: quando a pessoa entra, aparece por cima da página uma verificação falsa da Cloudflare, visualmente idêntica à verdadeira. Aí vem a diferença.
- Ao clicar na caixa, um comando é copiado silenciosamente para a área de transferência do computador — sem que a pessoa veja nada.
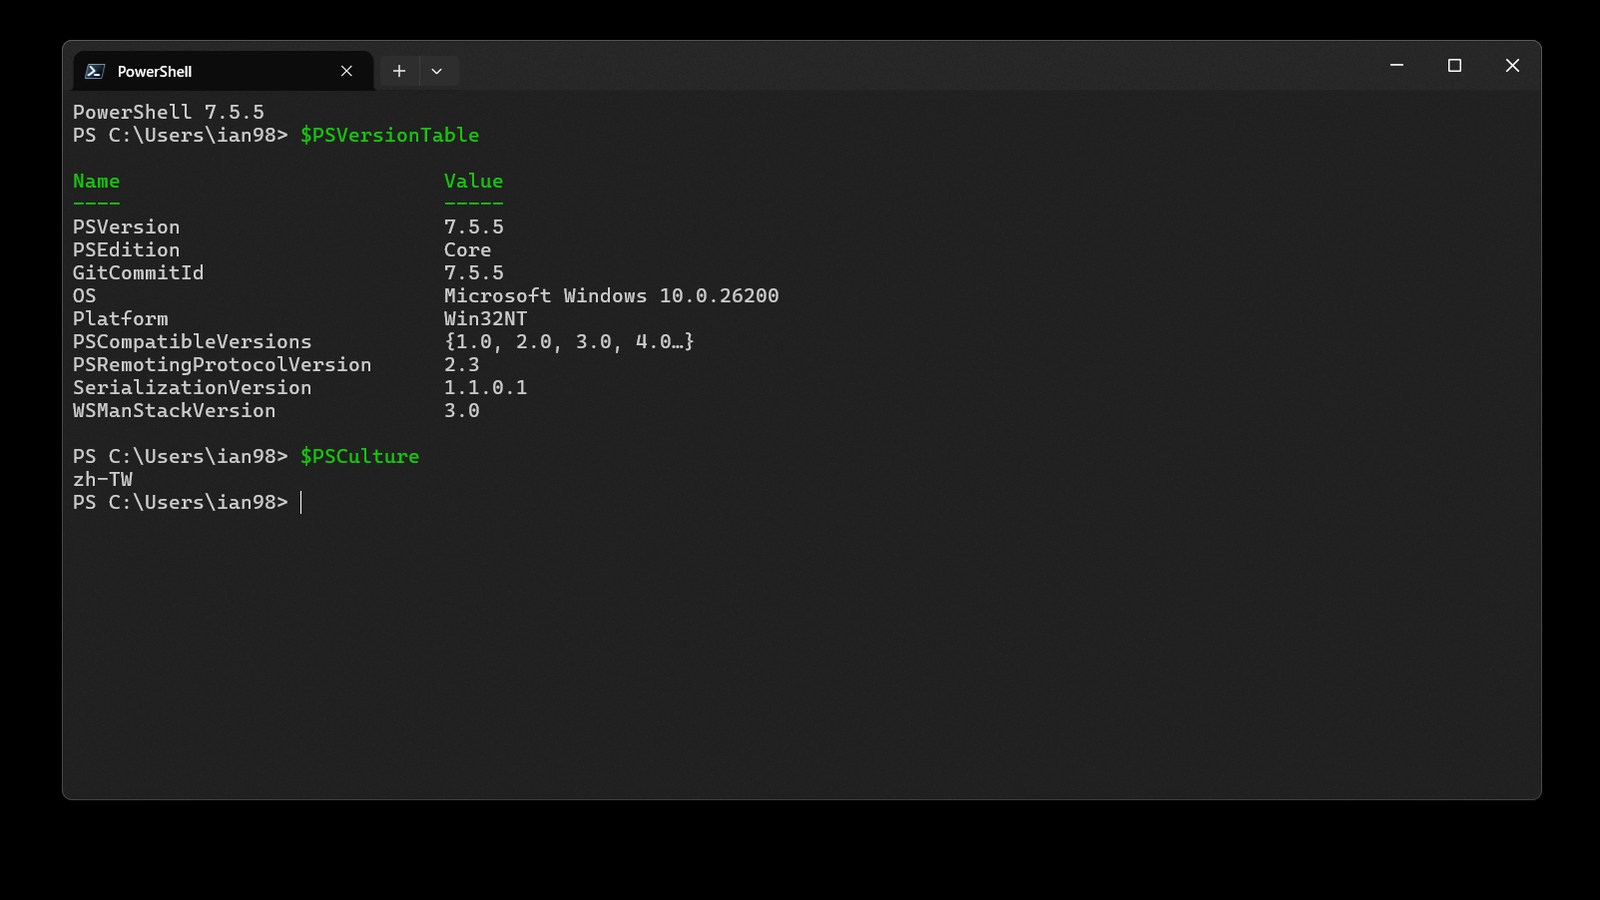
- A tela então “explica” que a verificação automática falhou e dá instruções manuais: abra o Windows Terminal ou o PowerShell e cole o que está copiado.
- Ao colar e apertar Enter, a janela mostra mensagens coloridas, no estilo da Cloudflare — “Starting Cloudflare verification…”, depois confirmações em verde. Tudo teatro.
- Por trás das mensagens, o comando baixa os arquivos do ataque e os instala. A pessoa acha que “passou na verificação”. Na verdade, acabou de abrir a porta.
O nome “TerminalFix” é uma variação de uma família de golpes já conhecida, o ClickFix, em que a vítima é convencida a “consertar” alguma coisa executando ela mesma um comando. A engenhosidade é essa: nenhum antivírus precisa ser enganado, porque quem executa é o próprio usuário, com as próprias permissões.
O que acontece depois — sem tecnês
Depois de instalado, o programa faz três coisas que preocupam qualquer empresa:
- Se esconde dentro de um programa legítimo do Windows. Ele usa um componente assinado pela própria Microsoft e o engana para carregar um arquivo malicioso, herdando a “reputação” de um processo confiável. Parte do código vem escondida dentro de imagens PNG — a técnica se chama esteganografia — para passar despercebida.
- Abre um túnel reverso. A máquina infectada passa a manter uma conexão de saída, criptografada, para um servidor do atacante. Por esse túnel, o criminoso consegue navegar pela rede interna da empresa como se estivesse sentado naquela mesa: servidores de arquivos, banco de dados, controladores de domínio.
- Faz o reconhecimento. Lista quem são os administradores do domínio, quais servidores existem (backup, e-mail, banco de dados) e onde estão os alvos mais valiosos. É o trabalho de campo que antecede um ransomware.
A Microsoft classificou o alerta como “resposta rápida a campanhas ativas” — ou seja, isso está acontecendo agora, em organizações de vários setores.
Por que funciona tão bem com gente de escritório
Porque a tela é familiar e a instrução parece técnica, mas inofensiva. “Aperte Windows + R, cole e dê Enter” soa como o suporte de TI falando. E porque a pessoa está tentando chegar em algum lugar — ler uma notícia, baixar um documento — e a verificação é só um obstáculo a vencer.
Vale, então, deixar uma regra simples circulando na equipe, dessas que cabem num post-it:
Nenhum site legítimo pede para você abrir o terminal e colar um comando. Nunca. Se pedir, é golpe — feche a aba.
Verificações de verdade são resolvidas com um clique, ou com um quebra-cabeça de imagens. Jamais com “abra o PowerShell”.
Para quem cuida da TI
As recomendações da Microsoft são conhecidas, mas ganham urgência: restringir a execução de PowerShell e do diálogo Executar para quem não precisa deles, ativar o registro detalhado de comandos (script block logging), manter a proteção de rede e de navegação do Defender ligada e usar navegadores gerenciados pela empresa. E, se uma máquina for pega nessa, tratar como o que ela virou — um ponto de entrada para toda a rede — trocando credenciais, a começar pelas de administrador.
O detalhe que mais diz sobre o momento: o ataque não explora uma falha no Windows, no navegador ou na Cloudflare. Explora um hábito. E hábito não tem patch — tem conversa.
Fontes
- Microsoft Security Blog — TerminalFix campaign deploys reverse tunnel through multistage intrusion (28/08/2026): microsoft.com/security/blog
- BleepingComputer — Microsoft warns of TerminalFix attacks deploying reverse tunnels: bleepingcomputer.com
- Foto de capa: parede de lâmpadas de lava do escritório da Cloudflare em San Francisco, marca imitada pela tela falsa — HaeB, CC BY-SA 4.0, via Wikimedia Commons
- Segunda imagem: PowerShell no Windows Terminal — Microsoft, licença MIT, via Wikimedia Commons