VKSECURITY
Invadiram um provedor inteiro pela VPN do firewall — e deixaram uma porta para voltar
Pesquisadores reconstruíram uma invasão a um provedor de internet que começou por uma falha antiga na VPN do firewall. Os criminosos entraram, coletaram chaves e senhas, copiaram a base de clientes e instalaram uma ferramenta legítima de acesso remoto para voltar quando quisessem. A falha tinha correção desde 2024.
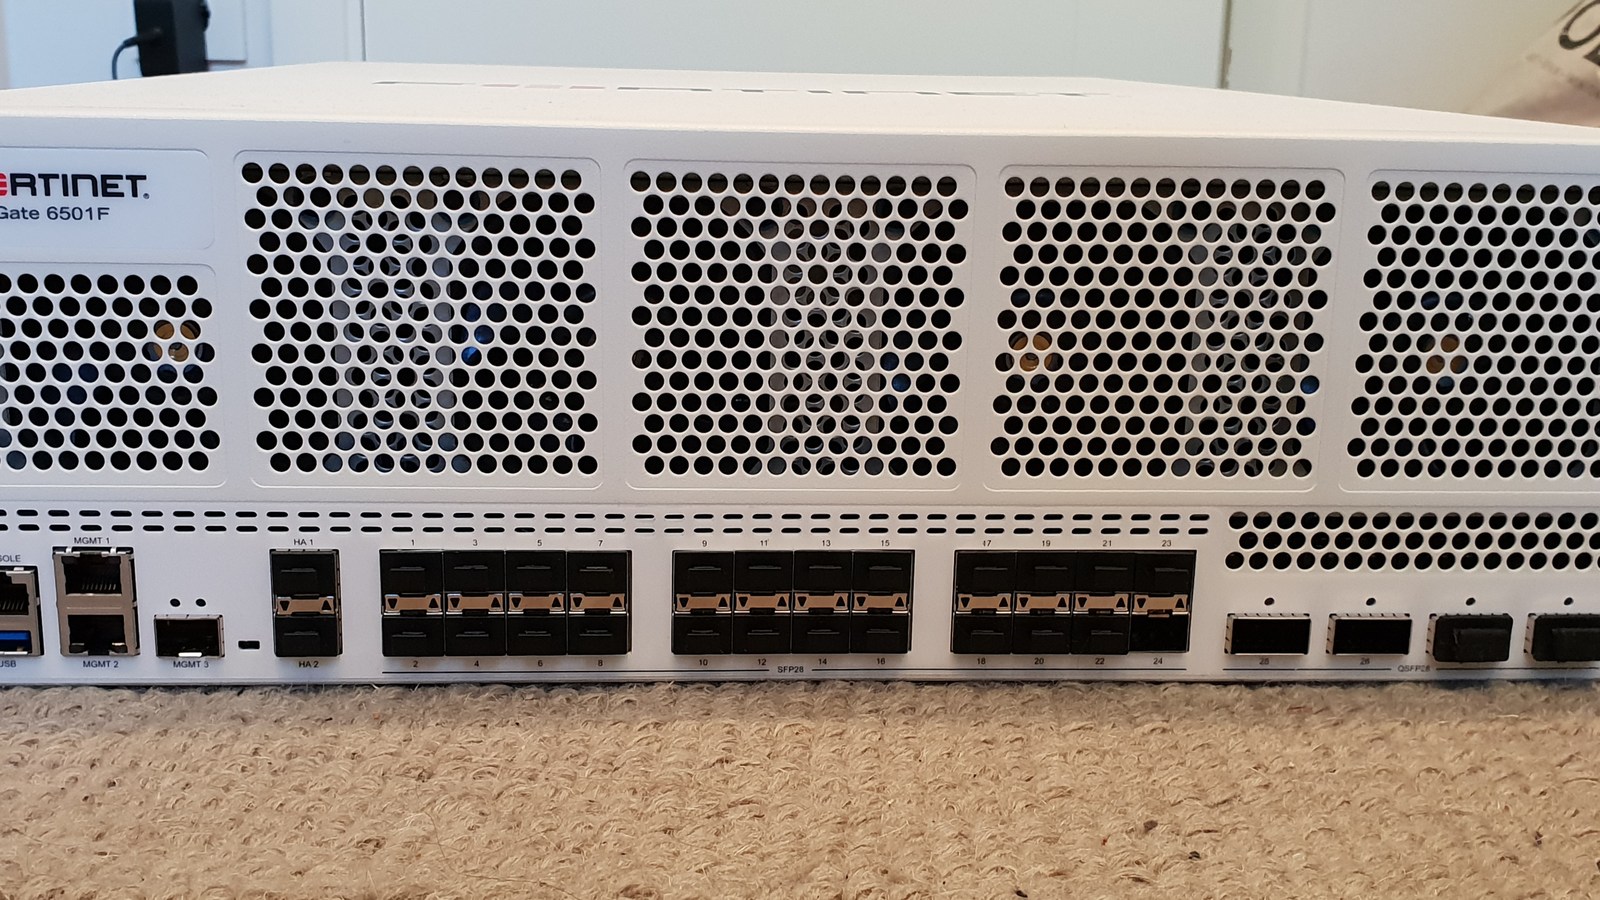
Um caso documentado por pesquisadores da Hunt.io mostra, passo a passo, o que acontece depois que alguém entra pela porta que ficou aberta. A vítima foi a 3BB, marca de consumo de um grande provedor de internet da Tailândia, e o caminho de entrada foi a VPN do firewall FortiGate.
A porta
A falha explorada é a CVE-2024-21762, nota 9.8, na SSL-VPN do FortiOS — o recurso que permite ao funcionário acessar a rede da empresa de fora. É uma vulnerabilidade de corrupção de memória que permite executar código sem autenticação.
Repare na numeração: CVE-2024. A correção existe desde 2024. O equipamento invadido estava rodando uma versão antiga, vulnerável havia muito tempo.
Os atacantes foram metódicos. Primeiro testaram travamentos e requisições malformadas para confirmar que o alvo era vulnerável. Depois aplicaram a técnica de exploração e obtiveram acesso ao sistema.
O que fizeram lá dentro
A parte mais instrutiva do relatório é o que veio depois da invasão:
- Elevaram privilégios em servidores Linux da rede interna;
- Coletaram chaves SSH, senhas de banco de dados e credenciais de gerenciamento de rede;
- Tentaram adivinhar senhas em 55 computadores internos, expandindo o alcance;
- Copiaram as bases de autenticação de clientes — ou seja, as credenciais dos assinantes do provedor;
- Instalaram o MeshCentral, uma ferramenta legítima e gratuita de acesso remoto, como porta dos fundos permanente;
- E rodaram scripts de limpeza que apagavam os rastros, mas preservavam deliberadamente a porta dos fundos.
Esse último ponto é o que separa o oportunista do profissional: eles limparam a cena mantendo o acesso. Uma empresa que “resolvesse” o incidente apagando os registros e reiniciando o firewall continuaria com o intruso dentro de casa.
O que fazer se você tem FortiGate
- Confirme a versão do FortiOS. As afetadas nesta falha são as linhas 7.2.0 a 7.2.6, 7.0.0 a 7.0.13 e 6.4.0 a 6.4.14. Se estiver nelas, atualize hoje.
- Pergunte se a SSL-VPN precisa mesmo estar ligada. Muita empresa mantém esse recurso ativo por herança, sem ninguém usar. Recurso desligado é superfície que desaparece.
- Procure sinais de visita, e não só a falha: agentes de acesso remoto que ninguém instalou (MeshCentral, AnyDesk, TeamViewer fora do padrão), contas administrativas novas, tarefas agendadas estranhas.
- Se houver suspeita, gire tudo: certificados de VPN, senhas administrativas e chaves SSH. Corrigir a falha sem trocar as credenciais coletadas deixa o intruso com a chave na mão.
A lição que se repete
Esta é a quarta semana em que equipamento de borda aparece aqui como porta de entrada. A diferença deste caso é que a falha não era nova: estava corrigida havia mais de um ano. O que derrubou o provedor não foi a sofisticação do ataque, foi o tempo que o remendo ficou na prateleira.
Vale transformar isso em rotina: uma verificação mensal da versão dos equipamentos de borda, com data e responsável anotados. É a checagem mais barata que existe e, a julgar pelos últimos casos, a que mais evita manchete.
Fontes
- Hunt.io — análise da invasão ao provedor 3BB via CVE-2024-21762: hunt.io/blog
- Fortinet PSIRT — avisos de segurança oficiais: fortiguard.fortinet.com/psirt
- NVD — CVE-2024-21762: nvd.nist.gov
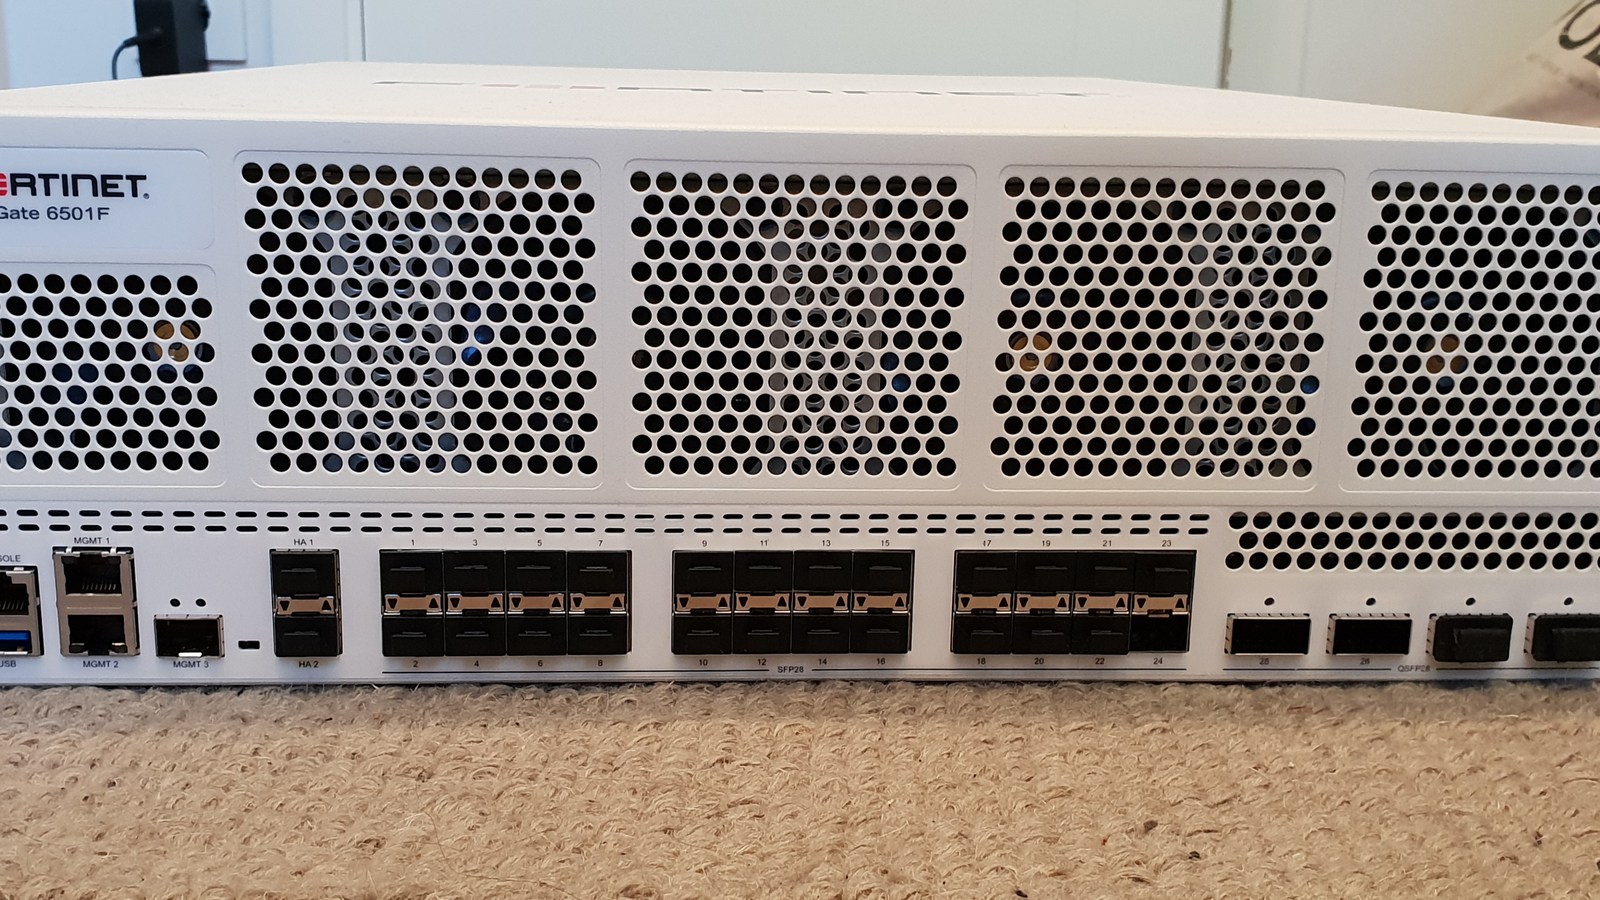
- Foto de capa: firewall Fortinet FortiGate — Premeditated, CC BY-SA 4.0, via Wikimedia Commons
- Segunda imagem: logotipo da Fortinet — Fortinet, domínio público, via Wikimedia Commons