VKSECURITY
Uso indevido de recursos da empresa: os sinais que aparecem antes do incidente
A maior parte dos vazamentos não começa com um hacker — começa com um funcionário resolvendo um problema do jeito mais fácil: o pen drive, a nuvem pessoal, a extensão de IA, o programa pirata. O relatório mais respeitado do setor mostra que 'conveniência' é o motivo número um. E ela deixa rastros que dá para ver a tempo.
Quando se fala em vazamento de dados, a imagem que vem à cabeça é a do invasor encapuzado. A realidade é mais doméstica. O Data Breach Investigations Report 2026, da Verizon — o levantamento mais citado do setor, com mais de 22 mil incidentes analisados —, mostra que 62% das violações envolvem o fator humano: erro, uso indevido ou engenharia social. E, dentro do uso indevido por pessoas de dentro, o motivo campeão não é dinheiro nem vingança. É conveniência: 60% dos casos. Ganho financeiro fica em segundo, com 33%.
Conveniência tem cara conhecida: mandar o relatório para o e-mail pessoal para terminar em casa; salvar a planilha de clientes no Google Drive próprio “porque o da empresa é lento”; instalar uma extensão de IA no navegador para resumir documentos; baixar um programa pirata porque a licença “demora para aprovar”. Nenhum desses gestos é malicioso. Todos abrem a porta.
Os cinco sinais
O que essas situações têm em comum é que deixam rastro antes do dano. Quem tem visibilidade sobre o uso das máquinas consegue enxergar o padrão enquanto ainda é só um hábito ruim — e não uma manchete.
- Nuvem pessoal no computador do trabalho. Acesso frequente a Drive, Dropbox, iCloud ou WeTransfer com conta pessoal, sobretudo com uploads longos, é o caminho mais comum de saída de dados. Não é preciso ler o conteúdo: o tempo gasto nesses sites em horário de trabalho já conta a história.
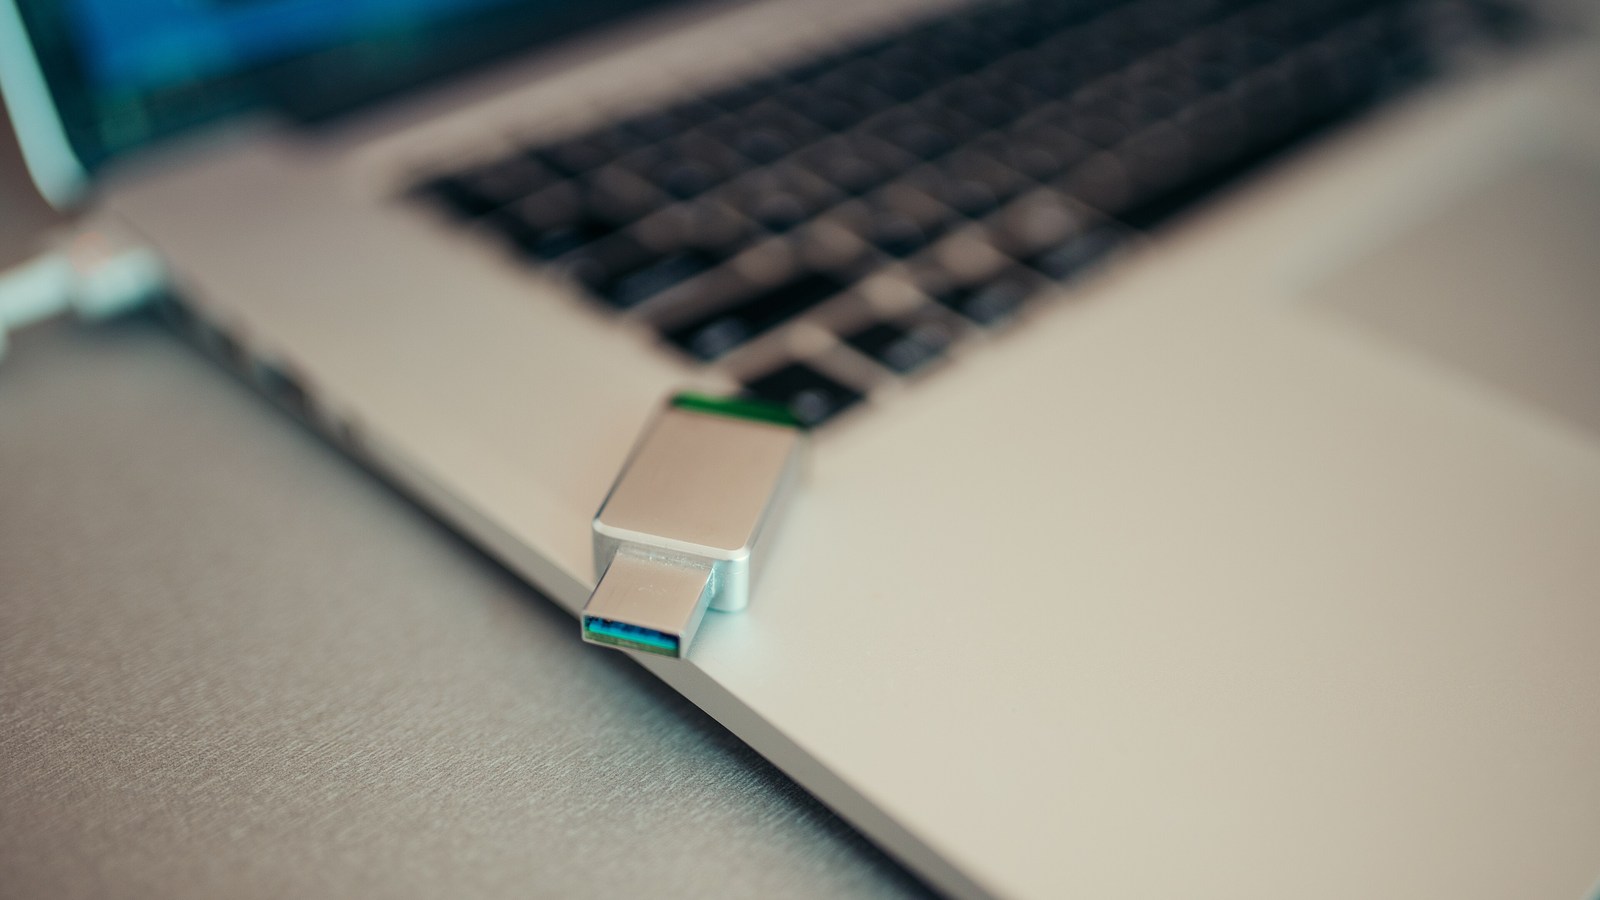
- Dispositivo USB conectado. O pen drive parece coisa de 2010, mas continua sendo o jeito mais rápido de levar 50 GB para fora sem passar por nenhum filtro de rede. Máquinas que raramente recebem dispositivos e de repente passam a receber merecem uma pergunta.
- Extensões e programas que ninguém autorizou. O DBIR 2026 traz um dado que assusta: mais de 15% dos usuários tinham extensões de IA não autorizadas instaladas no navegador — um canal de saída de dados que passa por fora dos controles tradicionais. E o uso de IA por fora das regras, a chamada Shadow AI, já é a terceira ação mais comum de funcionários bem-intencionados nos registros de prevenção de perda de dados, quatro vezes mais do que no ano anterior.
- Software pirata ou “portátil”. Além do problema legal, o instalador craqueado é o veículo favorito dos ladrões de senha (infostealers). Um programa que aparece nas máquinas sem passar pelo inventário da TI é um risco duplo: de licença e de infecção.
- Atividade fora do padrão de horário. Acesso a sistemas críticos de madrugada, ou um volume súbito de atividade em ferramentas de exportação na última semana antes de um desligamento. É o sinal mais delicado — e o mais valioso — porque antecede, e não segue, o incidente.
Visibilidade não é suspeita
Repare que nenhum dos cinco sinais exige ler o e-mail de alguém, gravar a tela ou acompanhar conversas. Basta saber quais aplicativos e sites estão em uso, por quanto tempo e quando — a mesma informação que um bom gestor usa para dimensionar trabalho. Ferramentas de monitoramento de atividade, como o VkMonitor, entregam exatamente esse recorte: o inventário do que roda nas máquinas e o tempo dedicado a cada coisa, sem entrar no conteúdo.
A diferença entre segurança e paranoia está no uso que se faz do dado. O padrão saudável é simples:
- Regra antes do relatório. Política de uso aceitável, escrita e conhecida, dizendo o que pode e o que não pode (nuvem pessoal para dados da empresa: não; USB: só liberado pela TI; extensões: da lista aprovada).
- Conversa antes da punição. Na maioria dos casos, a pessoa está resolvendo um problema real — o sistema lento, a licença que não vem. O sinal serve para consertar a causa, não para pegar o culpado. Ao corrigir a causa, o comportamento some.
- Trilha para os casos graves. Para o 1% que é intencional, a mesma visibilidade vira a evidência que a empresa precisa. Sem ela, o incidente é descoberto meses depois, pelo cliente, ou pela ANPD.
O custo de não olhar
A conveniência é silenciosa. Ela não dispara alarme, não gera chamado, não aparece em auditoria — até o dia em que a planilha de clientes está num Drive pessoal de alguém que já saiu da empresa. O DBIR chama isso de categoria “crescente e frequentemente subdetectada”. Traduzindo: está acontecendo agora, na maior parte das empresas, e quase ninguém está vendo.
Ver é a parte fácil. Difícil mesmo é olhar para o sinal e escolher consertar o sistema lento em vez de culpar quem deu a volta nele.
Fontes
- Verizon — 2026 Data Breach Investigations Report (DBIR): verizon.com/business/resources/reports/dbir
- Lei nº 13.709/2018 (LGPD) — dever de segurança e comunicação de incidentes (arts. 46 a 48): planalto.gov.br
- Foto de capa: pen drive conectado a um notebook — Shixart1985, CC BY 2.0, via Wikimedia Commons
- Segunda imagem: loja da Verizon, autora do relatório DBIR — Michael Rivera, CC BY-SA 3.0, via Wikimedia Commons