VKSECURITY
EUA acusam seis empresas chinesas de copiar Claude, GPT e Gemini em escala industrial
NSA, FBI e CISA publicaram um comunicado conjunto acusando DeepSeek, Alibaba, Moonshot, MiniMax, StepFun e Z.AI de extrair bilhões de tokens dos modelos americanos para treinar os seus. O método é conhecido, e o recado indireto interessa a qualquer empresa: as suas chaves de acesso a serviços de IA valem dinheiro no mercado clandestino.
Em 9 de setembro, três agências do governo americano — a NSA, o FBI e a CISA — publicaram um comunicado conjunto de segurança acusando seis empresas chinesas de inteligência artificial de copiar sistematicamente as capacidades dos modelos americanos. As citadas são DeepSeek, Moonshot AI, Alibaba, MiniMax, StepFun e Z.AI.
O que é “destilação” e por que virou caso de segurança nacional
Treinar um modelo de IA de ponta custa bilhões. Existe, no entanto, um atalho conhecido: em vez de treinar do zero, você faz milhões de perguntas a um modelo já pronto e usa as respostas dele para treinar o seu. O modelo novo aprende a imitar o comportamento do original. A técnica se chama destilação (distillation) e é legítima quando aplicada aos seus próprios modelos, ou com autorização.
O que as agências descrevem é outra coisa: destilação em escala industrial e sem autorização. Segundo o comunicado, desde o final de 2024 as empresas citadas extraíram bilhões de tokens — as unidades em que a IA processa texto — ao longo de milhões de interações com modelos como Claude, GPT, Gemini e Grok, mirando especificamente as capacidades mais valiosas: raciocínio em cadeia, programação e a habilidade de operar como agente autônomo.
Como driblaram os controles
A parte operacional do comunicado é a que ensina algo a quem contrata serviços de IA. Para mascarar a origem das requisições, as empresas teriam usado:
- assinaturas premium compradas em volume e compartilhadas entre equipes de desenvolvedores;
- contas fraudulentas e serviços de intermediação (“estações de transferência”) hospedados fora da China;
- proxies vendidos abertamente em marketplaces chineses como Taobao e Xianyu;
- agregadores de terceiros que apagavam os metadados de quem realmente fazia a pergunta;
- e distribuição das requisições entre muitos endereços, para não formar padrão.
Às provedoras de IA, o comunicado recomenda detectar tentativas de extração e — o detalhe curioso — degradar discretamente as respostas das contas suspeitas, em vez de simplesmente bloqueá-las. A China rejeitou as acusações e afirma que seus avanços vêm de inovação própria.
O que isso tem a ver com a sua empresa
Nada, se você não desenvolve modelos. Mas há um recado indireto, e vale ouvir: a sua conta de IA é um ativo com valor de mercado no crime. O comunicado descreve uma economia inteira de contas compartilhadas, chaves revendidas e intermediários — e ela é alimentada por credenciais que vazam de empresas comuns.
Isso conecta com o que a área de segurança vem repetindo: chaves de acesso a serviços de IA são hoje um alvo tão cobiçado quanto senha de banco. As medidas são as de sempre, agora com um motivo novo:
- Chaves de API com prazo, escopo mínimo e rotação. Uma chave vazada não deveria valer acesso ilimitado por tempo indeterminado.
- Contas corporativas de IA com segundo fator e sem compartilhamento de login entre pessoas — o “todo mundo usa a mesma conta” é exatamente o padrão que o comunicado descreve no lado do abuso.
- Acompanhe o consumo. Uso que salta sem explicação é o primeiro sinal de que a sua capacidade está sendo usada por outro.
A briga entre gigantes de IA parece distante do dia a dia de uma empresa brasileira. O mercado clandestino que ela alimenta, não: ele funciona com credenciais que saem de empresas como a sua.
Fontes
- CISA, NSA e FBI — comunicado conjunto de segurança AA26-251A (09/09/2026): cisa.gov
- CISA — CISA, NSA and FBI warn China-based AI companies targeting US AI models at industrial scale: cisa.gov
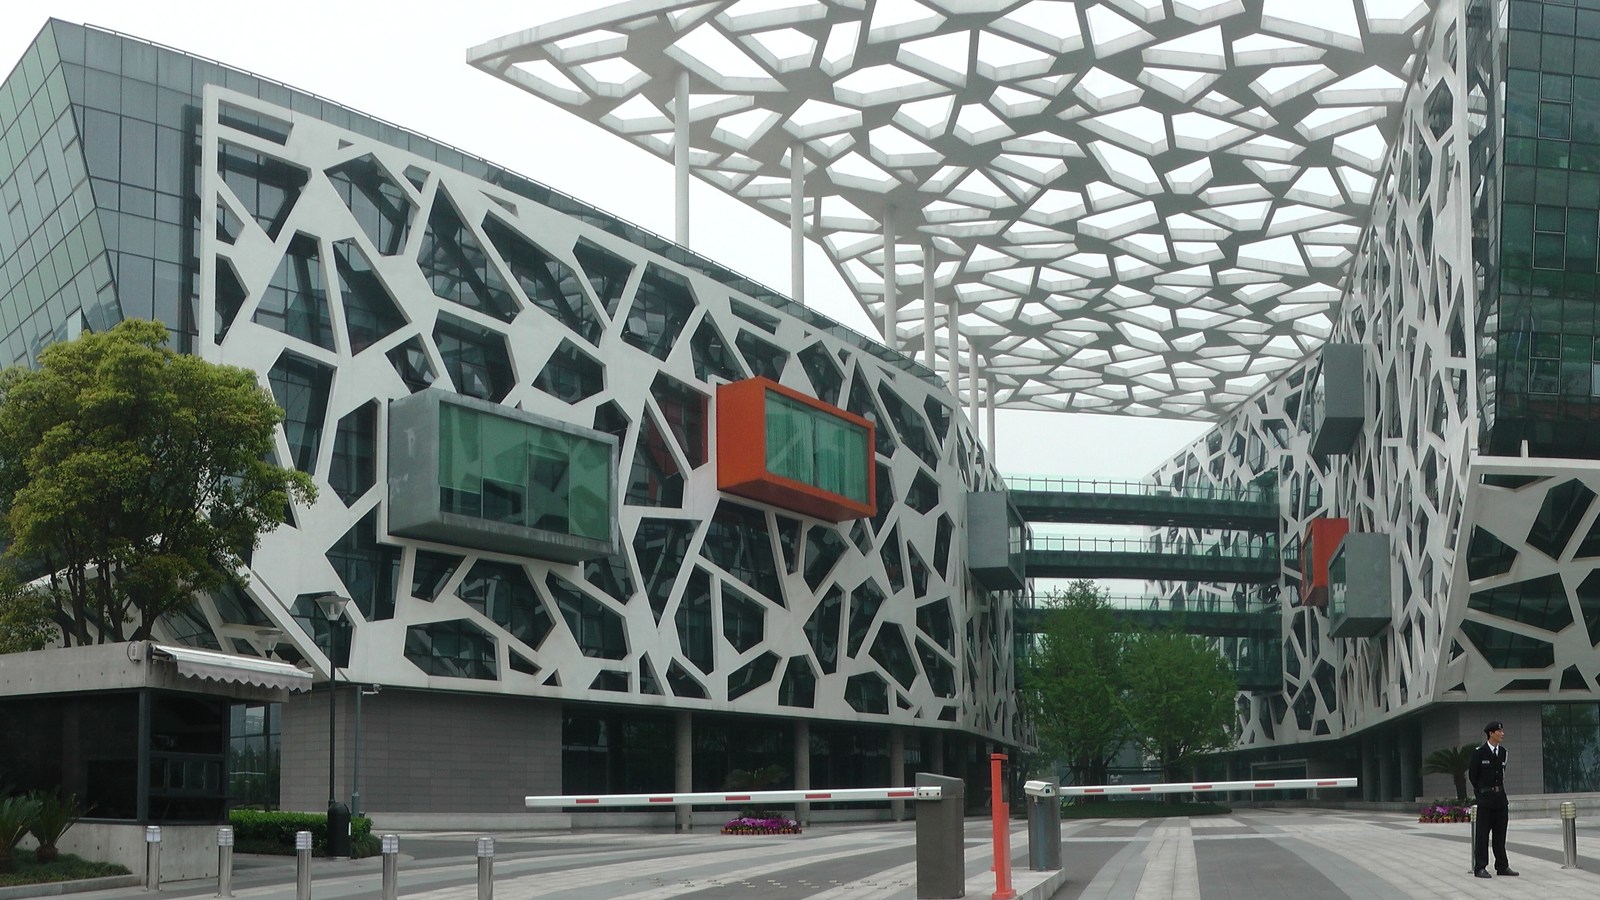
- Foto de capa: sede do Alibaba Group, em Hangzhou (China) — Thomas LOMBARD, CC BY-SA 3.0, via Wikimedia Commons
- Segunda imagem: logotipo da DeepSeek — RoadMaster19, CC BY 4.0, via Wikimedia Commons