VKSECURITY
153 milhões de documentos de identidade à venda: o vazamento de quem foi contratado para conferir identidades
Um serviço na dark web vende scans de 153 milhões de carteiras de motorista, frente e verso, com imagens em infravermelho e ultravioleta, capturados por mais de um ano. A origem apontada: uma empresa contratada por lojas, locadoras e hotéis para verificar identidade. A lição vale para toda empresa brasileira que pede foto do RG e selfie — e guarda.
Toda vez que uma loja, um hotel ou um aplicativo pede “tire uma foto do seu documento”, a pergunta que ninguém faz é: e depois? Um caso revelado nesta semana nos Estados Unidos responde da pior forma.
O que está à venda
Um novo serviço na dark web, batizado de Nexus, colocou à venda scans de mais de 153 milhões de carteiras de motorista dos Estados Unidos e do Canadá, além de 10 milhões de carteiras de identidade, 3 milhões de documentos de viagem e 579 mil carteirinhas médicas. Não são fotos simples: cada registro traz até seis imagens — frente e verso, mais versões em luz infravermelha e ultravioleta, as mesmas que os leitores profissionais usam para conferir a autenticidade do documento. Cada arquivo tem data e hora de captura.
Os operadores afirmam estar extraindo dados novos continuamente há mais de um ano. Em um único dia de acompanhamento, o acervo cresceu cerca de 400 mil carteiras.
De onde saiu
O jornalista investigativo Brian Krebs entrevistou pessoas cujos documentos estavam à venda e cruzou as datas de captura com o que elas tinham feito naquele dia: alugado um carro na Hertz, entrado num hotel, comprado num dispensário. O ponto em comum foi uma empresa de verificação de identidade com sede em Nova Orleans, a IDScan.net, cujos leitores e software são usados por redes como Hertz, Target, FedEx e Caesars para escanear documentos no balcão. A empresa disse estar investigando; o FBI abriu inquérito.
Se a hipótese se confirmar, o que vazou não foi o banco de dados de uma loja. Foi a infraestrutura de quem confere documentos para centenas de lojas — um único ponto de falha com o documento de meio continente dentro.
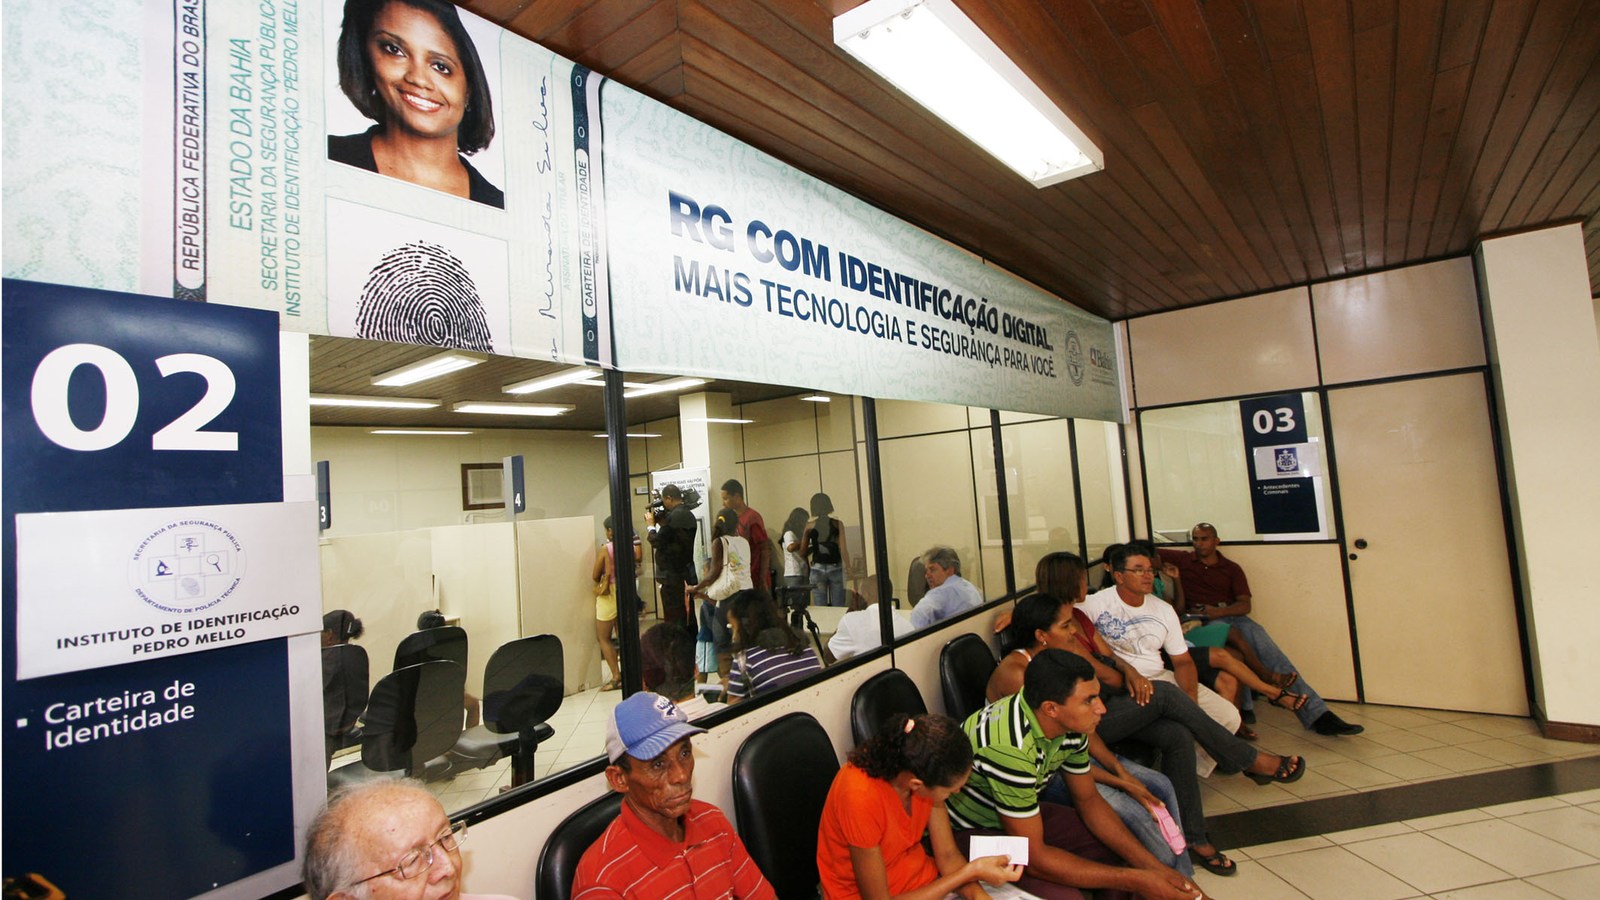
Por que isso é um caso de LGPD para a empresa brasileira
O Brasil tem um hábito que torna esse tipo de vazamento particularmente perigoso: pedir foto do RG ou da CNH, e uma selfie, para quase tudo — abrir conta, alugar, entrar em prédio, se cadastrar num app, participar de um sorteio. E, na maior parte das vezes, a empresa guarda essas imagens, indefinidamente, “para o caso de precisar”.
A LGPD tem três respostas diretas para isso:
- A foto do rosto pode ser dado sensível. Quando usada para identificar a pessoa — que é exatamente o propósito de uma selfie com documento —, a imagem facial entra no conceito de dado biométrico (art. 5º, II), que exige base legal específica e cuidado redobrado. E um documento roubado com frente, verso e biometria é o kit completo para abrir contas e contratar em nome da vítima.
- Guardar “para o caso de precisar” viola a necessidade. O princípio da necessidade (art. 6º, III) manda coletar o mínimo e o art. 15 determina eliminar o dado quando a finalidade termina. Conferiu a identidade? Registre que conferiu — e apague a imagem. Um acervo de milhões de documentos existe porque alguém escolheu guardar.
- Quem terceiriza continua responsável. A empresa que contrata um verificador de identidade é a controladora dos dados; o verificador é o operador. O vazamento no operador é incidente da controladora também, com dever de comunicar à ANPD e aos titulares (art. 48). Vale perguntar hoje ao seu fornecedor: onde ficam as imagens, por quanto tempo, quem acessa?
Um teste rápido
Pegue o processo de cadastro da sua empresa e responda: quantas fotos de documento estão guardadas agora, de pessoas cuja identidade já foi conferida há meses? Se a resposta é “não sei” ou “todas”, há um estoque de risco crescendo sem função — e o caso da IDScan.net mostra o tamanho do estrago quando esse estoque vai parar no lugar errado.
Verificar identidade é legítimo e, muitas vezes, obrigatório. Guardar a prova para sempre não é. A diferença entre uma empresa que confere e uma que acumula é, no fim, a diferença entre um cadastro e um vazamento esperando a hora.
Fontes
- KrebsOnSecurity — FBI Probes Service Selling 153M+ Drivers Licenses (09/2026): krebsonsecurity.com
- TechCrunch — It sure looks like hackers breached a major ID card verification service (02/09/2026): techcrunch.com
- Lei nº 13.709/2018 (LGPD) — arts. 5º, 6º, 15 e 48: planalto.gov.br
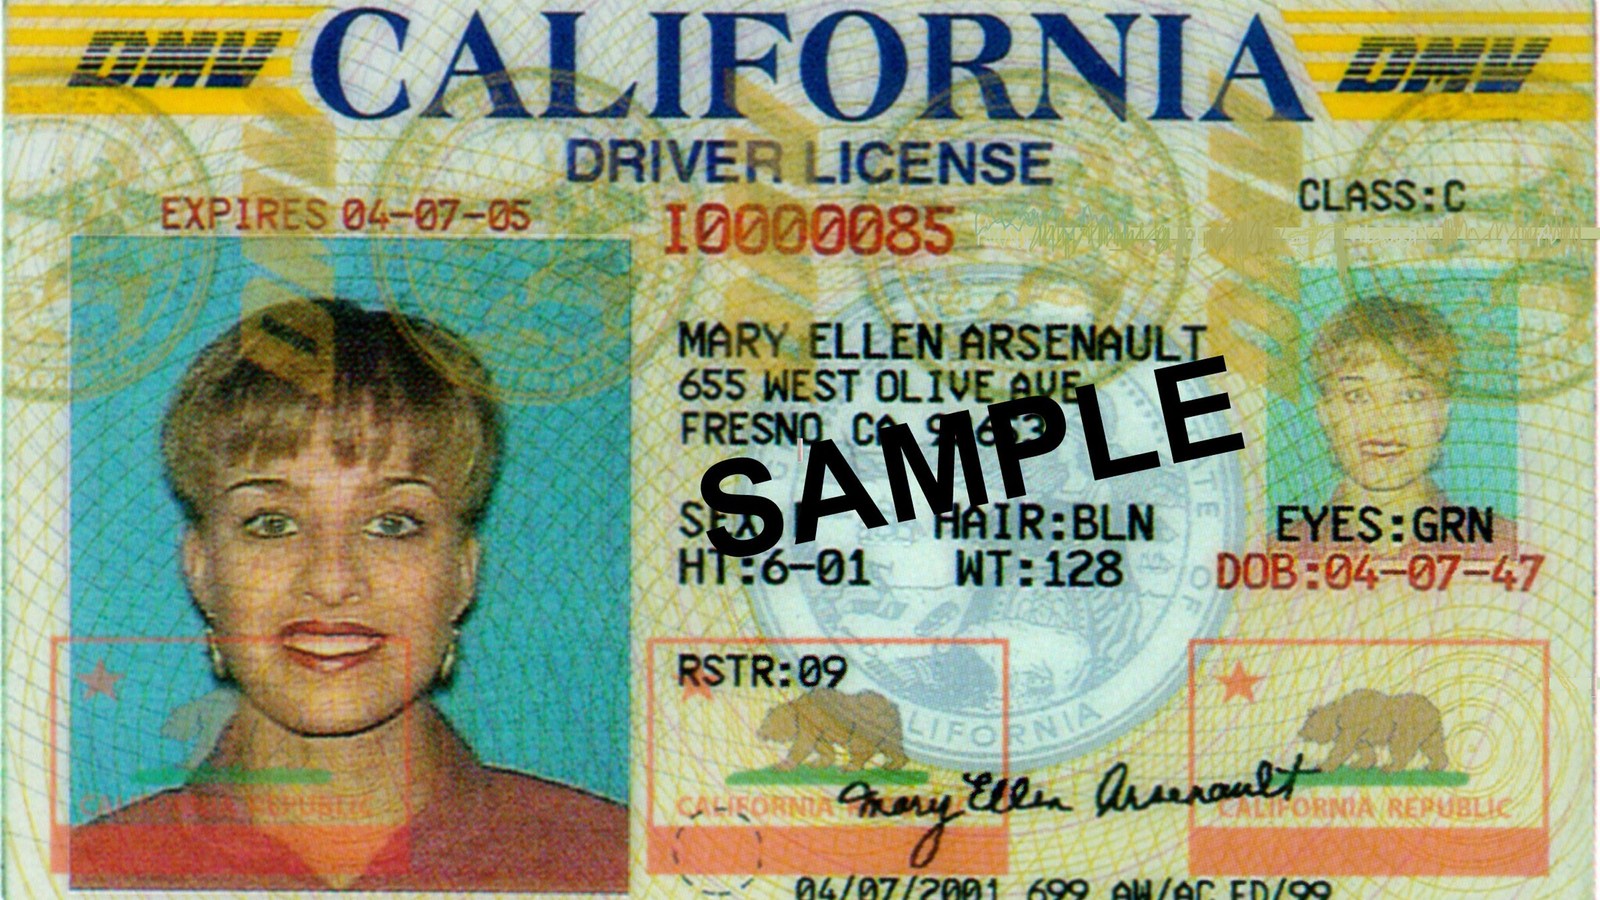
- Foto de capa: modelo de carteira de motorista da Califórnia (amostra oficial) — DMV da Califórnia, domínio público, via Wikimedia Commons
- Segunda imagem: posto de emissão de carteira de identidade em Lauro de Freitas (BA) — Fotos GOVBA, CC BY 2.0, via Wikimedia Commons