VKSECURITY
Suspeito de integrar o Qilin é preso na Alemanha, e a polícia inclui na investigação o ataque que contribuiu para uma morte em Londres
Um russo de 28 anos apontado como integrante central do grupo de ransomware Qilin, preso no Japão em maio e entregue à Alemanha, agora também é investigado pelo ataque de 2024 à Synnovis, laboratório que atendia hospitais de Londres. Um paciente morreu em parte pela demora num exame de sangue, e a polícia britânica avalia abrir o que seria o primeiro caso de homicídio ligado a um ciberataque.
Em junho de 2024, um ataque de ransomware a um laboratório de análises clínicas paralisou exames de sangue em grandes hospitais de Londres. Mais de dois anos depois, o caso ganhou dois capítulos de uma vez. A BBC confirmou nesta sexta-feira (16) que a polícia alemã incluiu o ataque na investigação contra um russo de 28 anos acusado de integrar o núcleo do grupo Qilin — e revelou que a polícia britânica avalia se o próprio inquérito pode virar um caso de homicídio, o que seria inédito no cibercrime.
O ataque que parou os exames
A Synnovis é uma parceria entre hospitais públicos de Londres e a empresa alemã de diagnósticos Synlab, responsável pelos serviços de patologia de várias unidades. Em 3 de junho de 2024, foi atacada pelo Qilin. Hospitais declararam incidente crítico, transfusões de sangue foram severamente afetadas, cirurgias foram canceladas e pacientes de emergência acabaram desviados para outros lugares. No total, segundo a BBC, mais de 10 mil atendimentos foram prejudicados, em semanas de transtorno.
Os criminosos ameaçaram publicar os dados roubados se não recebessem resgate. Não receberam — e publicaram informações altamente privadas.
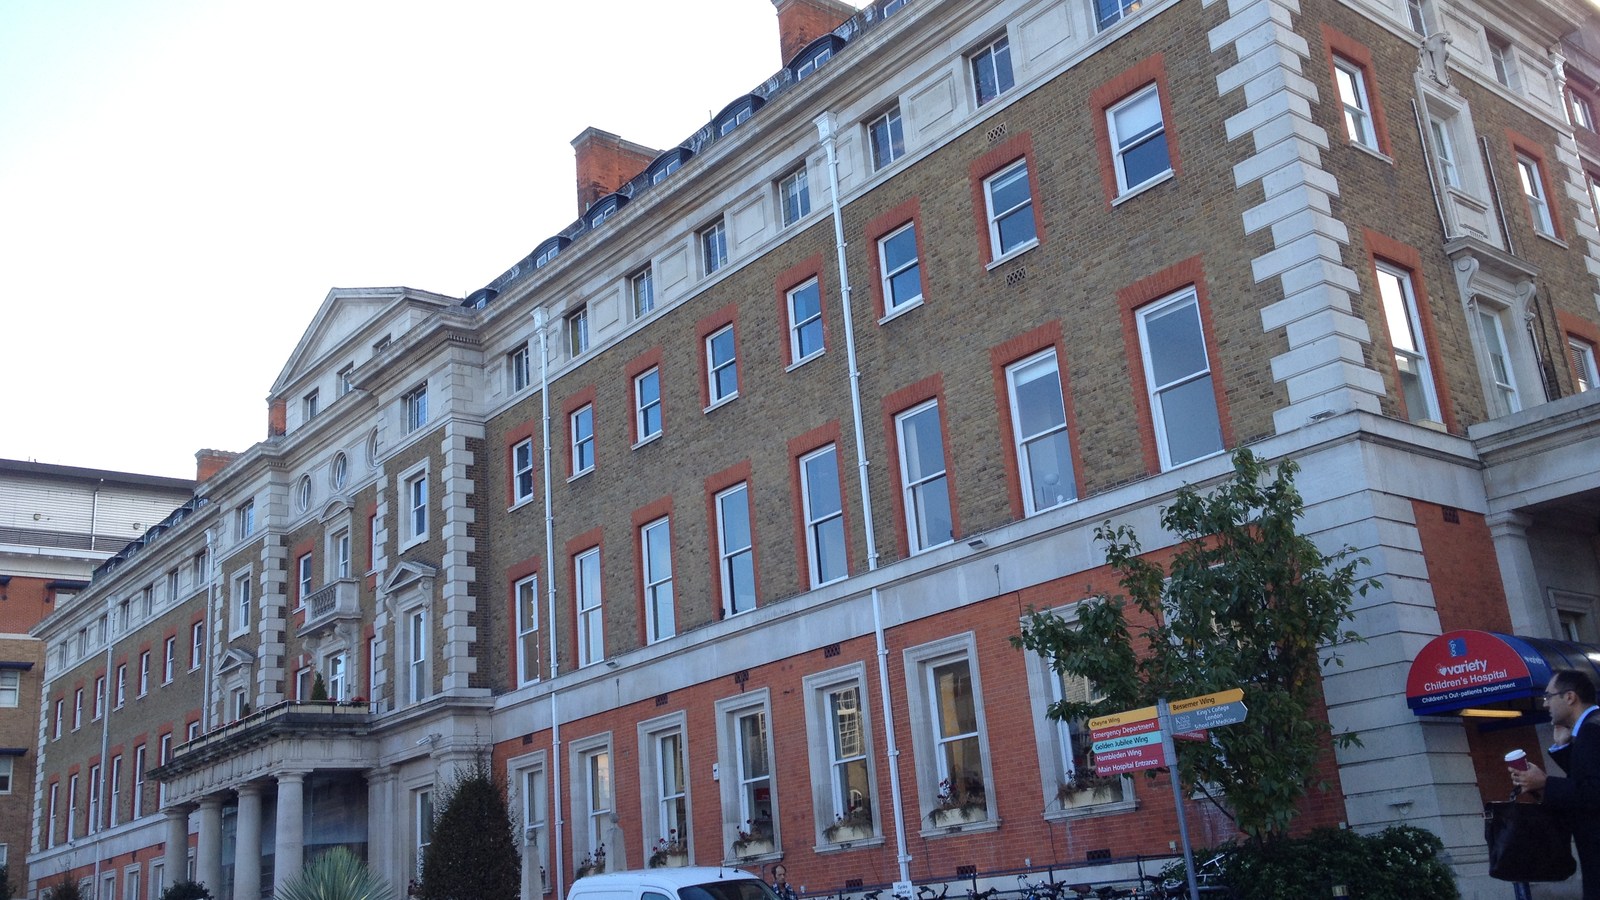
Um ano depois, o King’s College Hospital, uma das duas redes mais afetadas, confirmou que um paciente havia “morrido inesperadamente” e que a investigação de segurança identificou vários fatores para a morte, entre eles “uma longa espera pelo resultado de um exame de sangue”. Foi o primeiro ciberataque da história ligado diretamente a uma morte.
A prisão
O suspeito foi preso em maio, no Japão, onde chegou de férias. Segundo autoridades alemãs ouvidas pela BBC, os planos de viagem foram interceptados e a polícia japonesa o deteve na entrada do país. Ele foi entregue à Alemanha no início de outubro e detido ao desembarcar em Frankfurt.
Na Alemanha, ele já era procurado por invadir uma empresa de logística em setembro de 2024, criptografar os dados dos sistemas e extorquir cerca de US$ 160 mil em criptomoedas. É acusado de ser um dos membros centrais do Qilin, grupo que, segundo a reportagem, teria atacado mais de 4 mil organizações desde 2024 e extorquido mais de US$ 140 milhões. Agora, os investigadores alemães incluíram a Synnovis no inquérito sobre ele e seus associados.
Incluir um ataque numa investigação não é o mesmo que provar autoria. O suspeito não foi julgado, e a presunção de inocência vale até o fim do processo.
Homicídio por ransomware?
A outra novidade é britânica. A polícia do Reino Unido examina se a sua investigação pode levar a um caso de unlawful killing — homicídio, na tradução mais próxima. Seria a primeira vez no mundo.
Há um precedente que mostra a dificuldade. Em 2020, um ataque de outro grupo a um hospital de Düsseldorf, na Alemanha, levou à abertura de uma investigação por homicídio culposo depois da morte de uma paciente idosa. O caso foi arquivado: peritos concluíram que o estado dela era tão grave que a morte teria ocorrido de qualquer forma, e a promotoria não conseguiu provar que o ataque foi a causa direta.
O caso Synnovis pode ser diferente porque há uma conclusão do próprio hospital apontando a demora no exame como fator. Mesmo assim, a ponte entre “o ataque atrasou o exame” e “o atacante responde pela morte” é longa — e é justamente ela que a polícia britânica está tentando atravessar.
Um nome conhecido
Para quem acompanha este blog, o Qilin não é novidade. Neste mês, mostramos o grupo entrando em empresas pela VPN da Palo Alto sem precisar de senha, por uma falha corrigida em maio. Em outubro de 2025, foi o responsável pelo ataque à cervejaria japonesa Asahi.
O elo era um fornecedor
O ponto que interessa a qualquer gestor é este: os hospitais de Londres não foram invadidos. O laboratório que os atendia foi. E, mesmo assim, foram os hospitais que cancelaram cirurgias e desviaram pacientes.
No Brasil, em pouco mais de uma semana, o Einstein e o Sírio-Libanês comunicaram incidentes envolvendo dados. A Synnovis lembra que o dano mais grave na saúde nem sempre é o vazamento: é o serviço que para. Laboratório, sistema de imagem, prontuário terceirizado — cada fornecedor crítico é uma pergunta para o plano de continuidade: e se ele sair do ar amanhã, por três semanas?
Durante anos, quem minimizava o ransomware dizia que ele “só mexe com dados”. A Synnovis desmentiu isso em 2024. Se a polícia britânica for adiante, 2026 pode marcar também a primeira vez em que alguém responde por isso como responde quem tira uma vida.
Fontes
- BBC News — “Russian man linked to deadly London hospitals hack arrested” (16/10/2026): bbc.co.uk
-
SecurityWeek — “Qilin Ransomware Suspect Arrested in Japan, Extradited to Germany” (07/10/2026): securityweek.com
-
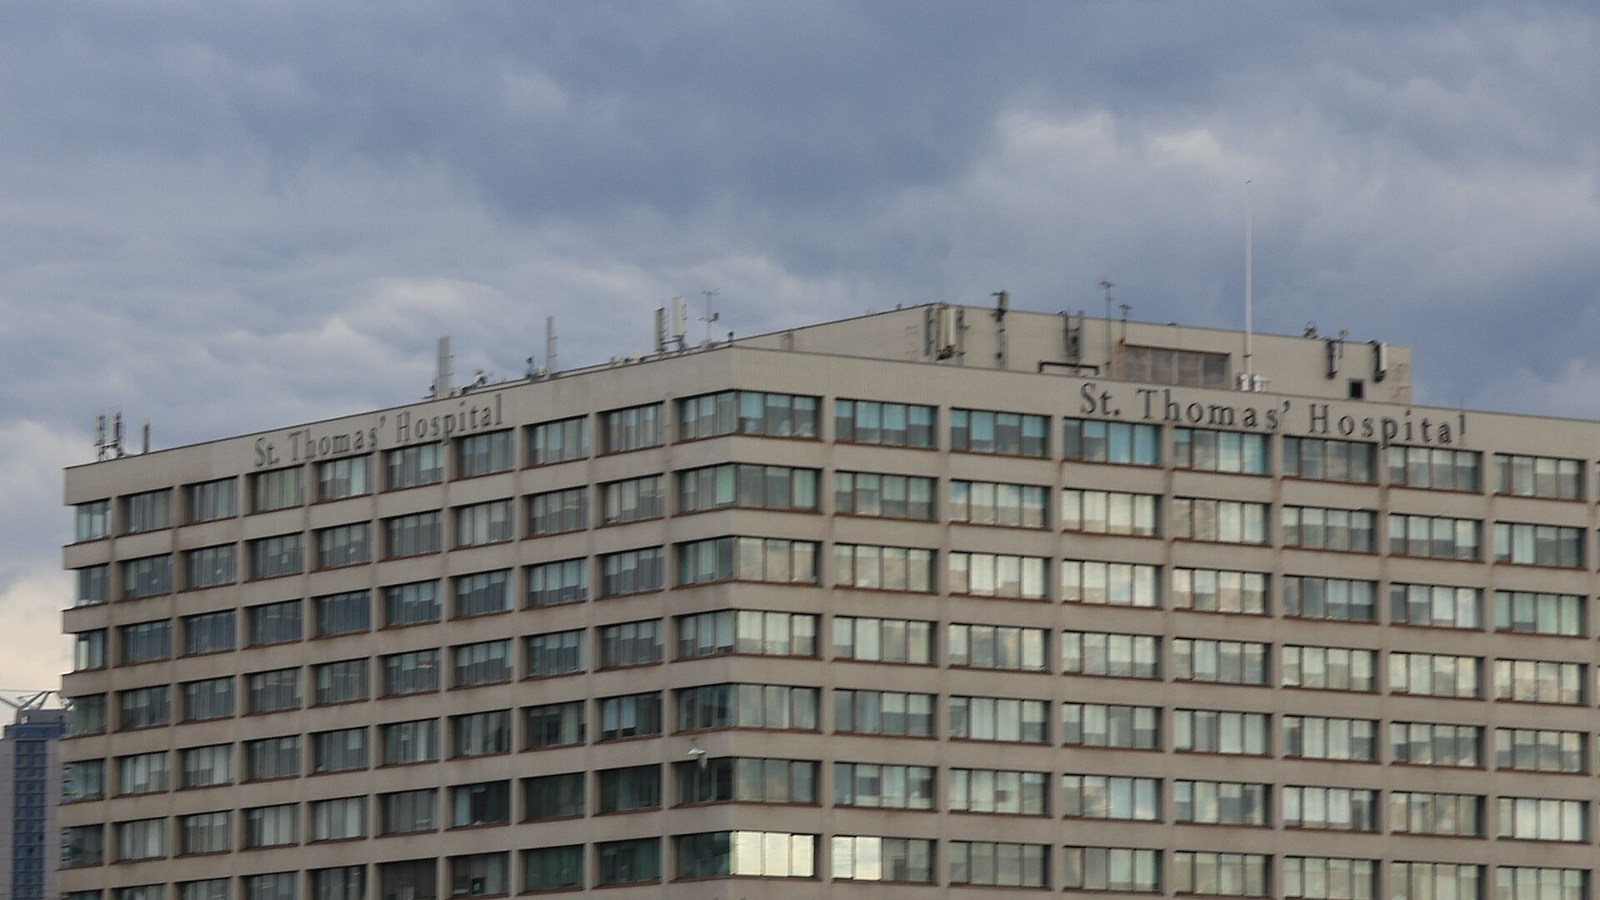
Foto de capa: St Thomas’ Hospital, em Londres — DiscoA340, CC BY-SA 4.0, via Wikimedia Commons
- Segunda imagem: fachada do King’s College Hospital, em Denmark Hill, Londres — KiloCharlieLima, CC BY-SA 4.0, via Wikimedia Commons