VKSECURITY
Ataque hacker ao Einstein: dados de pacientes foram copiados, e a Polícia Federal investiga extorsão
O Einstein Hospital Israelita confirmou que parte da base de pacientes — nome, CPF, data de nascimento e, em alguns casos, prescrições e resultados de exames — foi acessada e copiada sem autorização. A suspeita surgiu em 4 de agosto. A Polícia Federal cumpriu mandados em Joinville (SC) numa investigação sobre ransomware e extorsão.
O Einstein Hospital Israelita, um dos hospitais mais conhecidos do país, informou nesta quinta-feira (8) que foi vítima de um ataque cibernético que resultou “no acesso e na obtenção não autorizados de parte de sua base de dados de pacientes”. O caso foi comunicado à Autoridade Nacional de Proteção de Dados (ANPD) e à Polícia Federal, e os pacientes afetados estão sendo avisados individualmente por e-mail.
O que foi levado
Segundo a nota do hospital, as informações acessadas são de natureza pessoal, com registros cadastrais — nome, CPF e/ou data de nascimento — e “podem conter dados de saúde como prescrições médicas e resultados de exames”.
O Einstein afirma que, até agora, “não foram identificadas quaisquer evidências de que os dados tenham sido divulgados ou utilizados de maneira imprópria”, que o atendimento não foi afetado e que as plataformas digitais e o prontuário eletrônico seguiram funcionando normalmente. A suspeita do incidente surgiu em 4 de agosto, quando o hospital diz ter adotado medidas técnicas para confirmar o acesso e reduzir os riscos. A apuração conta com peritos independentes.
Um trecho da nota chama atenção: os trabalhos agora se concentram em identificar e caracterizar os dados acessados, porque eles estão armazenados “de forma fragmentada e em bases de informação descentralizadas”. E mais: “Parte relevante desse volume corresponde a documentos avulsos, muitos deles sem possibilidade de identificação.”
A investigação
De acordo com a CNN Brasil, o caso está ligado à Operação Insidioso, deflagrada pela Polícia Federal na quarta-feira (7) em Joinville (SC), com um mandado de busca e apreensão e um de prisão temporária. Foram cerca de dois meses de trabalho da área de crimes cibernéticos da PF. A corporação descreve o ataque como ransomware; depois de obter os dados, os suspeitos teriam passado a cobrar dinheiro do hospital. O alvo da operação, segundo a apuração, teria atuado como facilitador do grupo na extração das informações.
Ninguém foi condenado: trata-se de uma investigação em andamento, e os suspeitos têm direito à presunção de inocência.
Por que dado de saúde pesa mais
Para a LGPD, informação sobre saúde é dado pessoal sensível (art. 5º, II): exige base legal mais restrita e cuidado maior justamente porque o estrago de um vazamento é maior. Um CPF vazado permite fraude; um CPF acompanhado de exame e receita permite golpe sob medida.
É aí que mora o risco prático para quem é paciente. Com nome, data de nascimento e histórico de atendimento em mãos, um golpista consegue montar uma mensagem muito convincente: o “laboratório” cobrando uma taxa de exame, o “convênio” pedindo atualização cadastral, a “farmácia” oferecendo o remédio que você de fato usa. Algumas regras simples protegem:
- Desconfie de qualquer cobrança ou pedido de dados que chegue por mensagem, mesmo que cite informações verdadeiras sobre você — dado correto não prova que o contato é legítimo.
- Confirme pelos canais oficiais, digitando você mesmo o endereço do site ou o telefone, nunca pelo link recebido.
- Fique atento ao e-mail do hospital: o aviso oficial informa quais dados foram afetados e como pedir ajuda.
A lição do “documento avulso”
O trecho sobre dados fragmentados é a parte mais útil do caso para qualquer empresa, de hospital a escritório de contabilidade. Dois meses depois de detectar o problema, a instituição ainda trabalha para descobrir quem foi afetado — porque parte do material era feita de arquivos soltos, sem estrutura, espalhados por bases diferentes.
Isso não é exclusividade do Einstein. Toda organização acumula PDFs digitalizados, exportações de sistema, anexos de e-mail e pastas de rede com dado pessoal que ninguém mapeou. No dia em que alguém copia esse material, a resposta ao incidente vira arqueologia. O inventário de dados que a LGPD pede, e que muita empresa trata como burocracia, é exatamente o que permite dizer em dias — e não em meses — quem precisa ser avisado. Foi o que discutimos no roteiro das primeiras 72 horas de um ataque de ransomware.
O Einstein encerra a nota dizendo que seu bem mais valioso é a confiança dos pacientes. Num incidente como este, essa confiança se mede menos pelo ataque em si — que pode atingir qualquer instituição — e mais pelo que vem depois: clareza sobre quem foi afetado, rapidez no aviso e ajuda concreta a quem teve o dado exposto.
Fontes
- CNN Brasil — “Hacker invade sistema do Hospital Einstein, extorque e é alvo da PF” (08/10/2026): cnnbrasil.com.br
- Futuro da Saúde — “Einstein é alvo de ataque cibernético que atinge base de dados de pacientes”, com a íntegra da nota do hospital (08/10/2026): futurodasaude.com.br
- SBT News — “Einstein diz que ataque hacker acessou dados de pacientes” (08/10/2026): sbtnews.sbt.com.br
-
Lei Geral de Proteção de Dados (Lei 13.709/2018): planalto.gov.br
-
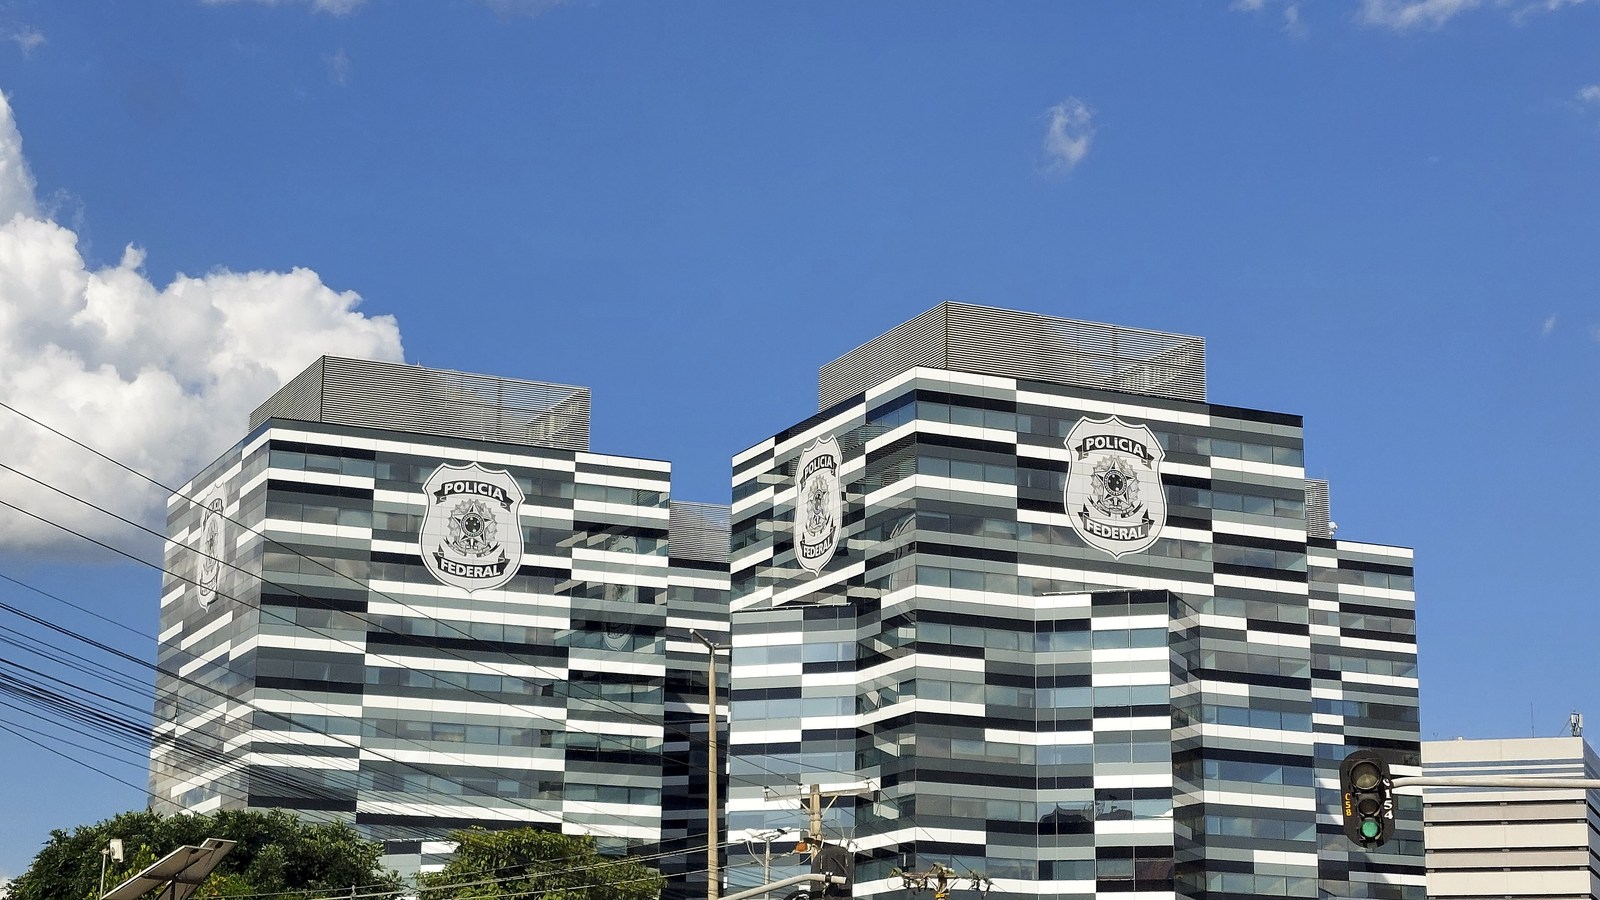
Foto de capa: sede da Polícia Federal em Brasília — Marcos Oliveira/Agência Senado, CC BY 2.0, via Wikimedia Commons
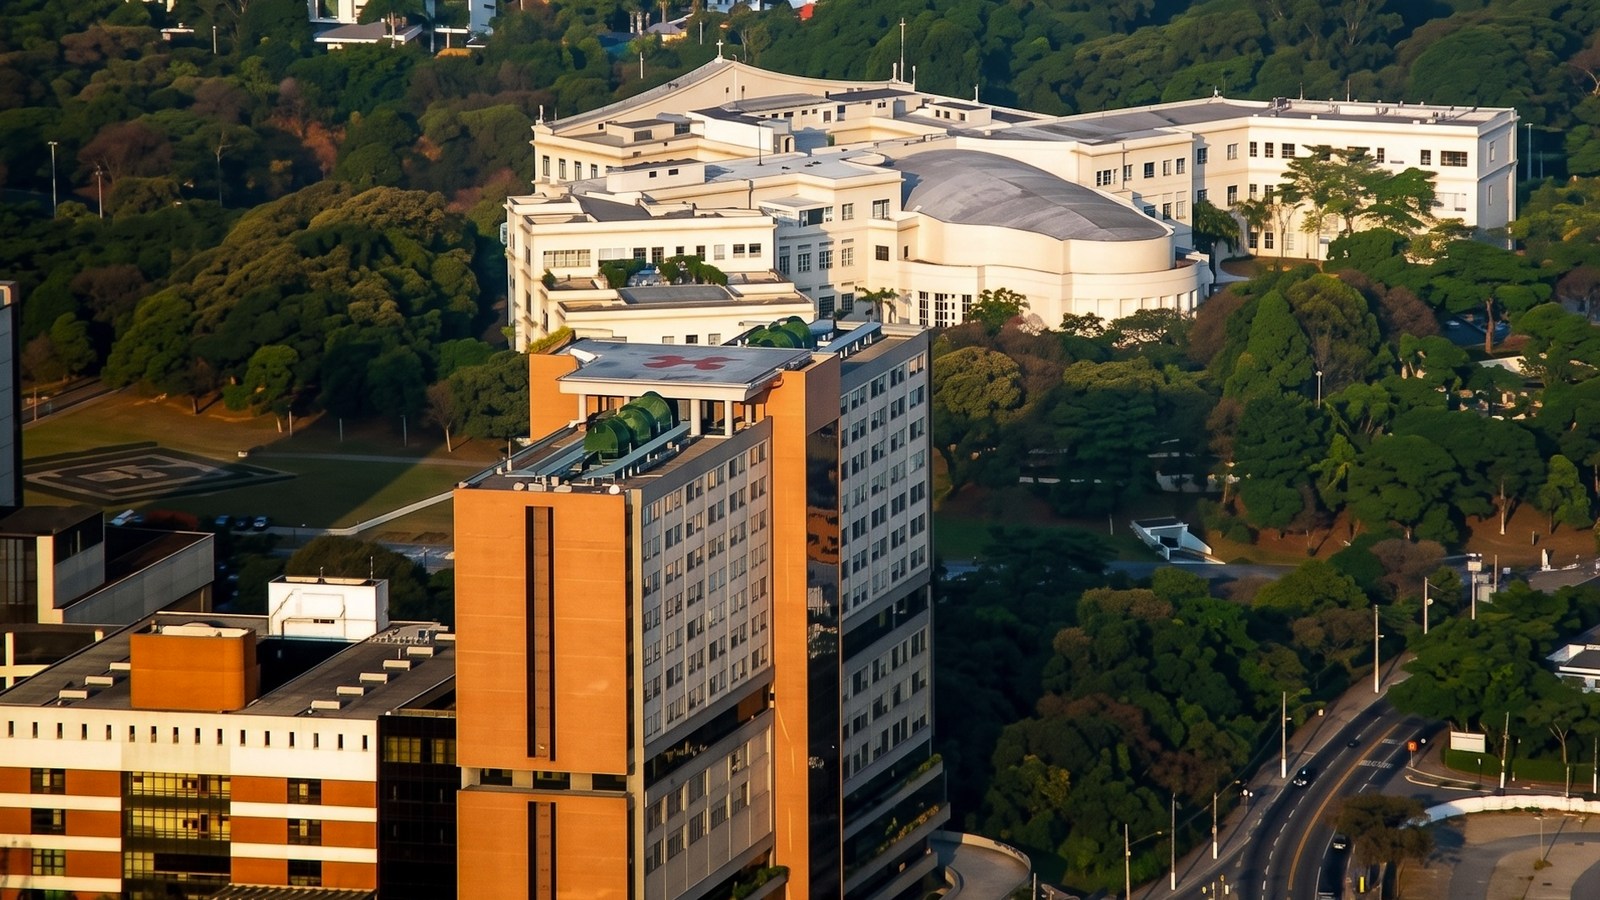
- Segunda imagem: prédios do Einstein Hospital Israelita no Morumbi, em São Paulo, vistos do alto — Pedu0303, CC0, via Wikimedia Commons