VKSECURITY
Depois do Einstein, o Sírio-Libanês: invasão a um sistema de relatórios pode ter exposto dados ligados a projetos sociais
O Hospital Sírio-Libanês informou na sexta-feira (16) que um sistema interno de relatórios ligado a seus projetos sociais foi acessado sem autorização em 21 de setembro. Podem estar envolvidos nome, RG, CPF, endereço e contatos — e, em parte dos casos, dados de saúde, raça ou etnia. É o segundo grande hospital de São Paulo a comunicar um incidente em pouco mais de uma semana.
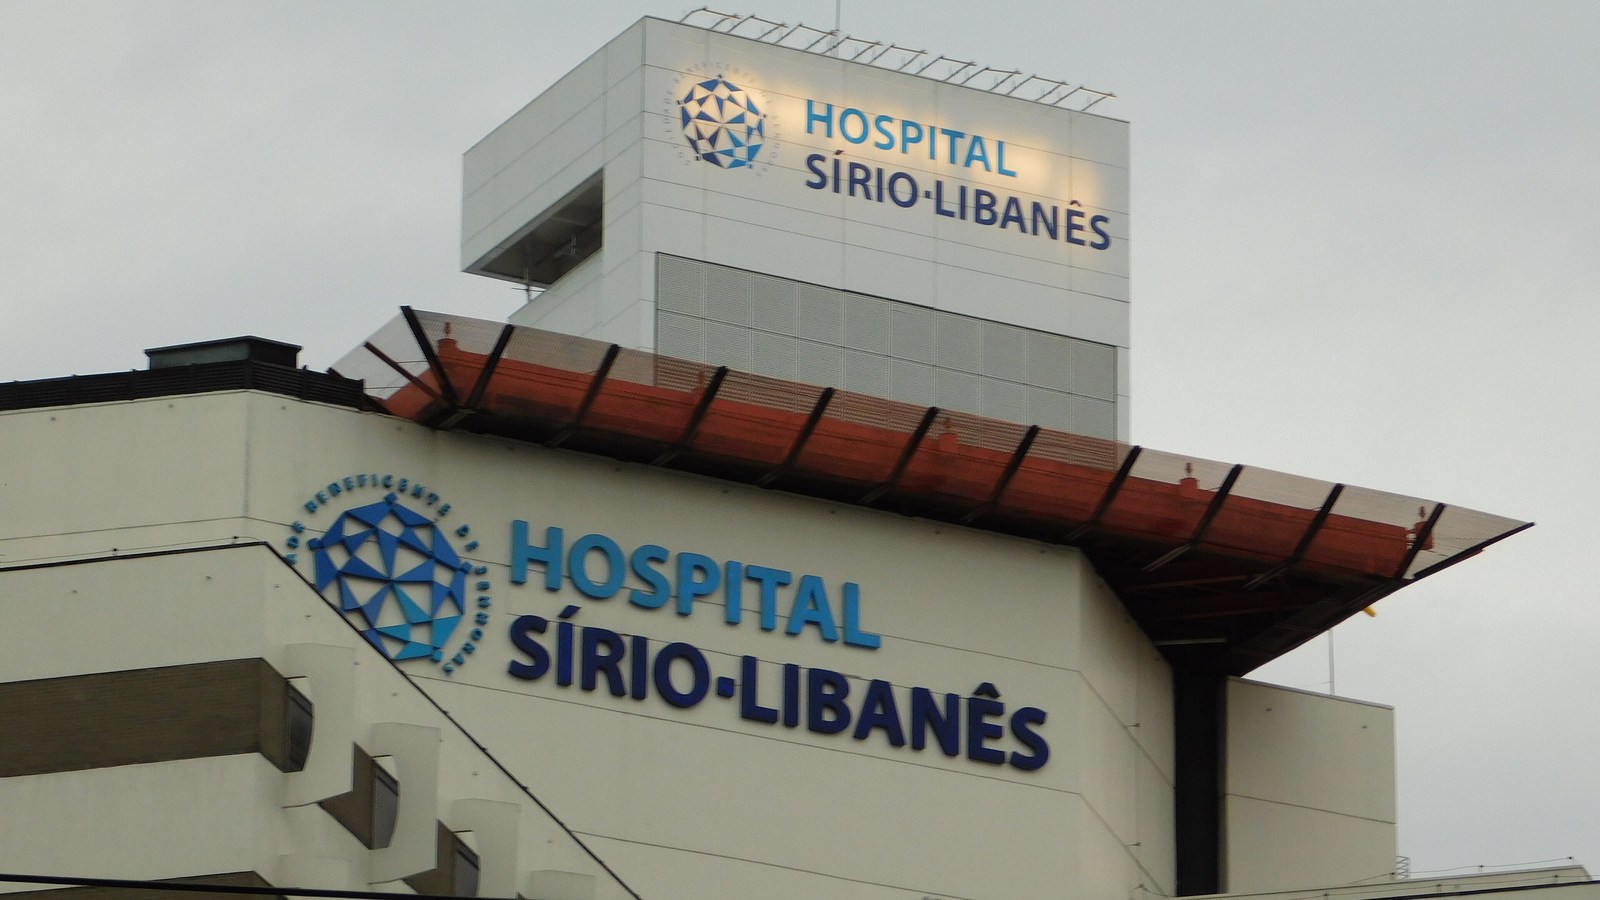
Oito dias depois de o Einstein confirmar o acesso a dados de pacientes, outro grande hospital de São Paulo veio a público com um comunicado parecido. O Hospital Sírio-Libanês informou na sexta-feira (16) que sofreu um incidente cibernético em 21 de setembro, com possível acesso não autorizado a um sistema interno de relatórios ligado aos seus projetos sociais.
O que se sabe
Segundo o hospital, a base geral de pacientes não foi atingida, e o atendimento e os sistemas assistenciais seguem funcionando normalmente. O alvo foi um sistema de apoio, usado para relatórios dos projetos sociais da instituição.
Os dados potencialmente acessados incluem informações cadastrais e de contato — nome, RG, CPF, endereço, e-mail e telefone. O comunicado acrescenta que também podem estar envolvidos dados pessoais sensíveis, como informações de saúde, raça ou etnia.
As investigações técnicas, diz o hospital, não encontraram até agora evidências de vazamento público ou de uso indevido. O caso foi comunicado à ANPD e à Polícia Federal, e a apuração continua para definir a extensão do incidente e quem foi afetado. Entre as medidas citadas estão o isolamento dos ambientes envolvidos, a preservação dos registros de acesso, a revisão dos controles de segurança e a troca de credenciais. As pessoas potencialmente afetadas estão sendo notificadas individualmente.
Não há, nos comunicados, nenhuma indicação de que os casos do Einstein e do Sírio-Libanês estejam relacionados.
O alvo não foi o prontuário
O detalhe mais instrutivo deste caso é onde ele aconteceu. Não foi no coração do hospital, mas num sistema satélite: uma ferramenta de relatórios.
Toda organização tem dezenas deles. São os sistemas, planilhas e exportações criados para uma finalidade específica — prestar contas de um projeto, alimentar um painel, mandar números para um parceiro. Eles costumam receber cópias dos dados do sistema principal e, quase sempre, menos atenção: menos camadas de proteção, menos monitoramento, mais gente com acesso. Quando alguém procura uma porta, procura justamente ali.
A LGPD tem um princípio feito para esse tipo de situação: o da necessidade (art. 6º, III), que limita o tratamento ao mínimo indispensável para a finalidade. Um relatório de projeto social precisa mesmo do RG completo de cada atendido? Precisa do endereço? Muitas vezes, contagens, faixas e identificadores internos resolvem o problema — e o dado que não está no relatório não vaza com ele.
A presença de raça ou etnia na lista também merece nota. Projetos sociais frequentemente coletam essa informação por bons motivos, como medir alcance e diversidade. Mas a lei a classifica como dado sensível (art. 5º, II), o que aumenta a responsabilidade de quem guarda.
Se você recebeu o aviso
O próprio hospital fez um alerta que vale para qualquer vazamento: desconfie de contatos que peçam senhas, códigos de verificação, documentos ou pagamentos em nome da instituição e confirme mensagens pelos canais oficiais.
Vale acrescentar um ponto que os golpistas exploram muito bem: depois de um incidente, a mensagem falsa costuma vir com seus dados corretos. Nome completo, CPF, endereço — tudo certo. Isso não prova que o contato é legítimo; prova apenas que o criminoso tem a lista. A regra é a mesma do caso Einstein: em vez de responder, ligue ou acesse você mesmo o canal oficial.
Duas semanas, dois hospitais
O setor de saúde reúne tudo o que um criminoso procura: dados completos, dados sensíveis e uma pressão enorme para não parar. Dois comunicados em pouco mais de uma semana, de duas das instituições mais estruturadas do país, mostram que nem investimento alto elimina o risco — e que a diferença está na resposta.
O sistema atingido no Sírio-Libanês era de relatórios. Relatório é feito para circular, ser lido e compartilhado. Por isso mesmo, é o lugar onde o dado pessoal deveria entrar só na medida exata — e em nenhum centímetro a mais.
Fontes
- SBT News — “Sírio-Libanês sofre ataque hacker e apura acesso a dados” (16/10/2026): sbtnews.sbt.com.br
-
Lei Geral de Proteção de Dados (Lei 13.709/2018): planalto.gov.br
-
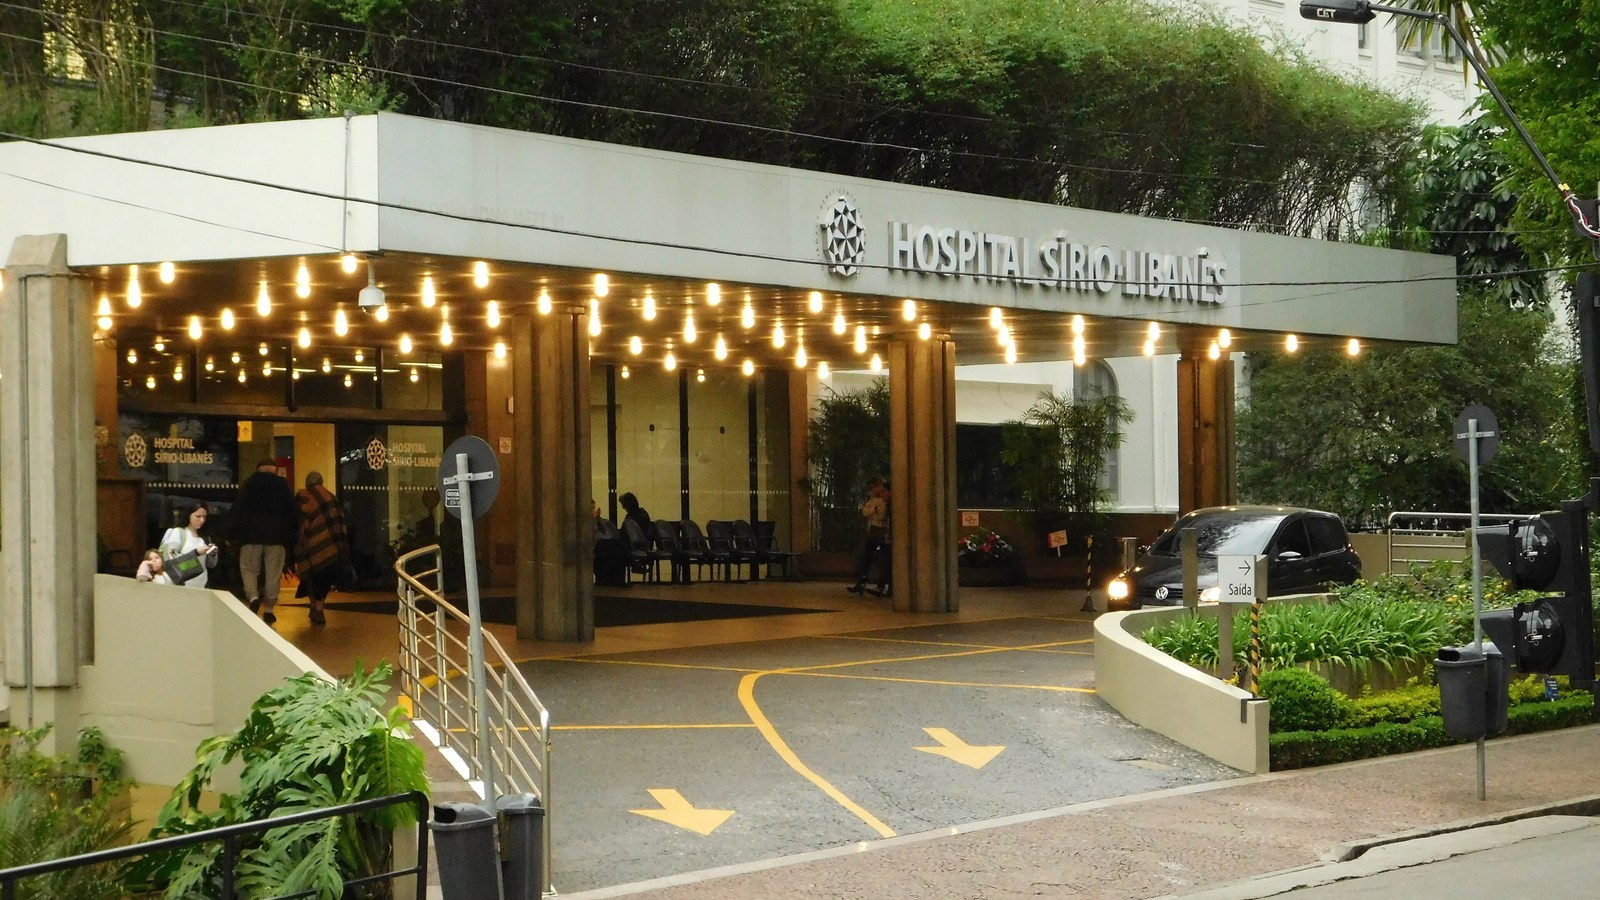
Foto de capa: fachada do Hospital Sírio-Libanês, na Bela Vista, em São Paulo — Sturm, CC BY-SA 4.0, via Wikimedia Commons
- Segunda imagem: entrada principal do Hospital Sírio-Libanês — Sturm, CC BY-SA 4.0, via Wikimedia Commons