 VKSECURITY
Polícia derruba o ransomware KillSec, recolhe 110 terabytes de dados roubados e descobre que o líder tem 16 anos
A Operação KillSwitch, liderada pela polícia de Hamburgo com Europol e Eurojust, tirou do ar o site de vazamentos do KillSec, assumiu cinco servidores e prendeu três suspeitos. O grupo é ligado a cerca de mil ataques desde 2024. O suposto administrador é um adolescente de 16 anos.
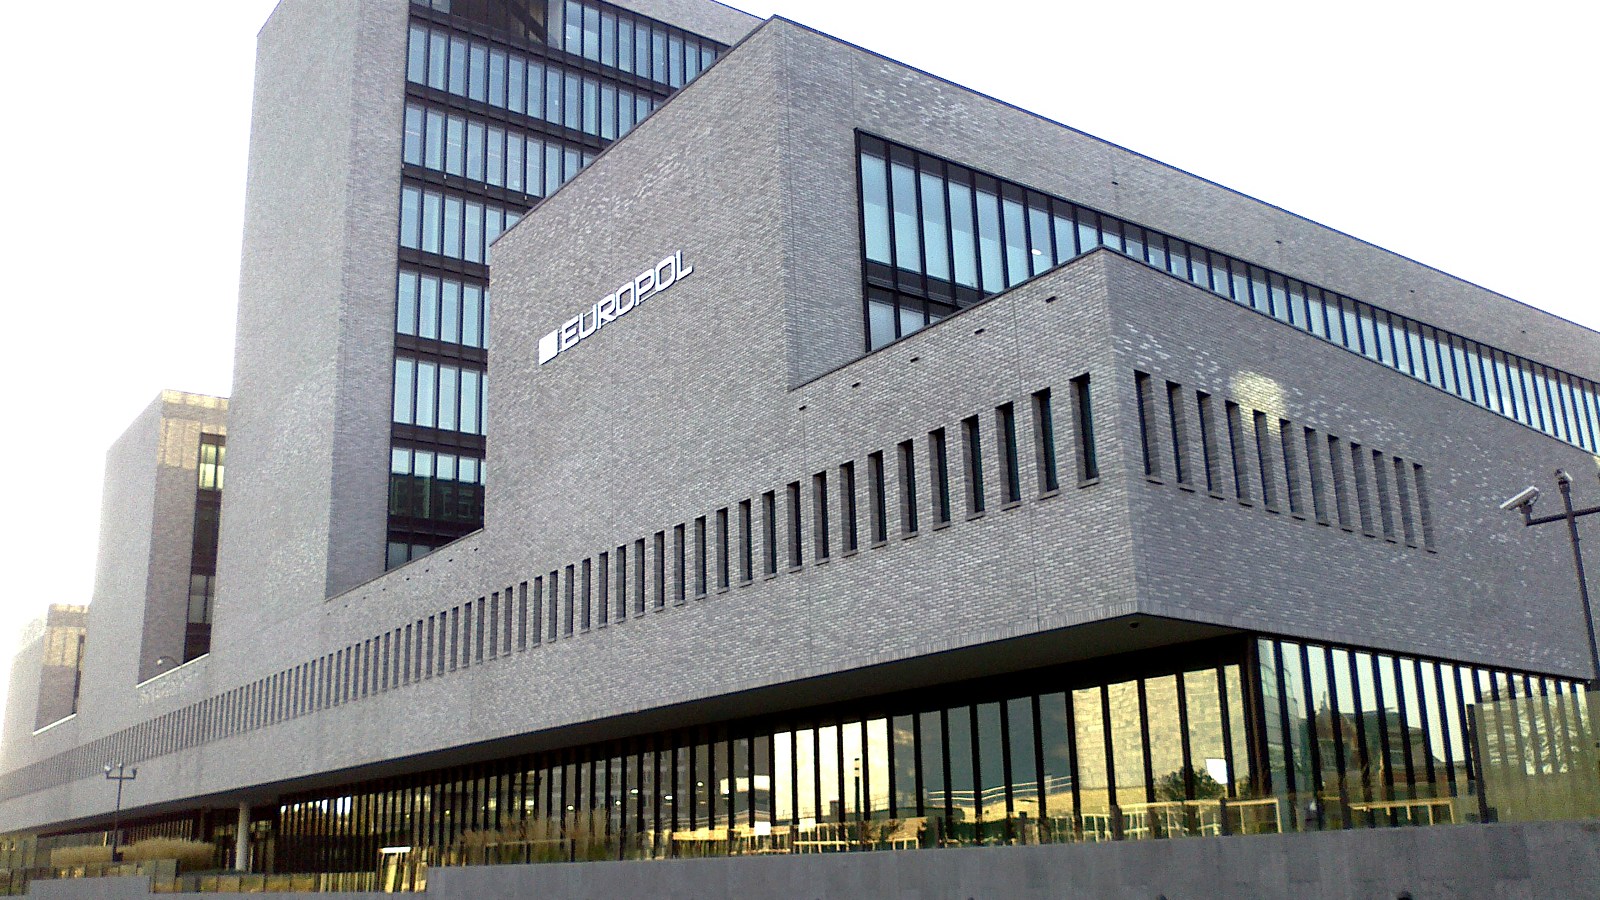
Em 30 de setembro, uma ação coordenada em dez países tirou do ar o KillSec, grupo de ransomware ativo desde 2024 e associado a cerca de mil ataques em todo o mundo — metade deles, segundo os investigadores, bem-sucedidos. A Europol e a Eurojust anunciaram o resultado no dia seguinte.
O que a operação alcançou
- Três prisões provisórias e oito buscas na Grécia, na Romênia, na Espanha e no Reino Unido, em investigação liderada pela polícia criminal e pela promotoria de Hamburgo, na Alemanha;
- cinco servidores centrais sob controle policial e os domínios do grupo redirecionados para avisos das autoridades;
- o site de vazamentos — onde o grupo publicava amostras e ameaçava divulgar o restante se a vítima não pagasse — apreendido, com pelo menos 110 terabytes de dados roubados agora protegidos contra nova exposição.
Entre os suspeitos, a Europol identificou quatro papéis: administrador, desenvolvedor, negociador e afiliado. O suposto administrador tem 16 anos; o desenvolvedor completou 18 em agosto e era menor de idade quando parte dos crimes teria sido cometida.
Como o KillSec entrava
Nada de sofisticado, e é isso que assusta: o grupo explorava vulnerabilidades de software conhecidas e equipamentos de borda mal protegidos, com atenção especial a armazenamento em nuvem deixado aberto. Pegava os dados, ameaçava publicar e cobrava. Era menos “ataque de hackers” e mais varredura industrial por portas destrancadas — operada, ao que tudo indica, por adolescentes.
O que muda para quem foi vítima
Se a sua empresa aparece na lista do KillSec — ou pagou para não aparecer —, algumas consequências práticas:
- Os dados não voltam, mas param de circular por ali. O site de vazamentos saiu do ar e o acervo está com a polícia. Isso não anula a exposição anterior, nem a obrigação de ter comunicado o incidente à ANPD e aos titulares quando houve risco relevante (LGPD, art. 48).
- Pagar não teria resolvido. Os 110 TB apreendidos incluem dados de quem pagou e de quem não pagou. O resgate compra, no máximo, uma promessa.
- A porta continua aberta. A gangue sumiu; a falha que ela usou, não. Quem foi atacado pelo KillSec via um serviço exposto e não corrigiu o serviço vai receber a visita do próximo grupo.
A lição que não envelhece
O que torna um grupo de dezesseis anos capaz de extorquir centenas de organizações não é genialidade — é a quantidade de empresas com armazenamento em nuvem sem senha, VPN sem atualização e servidor de borda esquecido. Em uma semana marcada por falhas graves na Citrix e na Cisco, o KillSec é o lembrete do outro lado da moeda: a maior parte dos ataques nem precisa de falha nova.
Fontes
- Europol — “Teenager suspected of leading KillSec ransomware group as law enforcement seizes servers and leak site” (01/10/2026): europol.europa.eu
-
Lei nº 13.709/2018 (LGPD) — art. 48, comunicação de incidente de segurança: planalto.gov.br
-
Foto de capa: sede da Europol, em Haia, nos Países Baixos — OSeveno, CC BY-SA 3.0, via Wikimedia Commons
- Segunda imagem: edifício da Europol visto de outro ângulo — OSeveno, CC BY-SA 3.0, via Wikimedia Commons