VKSECURITY
Japão em alerta: onda de invasões expõe dados de milhões, e bancos são orientados a não aceitar só a carteira de motorista
Lojas de conveniência, corretora, ferrovia, aluguel de carros e uma nuvem usada por 495 empresas e governos locais: em poucas semanas, o Japão acumulou ataques suficientes para o governo emitir um alerta nacional. Com imagens de documentos circulando, o regulador financeiro pediu que bancos aceitem só identidades com chip.
Quem acompanha o noticiário de segurança se acostumou a ver o Japão como um país de organizações cuidadosas e discretas. As últimas semanas abalaram essa imagem. Uma sequência de invasões atingiu empresas que fazem parte do cotidiano de qualquer japonês — e, na sexta-feira, 9 de outubro, o governo emitiu um alerta nacional pedindo vigilância redobrada.
A lista
Os casos se acumularam entre setembro e outubro:
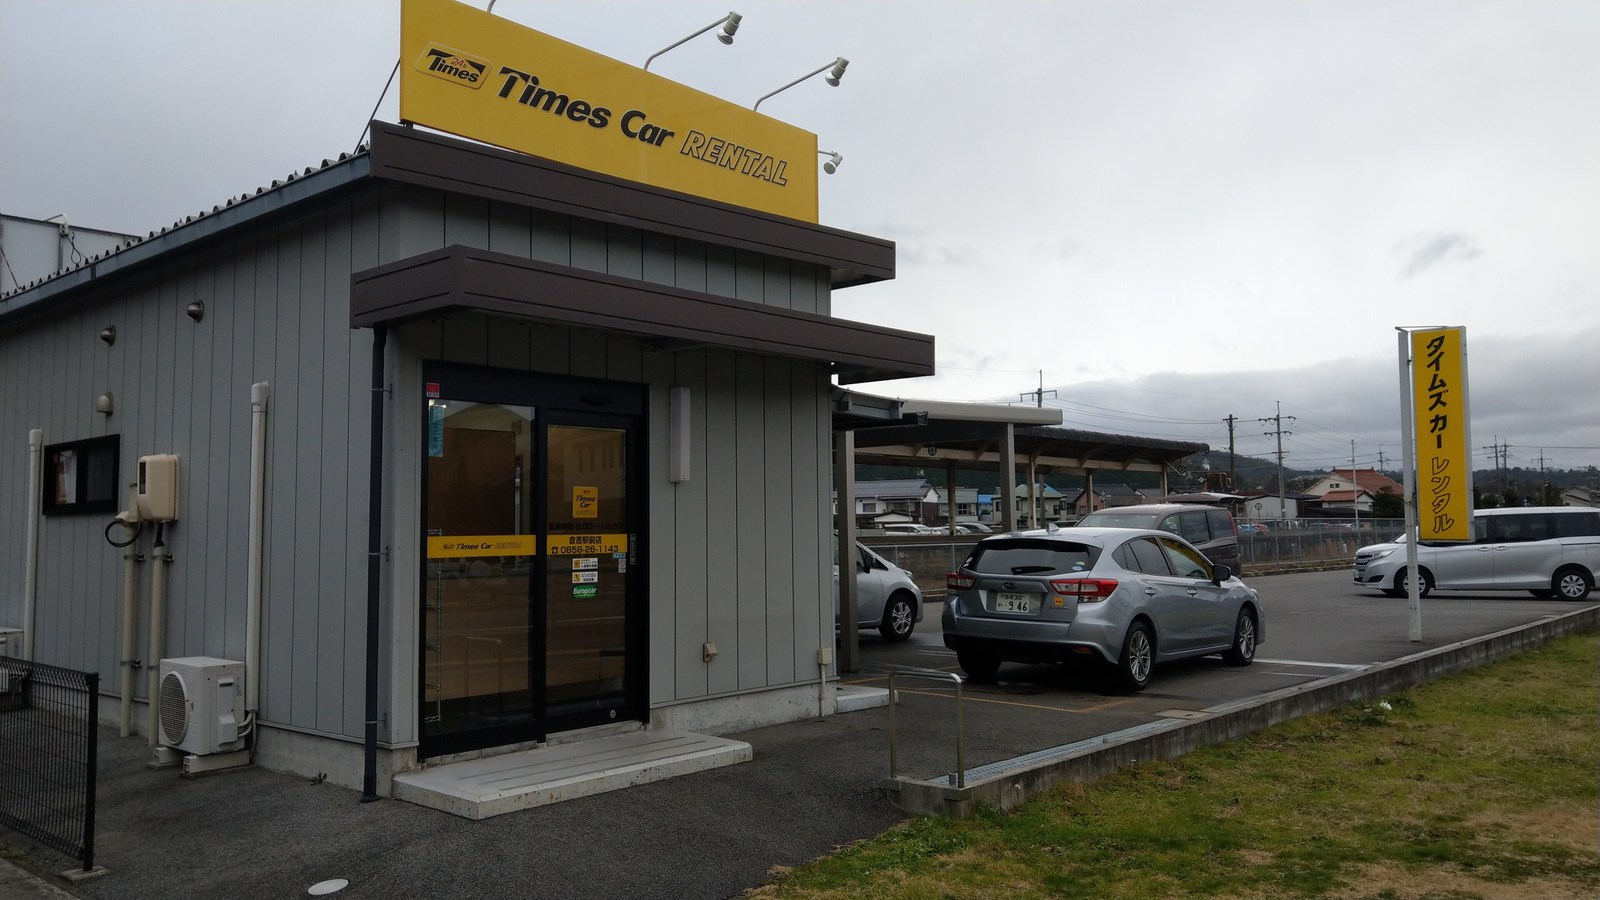
- Times Car, serviço de aluguel e compartilhamento de carros: vazamento de informações de cerca de 6,6 milhões de contas de clientes, em setembro — incluindo, segundo a imprensa, imagens de carteiras de motorista.
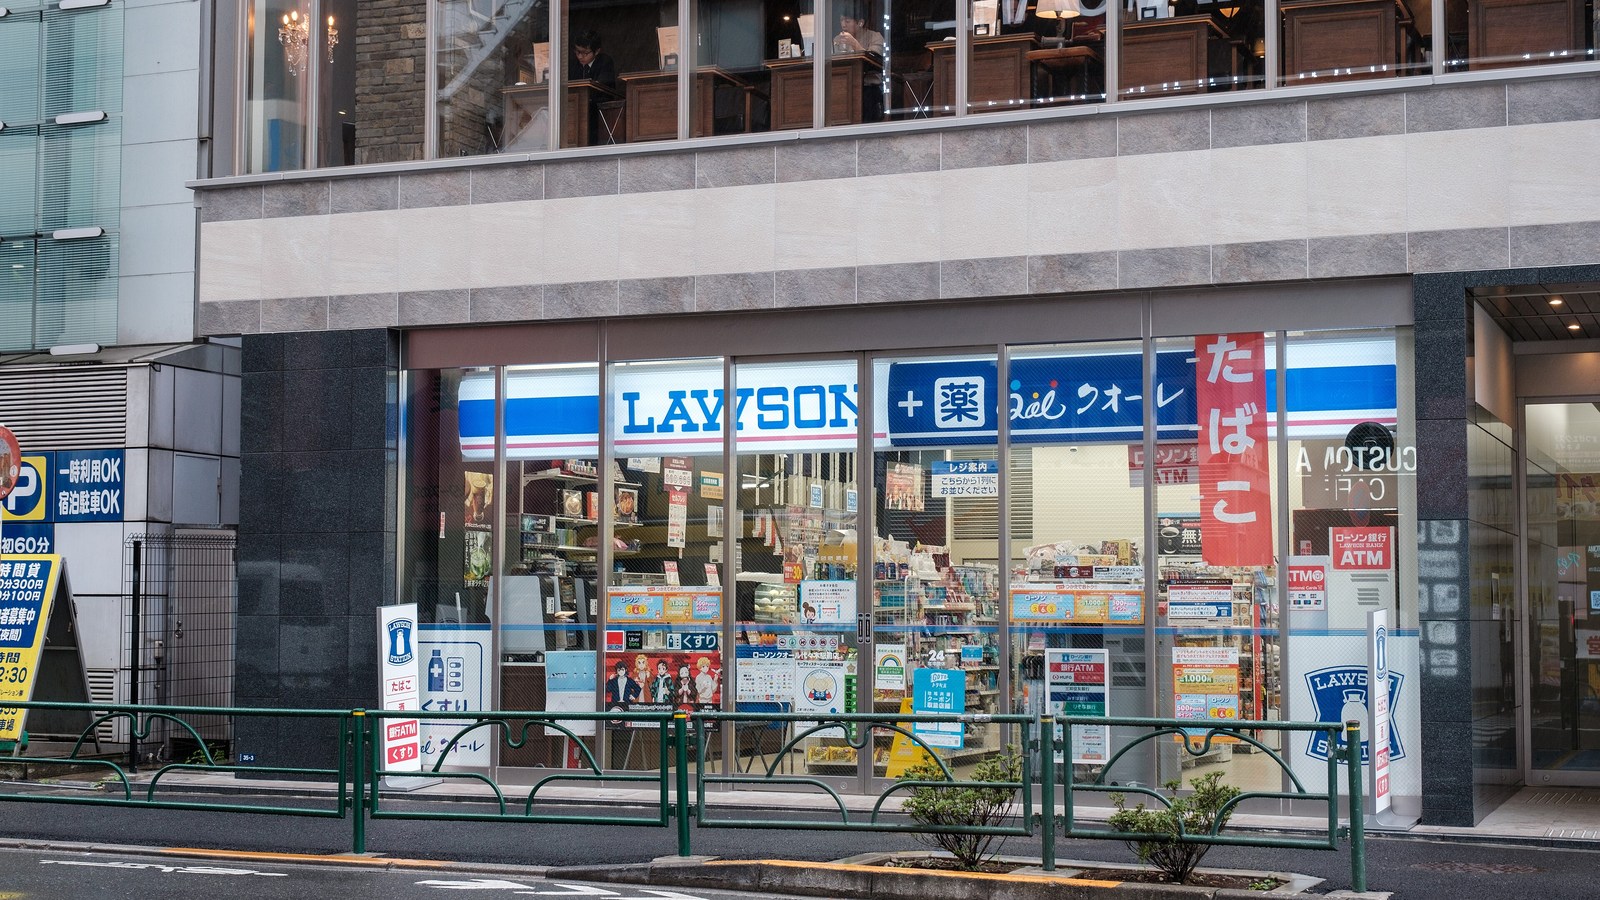
- Lawson, uma das maiores redes de lojas de conveniência do país; Daiwa Securities, corretora de valores; e BookOff, varejista de produtos usados: todas relataram vazamentos de dados de clientes.
- JR East, a ferrovia que opera os trens da região de Tóquio: perda de 1,67 milhão de endereços de e-mail de clientes, de acordo com o Financial Times.
- IDC Frontier, empresa de nuvem do grupo SoftBank: um ataque de ransomware que começou às 3h40 de 7 de outubro interrompeu a região “East Japan Region 1” do serviço e afetou 495 empresas e governos locais clientes.
Segundo levantamento do jornal Yomiuri com a empresa de segurança Trend Micro, citado pela agência AP, o país já soma mais de 500 casos registrados neste ano — contra 473 em todo o ano passado e 503 em 2024 —, a caminho de um recorde. A Agência Nacional de Polícia contabilizou, só no primeiro semestre, 123 ataques de ransomware, também um recorde.
A reação do governo
O alerta de 9 de outubro partiu do Escritório Nacional de Cibersegurança, criado no ano passado, e foi enviado aos ministérios para ser repassado a órgãos locais e empresas privadas. O conteúdo é deliberadamente básico: manter as proteções atualizadas, usar senhas fortes e reforçar a segurança em toda a cadeia de fornecedores. O texto também avisa que atacantes têm se passado por equipes de defesa e que a inteligência artificial vem tornando as vulnerabilidades mais complexas.
“Os ataques estão cada vez mais sofisticados”, disse a jornalistas Toshiharu Furukawa, titular da pasta da Transformação Digital, que fez um pedido direto à população: “Todos precisam ficar atentos para proteger as próprias informações”.
Em reunião do partido do governo, Masaaki Taira, que comanda a área de estratégia de cibersegurança da legenda, chegou a falar em “estado de emergência no ciberespaço” — uma expressão política, e não uma declaração formal de emergência.
Quanto à IA, especialistas ouvidos pela imprensa japonesa disseram não haver prova concreta de que ela tenha guiado esses ataques. O alerta oficial fala de risco, não de autoria.
O efeito mais concreto: a carteira de motorista
A medida mais palpável veio do regulador financeiro. Com imagens de documentos circulando, a Agência de Serviços Financeiros orientou os bancos a aceitar, na verificação de identidade, apenas documentos com chip — como o passaporte e o cartão My Number —, e não mais a carteira de motorista sozinha.
A lógica é direta: a foto de um documento vazado pode ser reapresentada por qualquer pessoa, em qualquer lugar. O chip exige o documento físico na mão.
Por que isso interessa aqui
O Brasil vive da foto do documento. A empresa pede a CNH para cadastrar o cliente, o RH guarda a imagem do RG e do comprovante de residência na admissão, o aplicativo pede selfie segurando a identidade. Cada um desses arquivos é útil por alguns minutos — o tempo de conferir quem é a pessoa — e depois vira passivo: se vazar, serve para abrir conta, pedir crédito ou aplicar golpe em nome do titular.
A LGPD tem nome para a saída: o princípio da necessidade (art. 6º, III), que limita o tratamento ao mínimo indispensável para a finalidade. Conferiu o documento? Registre que conferiu — e pergunte se a imagem precisa mesmo ficar guardada, onde e por quanto tempo.
O Japão está descobrindo, em poucas semanas, o custo de ter espalhado esse tipo de dado por muitos lugares diferentes. É uma lição que dá para aprender de longe, antes que ela chegue por aqui com outros nomes na lista.
Fontes
- Associated Press — alerta do governo japonês sobre o aumento dos ataques (09/10/2026), via La Nación: lanacion.com.ar
- The Next Web — “Japan steps up cyber warnings as data leaks hit millions of customers” (12/10/2026), com dados do Financial Times e da Agência Nacional de Polícia do Japão: thenextweb.com
-
BleepingComputer — “Ransomware attack disrupts Japan’s IDCF Cloud used by govt clients” (08/10/2026): bleepingcomputer.com
-
Foto de capa: loja da rede Lawson em Yoyogi, Tóquio — Real Estate Japan, CC BY 2.0, via Wikimedia Commons
- Segunda imagem: loja da Times Car Rental junto à estação de Kurayoshi, no Japão — Tzuhsun Hsu, CC BY-SA 2.0, via Wikimedia Commons