 VKSECURITY
ransomware
21 artigos
Suspeito de integrar o Qilin é preso na Alemanha, e a polícia inclui na investigação o ataque que contribuiu para uma morte em Londres
Um russo de 28 anos apontado como integrante central do grupo de ransomware Qilin, preso no Japão em maio e entregue à Alemanha, agora também é investigado pelo ataque de 2024 à Synnovis, laboratório que atendia hospitais de Londres. Um paciente morreu em parte pela demora num exame de sangue, e a polícia britânica avalia abrir o que seria o primeiro caso de homicídio ligado a um ciberataque.
LER ARTIGO
Ransomware entra pela VPN sem senha: falha da Palo Alto corrigida em maio ainda é usada por Qilin e Settra
A ReliaQuest confirma que os grupos de ransomware Qilin e Settra estão abrindo sessões de VPN sem credencial em firewalls da Palo Alto Networks por meio da CVE-2026-0257, corrigida em maio. Como o acesso nasce na VPN da própria empresa, ele se parece com trabalho remoto comum — e quem corrigiu depois de maio pode ter uma sessão invasora ainda aberta.
LER ARTIGO
Japão em alerta: onda de invasões expõe dados de milhões, e bancos são orientados a não aceitar só a carteira de motorista
Lojas de conveniência, corretora, ferrovia, aluguel de carros e uma nuvem usada por 495 empresas e governos locais: em poucas semanas, o Japão acumulou ataques suficientes para o governo emitir um alerta nacional. Com imagens de documentos circulando, o regulador financeiro pediu que bancos aceitem só identidades com chip.
LER ARTIGO
Fornecedor também é perímetro: FBI afasta prestadora por correção não aplicada e vê executivo do setor de negociação de ransomware ser preso
Na mesma semana, o FBI atribuiu o vazamento de dados de milhares de funcionários a uma correção de segurança que um prestador de serviço da Accenture deixou de aplicar — e um executivo canadense ligado a empresas que negociam resgates de ransomware foi preso na Pensilvânia. Duas histórias diferentes, uma mesma lição sobre quem tem a chave da casa.
LER ARTIGO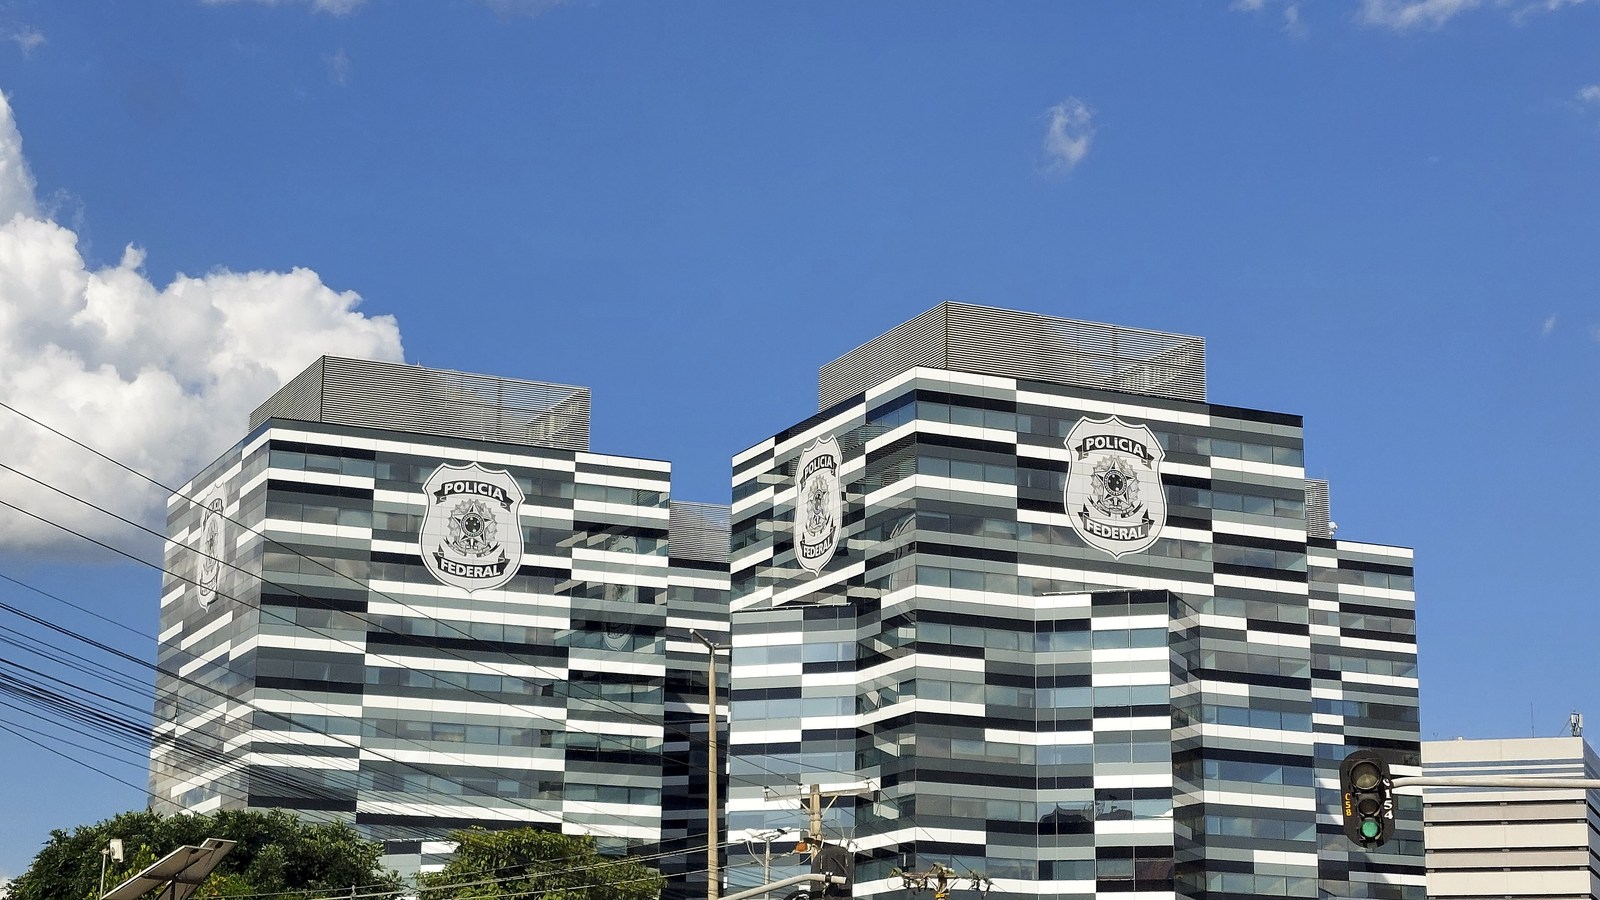
Ataque hacker ao Einstein: dados de pacientes foram copiados, e a Polícia Federal investiga extorsão
O Einstein Hospital Israelita confirmou que parte da base de pacientes — nome, CPF, data de nascimento e, em alguns casos, prescrições e resultados de exames — foi acessada e copiada sem autorização. A suspeita surgiu em 4 de agosto. A Polícia Federal cumpriu mandados em Joinville (SC) numa investigação sobre ransomware e extorsão.
LER ARTIGO
Ransomware Warlock ataca empresa de água e operadora de telecom em países de língua portuguesa e espanhola
A Symantec relata que o grupo por trás do ransomware Warlock atacou, nos últimos dois meses, uma empresa de água, uma operadora de telecomunicações, um órgão de governo regional e uma universidade em países de língua portuguesa e espanhola. A porta de entrada continua sendo o SharePoint desatualizado; a segurança é desligada por um driver assinado — em uma rede, 40 máquinas em duas horas.
LER ARTIGO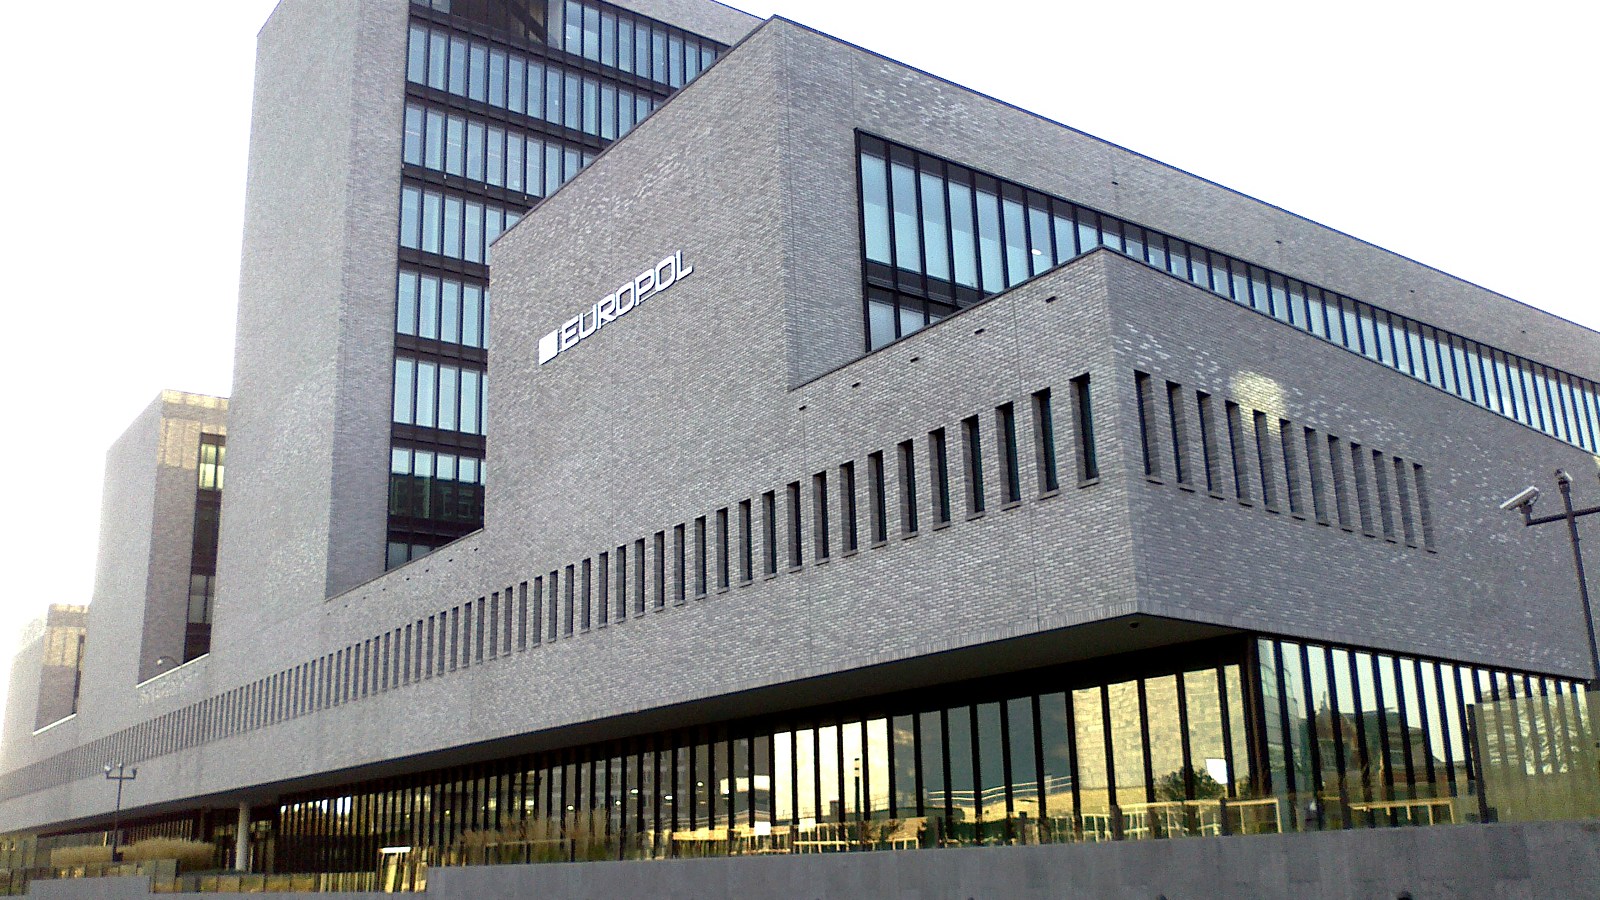
Polícia derruba o ransomware KillSec, recolhe 110 terabytes de dados roubados e descobre que o líder tem 16 anos
A Operação KillSwitch, liderada pela polícia de Hamburgo com Europol e Eurojust, tirou do ar o site de vazamentos do KillSec, assumiu cinco servidores e prendeu três suspeitos. O grupo é ligado a cerca de mil ataques desde 2024. O suposto administrador é um adolescente de 16 anos.
LER ARTIGO
O ransomware que traz o próprio driver para desligar o antivírus
Um ransomware novo entra pela VPN com senha roubada, instala um driver legítimo mas defeituoso para desligar a proteção da máquina e usa uma ferramenta comum de administração remota para circular pela rede. Tudo com programas assinados e conhecidos — nada disso parece ataque para o antivírus.
LER ARTIGO
Nota 10 de gravidade: a falha da Cisco que dá acesso total ao firewall já está sendo explorada
Uma falha com a nota máxima de gravidade no sistema que gerencia os firewalls da Cisco permite assumir o controle total sem senha nenhuma. A correção saiu em março, mas os ataques começaram em agosto — e alcançaram quem não aplicou. Se a sua empresa usa Cisco na borda, esta é a checagem da semana.
LER ARTIGO
O ransomware de Android que trava o celular e transmite a tela da vítima ao vivo
Pesquisadores encontraram um malware de Android que junta tudo numa infecção só: criptografa os arquivos, grava e transmite a tela em tempo real, tira fotos sem avisar, rouba os códigos de verificação por mensagem e abre um chat para o criminoso negociar com a vítima. Ele só entra por um caminho — e esse caminho dá para fechar.
LER ARTIGO
O GTA 6 que 'vazou' não existe — mas o vírus dentro dele é bem real
Arquivos de 100 GB prometendo o GTA 6 antes do lançamento circulam em torrents, fóruns e redes sociais. Dentro vêm três programas de controle remoto, um ladrão de senhas e um ransomware que destrói arquivos. Como o computador de casa costuma ser o mesmo do trabalho, o problema chega à empresa.
LER ARTIGO
"Oi, aqui é o suporte de TI": o golpe que usa o Teams para tomar o computador do funcionário
Uma mensagem no Teams de um 'help desk', uma ligação em seguida, e o pedido para abrir uma ferramenta de suporte remoto. Em menos de 17 horas, uma dessas conversas terminou em ransomware. Entenda o golpe que transforma a confiança no TI em chave da rede — e por que quase toda empresa está exposta por padrão.
LER ARTIGO
O 'verifique que você é humano' que entrega a sua empresa: o golpe que pede para colar um comando
Uma tela falsa de verificação — igual às que todo mundo já clicou — pede que o funcionário abra o terminal do Windows e cole um comando 'para confirmar que é humano'. Quem obedece abre um túnel para o atacante dentro da rede da empresa. A Microsoft alerta: é o caminho para o ransomware.
LER ARTIGO
O acesso à sua empresa virou mercadoria: o malware brasileiro que rouba a porta e revende
Um malware brasileiro não quer o seu dinheiro na hora — quer a chave da sua rede para vendê-la. Ele rouba credenciais, mapeia o que a máquina tem de valioso e anuncia o acesso num mercado clandestino, onde outro criminoso compra para aplicar o ransomware.
LER ARTIGO
A extorsão automatizada: o ransomware que usa IA para ler os dados roubados e calcular quanto te cobrar
Um grupo de ransomware anuncia uma IA que vasculha tudo o que roubou da sua empresa — separa contrato, dado financeiro, informação pessoal — estima a multa de LGPD que você levaria e usa isso para decidir o valor do resgate. Parte é marketing de bandido; parte já é a nova realidade.
LER ARTIGO
O criminoso agora tem copiloto: como um afiliado de ransomware usou IA para invadir 20 empresas
Um invasor deixou o próprio servidor exposto — e dentro dele estavam as conversas que ele teve com uma IA de programação enquanto planejava os ataques. É a prova concreta de algo que se suspeitava: a mesma IA que acelera o trabalho da sua equipe acelera o de quem invade.
LER ARTIGO
A falha no Veeam ONE que ataca o seu plano B: quando o guardião do backup entrega a própria senha
O backup é o que salva a empresa quando o ransomware tranca tudo. Uma falha crítica no Veeam ONE pode forçar o sistema a expor a credencial da própria conta de serviço — e uma conta de backup comprometida é o pesadelo que o backup deveria evitar.
LER ARTIGO
Shell investiga roubo de 89 GB: a gangue que diz ter invadido dezenas de multinacionais por um único sistema
O grupo Cl0p colocou a Shell na sua vitrine de extorsão e afirma ter levado 89 GB — desenhos de engenharia, fotos de instalações e roadmaps. A porta de entrada da campanha, que teria atingido cerca de 50 empresas como Philips e GE, foi uma falha no ERP da Oracle. O que isso ensina a qualquer empresa que roda um sistema de gestão.
LER ARTIGO
Nota 9.8 no VMware vCenter: a falha crítica que entrega todos seus servidores de uma só vez
A Broadcom corrigiu uma falha crítica no VMware vCenter em 29 de julho. Cinco dias depois começaram os ataques: mais de 360 servidores comprometidos em 47 países, com ransomware e acesso permanente instalado. O vCenter controla todos os servidores virtuais da empresa.
LER ARTIGO
Ransomware por US$ 8 ao mês: o crime digital virou assinatura
Pesquisadores identificaram uma inteligência artificial vendida em fórum criminoso que fabrica ransomware, ladrões de senha e kits de phishing sob demanda — por menos que uma assinatura de streaming, sem cadastro e sem qualquer trava de segurança.
LER ARTIGO
Ransomware: o sequestro digital que parou o STJ, a Renner e o Fleury
Como o ataque funciona por dentro, quanto custa de verdade — e as três decisões tomadas ANTES que definem qual história será a sua.
LER ARTIGO