VKSECURITY
58 mil câmeras de São Paulo a uma senha de distância: o vazamento do Smart Sampa e a falta que faz a segunda etapa de login
Logins e senhas do Smart Sampa, o sistema de videomonitoramento da Prefeitura de São Paulo, ficaram cerca de 11 meses num repositório público na internet. Com eles, a reportagem do UOL entrou na plataforma sem passar por autenticação em duas etapas e viu câmeras de ruas, creches e hospitais. A prefeitura culpa um servidor e nega falha; a segunda etapa de login só veio depois.
O Smart Sampa é o maior sistema de videomonitoramento da América Latina, nas palavras da própria Prefeitura de São Paulo: dezenas de milhares de câmeras em ruas, escolas, creches e hospitais, com reconhecimento facial e leitura de placas, operadas pela Guarda Civil Metropolitana e por outras forças de segurança. Na segunda-feira, 20 de outubro, uma reportagem do colunista Artur Rodrigues, do UOL, mostrou que o acesso a esse sistema estava, havia quase um ano, ao alcance de qualquer um que soubesse onde procurar.
O que estava exposto
Segundo a reportagem, um repositório público na internet guardou por cerca de 11 meses um material que incluía:
- 181 logins e senhas de usuários autorizados do sistema;
- dados de mais de 6 mil agentes de segurança;
- instruções para reproduzir o acesso ao Smart Sampa em computadores e celulares.
O conjunto alcançava mais de 58 mil câmeras. Com as credenciais, o repórter entrou na plataforma da Sentinelx, a empresa responsável pela tecnologia, sem precisar passar pela autenticação em duas etapas. Do outro lado da tela estavam imagens de pessoas e veículos nas ruas, câmeras instaladas em creches, hospitais e centros de tratamento de dependência química — e, segundo a reportagem, a possibilidade de consultar nomes, CPFs, placas de veículos, boletins de ocorrência e acompanhar a movimentação de agentes e viaturas.
Um especialista ouvido pelo UOL apontou ainda interfaces que poderiam aceitar registros sem verificar adequadamente quem os enviava — como alertas falsos de reconhecimento facial ou de placas. A reportagem não confirmou que isso tenha acontecido.
As duas versões
A prefeitura reagiu no mesmo dia. Em nota, atribuiu o episódio a um servidor municipal que teria vazado os dados ilegalmente, classificou o caso como “um ato criminoso praticado por um dos mais de 7.500 agentes de segurança”, informou que ele foi identificado, afastado e está sob apuração da Corregedoria da Guarda Civil Metropolitana, e negou falha nos mecanismos de proteção da plataforma. Também afirmou que o material “não continha senhas de acesso” — o que contradiz diretamente a reportagem — e que não houve uso indevido do sistema.
O prefeito Ricardo Nunes foi além. Disse a jornalistas que o responsável é um guarda concursado em 2023, que mantinha senhas armazenadas numa plataforma, que ele foi demitido e que a gestão já monitorava o caso com “uma espécie de isca” para flagrar acessos não autorizados. “O sistema é absolutamente seguro”, afirmou.
As medidas anunciadas depois do contato da imprensa, porém, contam a história por outro ângulo. A prefeitura tirou o repositório do ar e passou a exigir senha individual, autenticação em dois fatores e validação por SMS para criar senha nova. Nunes disse ainda que, em três meses, todos os usuários terão de refazer o acesso junto à Secretaria de Segurança Urbana, com reconhecimento facial.
Por que a segunda etapa é o centro da história
Senhas vazam. Vazam por descuido, por golpe, por um arquivo esquecido num repositório — e, sim, às vezes por alguém de dentro. Nenhuma organização consegue garantir que todas as senhas de todos os usuários vão ficar guardadas para sempre. É exatamente por isso que existe a autenticação em duas etapas: ela parte do princípio de que a senha um dia vai parar em mãos erradas e exige, além dela, algo que só o dono tem — o código do aplicativo no celular dele, uma chave física, a biometria.
Com essa camada funcionando, uma lista de 181 senhas num repositório público seria um incidente sério, a ser investigado e corrigido. Sem ela, é uma porta aberta. A diferença entre os dois cenários é o que separa “dados expostos” de “acesso a 58 mil câmeras”.
Vale também uma nota sobre o tipo de segunda etapa. O SMS é a forma mais fraca delas — números de celular podem ser sequestrados por troca de chip —, e mesmo os códigos de aplicativo podem ser contornados por páginas falsas que repassam o login em tempo real, como contamos no caso da campanha que invadiu 94 empresas com MFA da Microsoft ligado. Para sistemas críticos, o padrão atual são chaves físicas e passkeys, que não se deixam copiar por um site falso.
E a “isca”?
A ideia citada pelo prefeito existe e é boa: credenciais-isca são logins plantados de propósito que nenhum usuário legítimo deveria usar — se alguém tenta, o alarme dispara. Mas isca avisa, não impede. Ela serve para descobrir que a porta foi aberta; quem mantém a porta fechada é a segunda etapa de login, a revisão de quem tem acesso a quê e a varredura de segredos esquecidos em repositórios — o mesmo problema que já mostramos com as chaves da AWS esquecidas em público que continuavam funcionando e com a campanha que vasculhava o histórico de repositórios do GitHub atrás de credenciais.
O que vem agora
O Ministério Público de São Paulo avalia se há elementos para abrir investigação, com o caso distribuído às Promotorias do Patrimônio Público. Onze organizações da sociedade civil, lideradas pela Coalizão Direitos na Rede, pediram à ANPD que investigue a prefeitura e a Sentinelx, exija a notificação das pessoas expostas e um relatório de impacto à proteção de dados do programa. A ANPD informou, na quarta-feira (21), que acompanha o incidente e lembrou que o controlador dos dados tem três dias úteis para comunicar à autoridade incidentes que possam causar risco ou dano relevante — comunicação que, até aquele momento, não havia sido feita.
Para quem administra sistemas numa empresa, o caso deixa um exercício que cabe em uma reunião de dez minutos: listar os sistemas que dão acesso a dados de pessoas — ERP, folha, CRM, câmeras, painel de nuvem, VPN — e marcar quais ainda entram só com senha. Quase toda empresa descobre pelo menos um. É melhor descobrir assim do que numa coluna de jornal.
Fontes
- UOL — coluna de Artur Rodrigues, “Falha de segurança permite acesso indevido a 58 mil câmeras do Smart Sampa” (20/10/2026), reportagem que revelou o caso
- CNN Brasil — “Servidor vaza dados do Smart Sampa; prefeitura nega falha e investiga”, com a nota da prefeitura (20/10/2026): cnnbrasil.com.br
- Olhar Digital — “Uma falha expôs acesso a mais de 58 mil câmeras do Smart Sampa” (20/10/2026): olhardigital.com.br
- Poder360 — “Vazamento do Smart Sampa foi feito por GCM e sistema é seguro, diz Nunes” (20/10/2026): poder360.com.br
- Mobile Time — “Smart Sampa terá proteção com biometria após o vazamento” (20/10/2026): mobiletime.com.br
-
CNN Brasil — “ANPD acompanha invasão e exposição de dados do sistema Smart Sampa” (21/10/2026): cnnbrasil.com.br
-
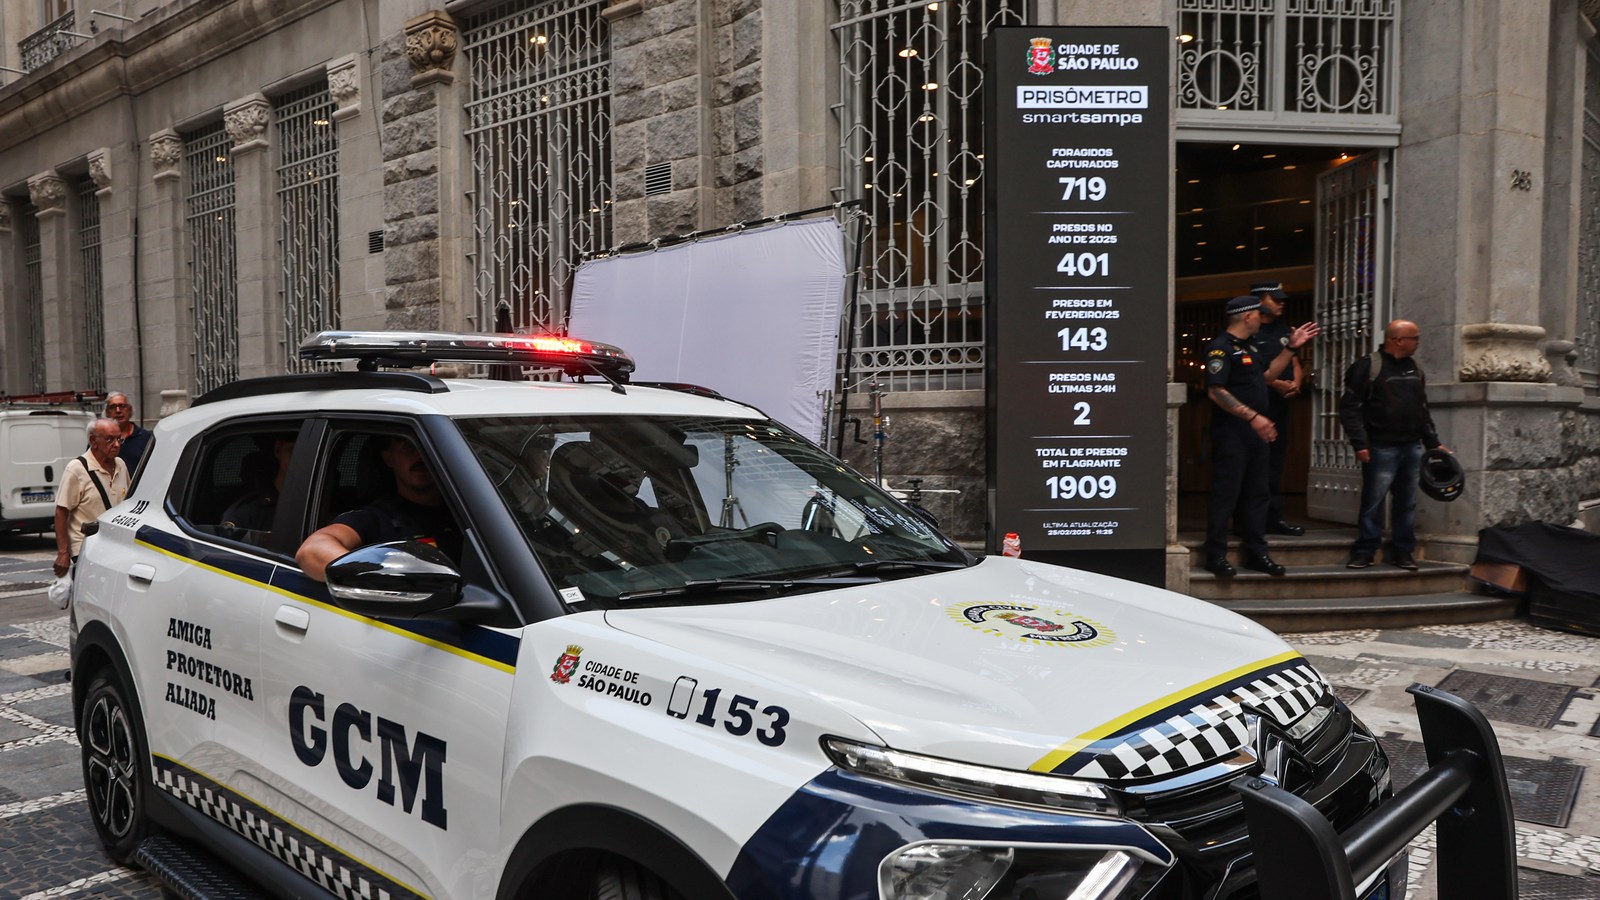
Foto de capa: viatura da Guarda Civil Metropolitana diante do painel do Smart Sampa, no centro de São Paulo — Paulo Pinto/Agência Brasil, CC BY 3.0, via Wikimedia Commons
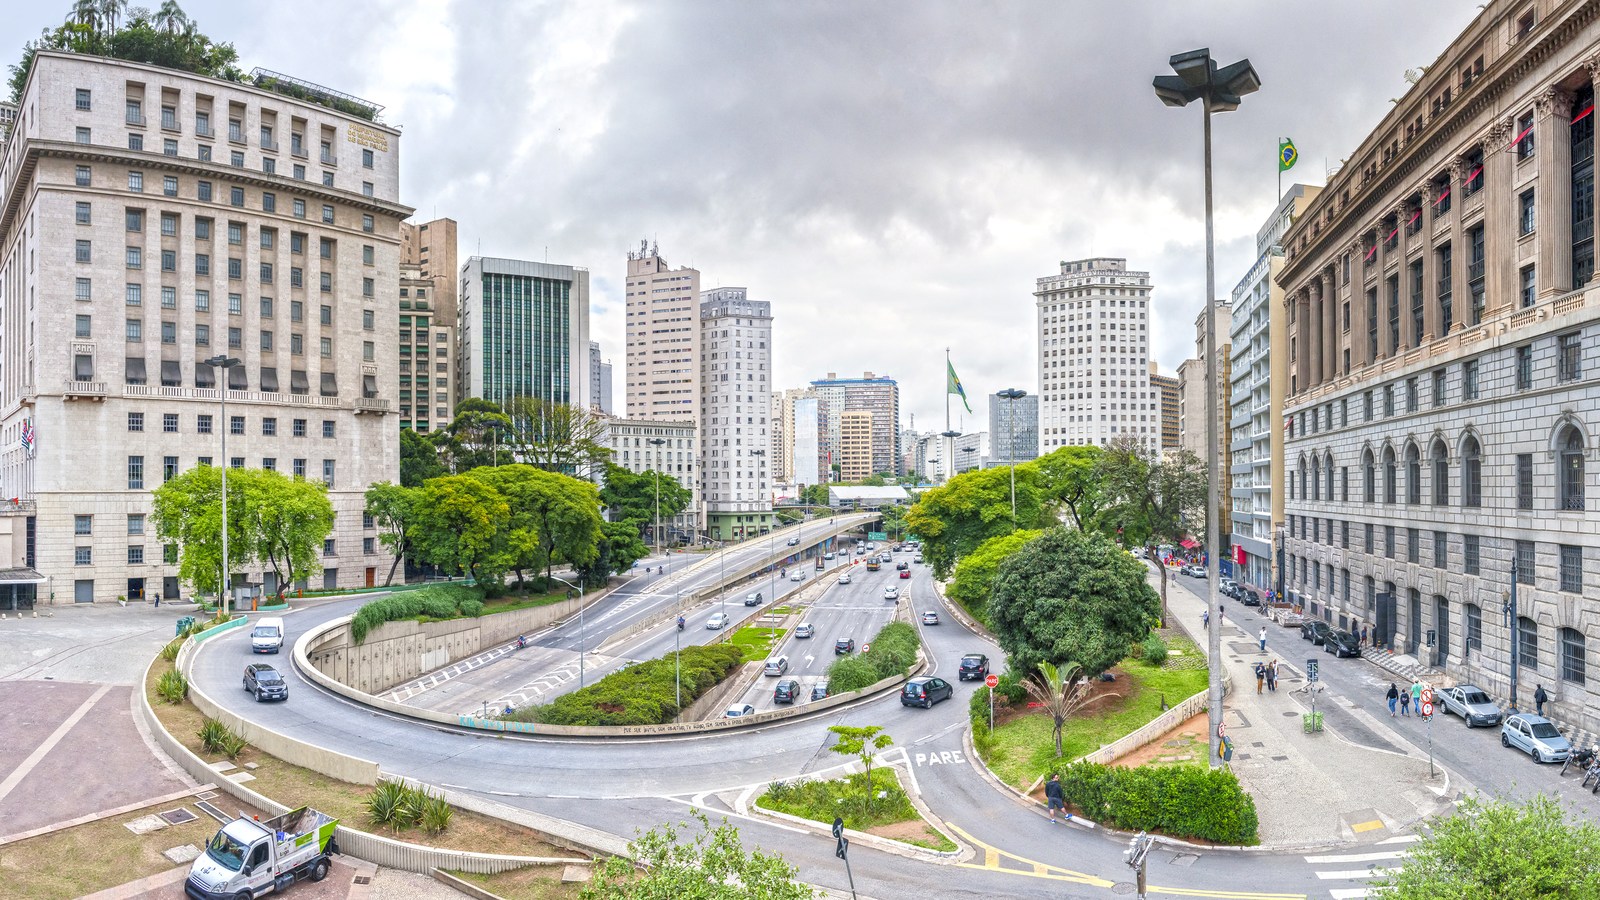
- Segunda imagem: Edifício Matarazzo, sede da Prefeitura de São Paulo, e o Viaduto do Chá — Wilfredor, CC0, via Wikimedia Commons