 VKSECURITY
lgpd
42 artigos
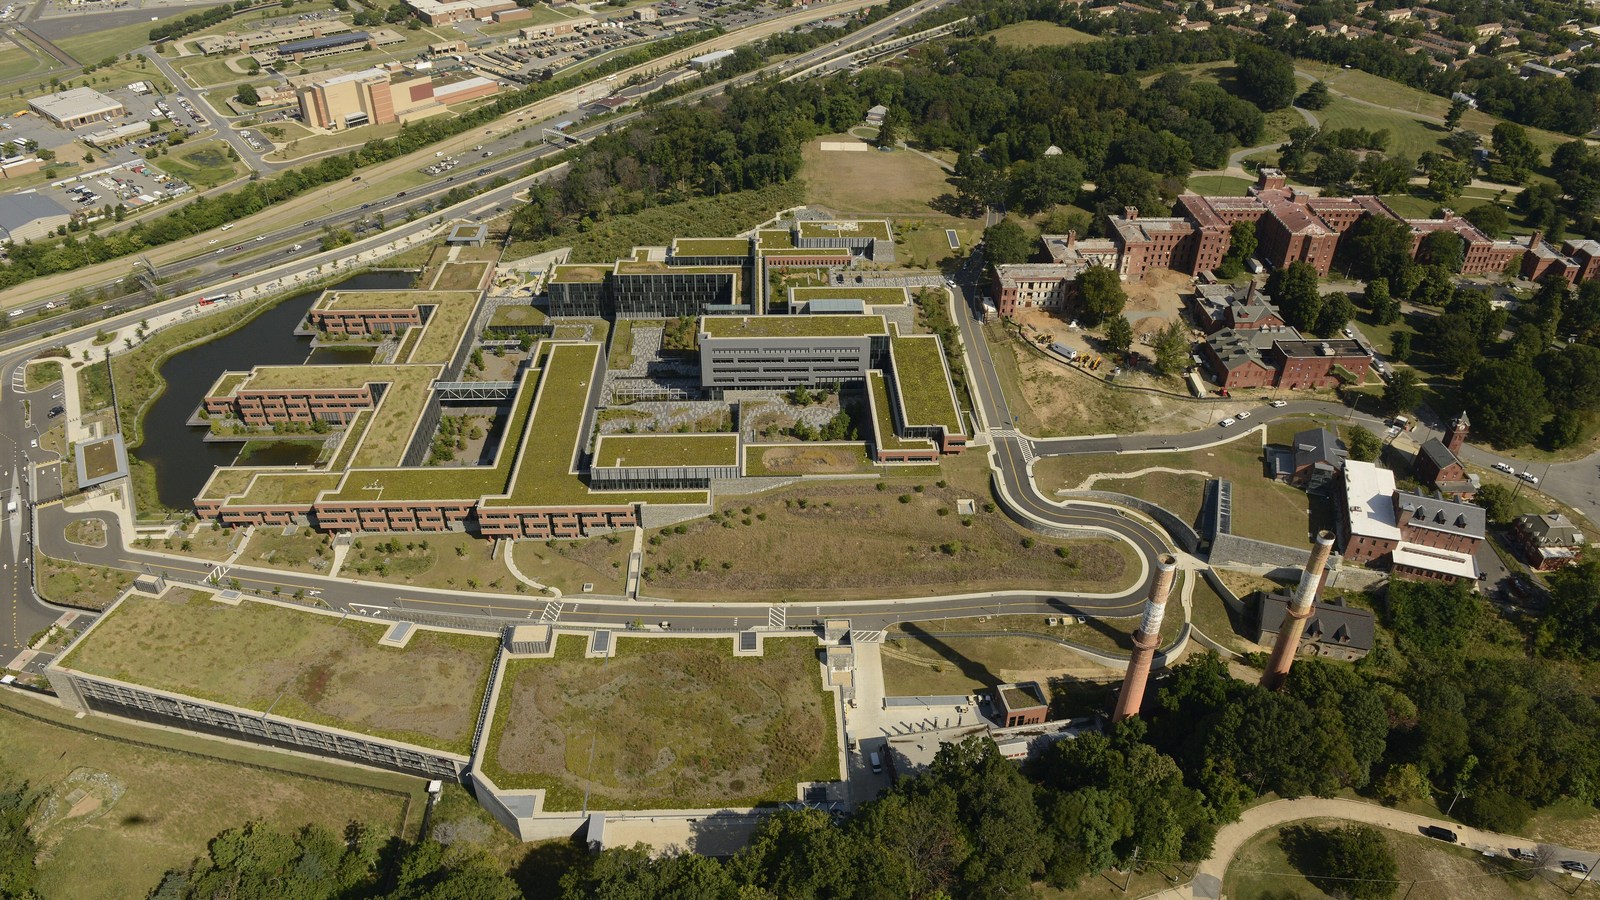
EUA mandam tirar o DeepSeek de todos os sistemas do governo civil — inclusive produtos de terceiros feitos com ele
O Departamento de Segurança Interna dos EUA publicou em 20 de outubro uma ordem que exclui o DeepSeek das compras do governo civil e manda removê-lo dos sistemas federais — inclusive produtos de outras empresas construídos sobre ele. Para quem está no Brasil, fica a pergunta: você sabe quais IAs rodam na sua empresa?
LER ARTIGO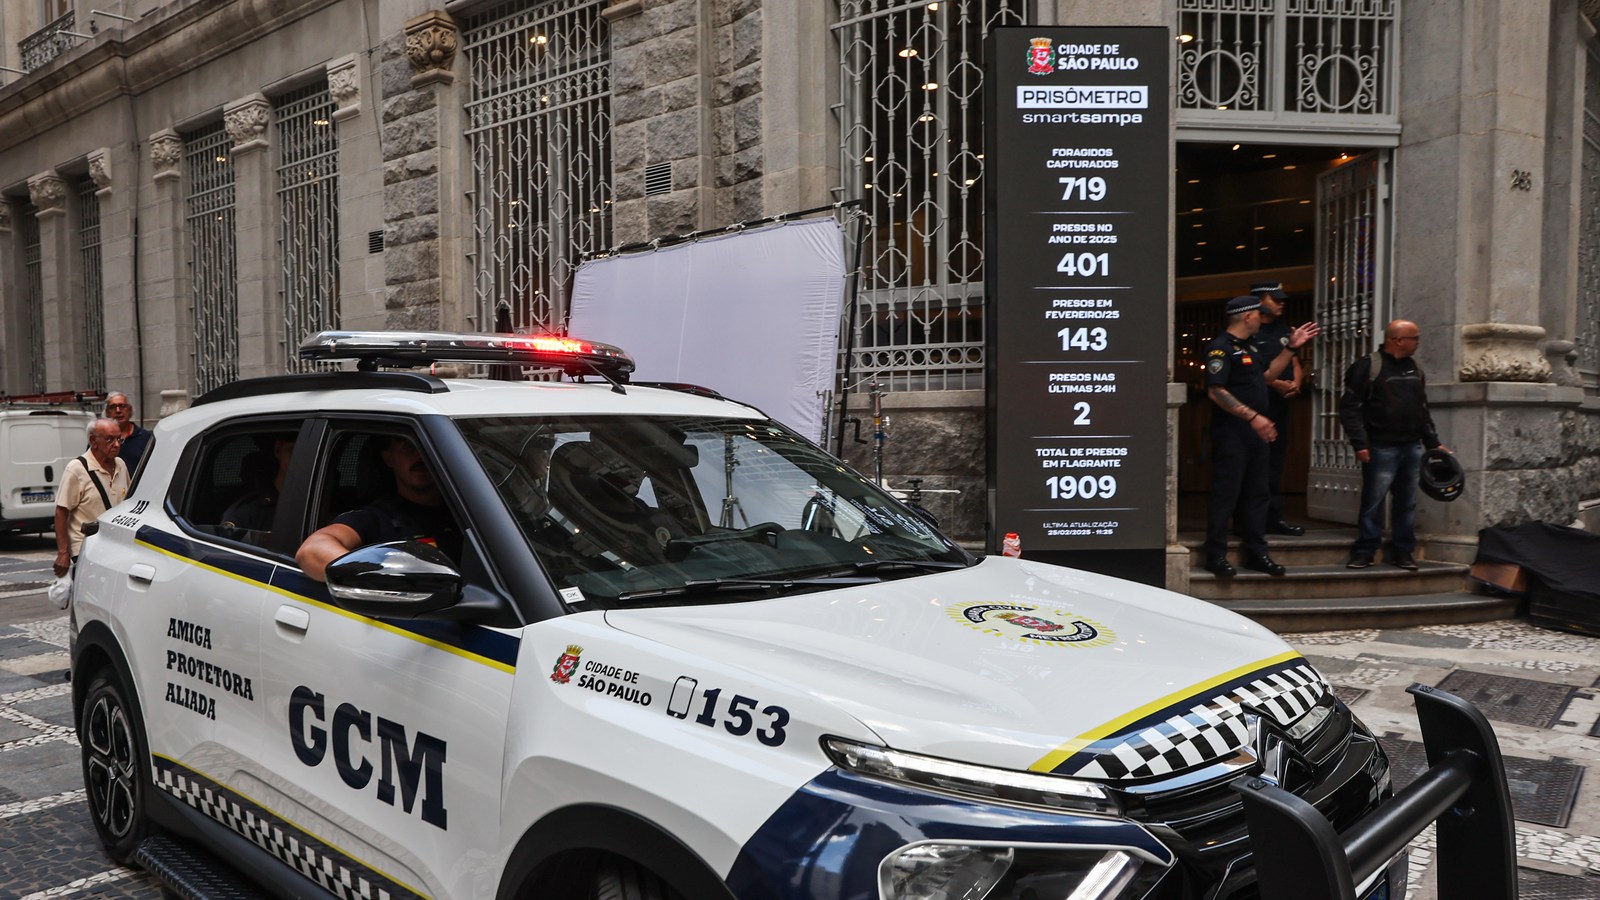
58 mil câmeras de São Paulo a uma senha de distância: o vazamento do Smart Sampa e a falta que faz a segunda etapa de login
Logins e senhas do Smart Sampa, o sistema de videomonitoramento da Prefeitura de São Paulo, ficaram cerca de 11 meses num repositório público na internet. Com eles, a reportagem do UOL entrou na plataforma sem passar por autenticação em duas etapas e viu câmeras de ruas, creches e hospitais. A prefeitura culpa um servidor e nega falha; a segunda etapa de login só veio depois.
LER ARTIGO
Vazamento de dados custa em média R$ 7,44 milhões no Brasil, recorde da série — e na saúde a conta passa de R$ 12 milhões
O recorte brasileiro do relatório Cost of a Data Breach, da IBM, divulgado em 15 de outubro, aponta custo médio recorde de R$ 7,44 milhões por incidente, 3,5% acima do ano anterior. Phishing e ataques pela cadeia de fornecedores lideram as portas de entrada, e quem usa IA e automação na defesa gasta cerca de 30% menos.
LER ARTIGO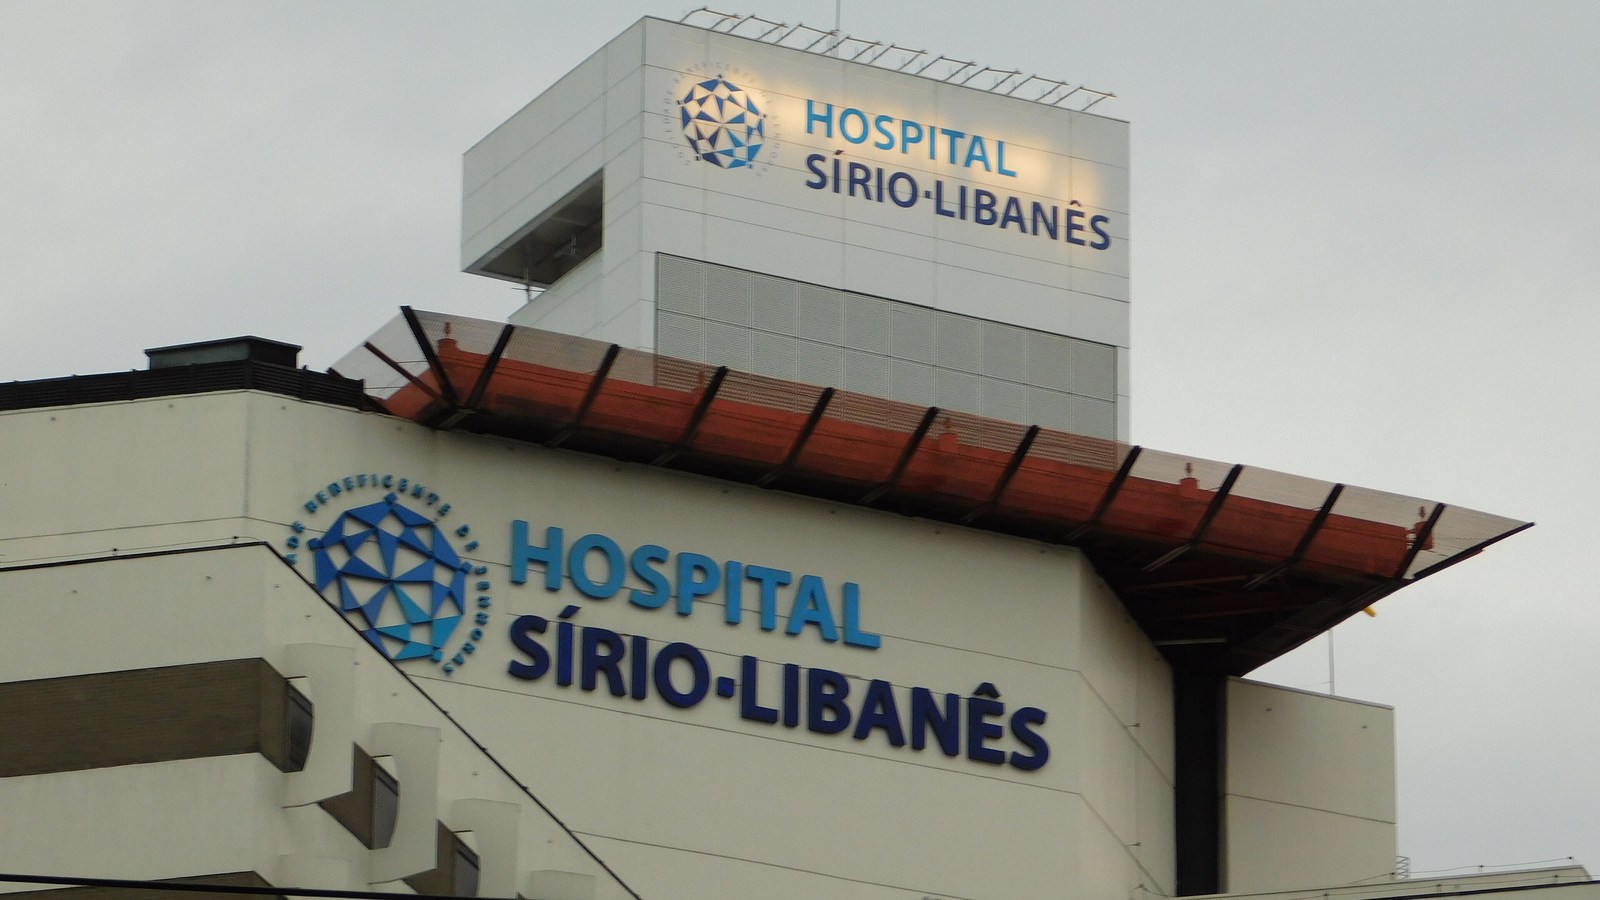
Depois do Einstein, o Sírio-Libanês: invasão a um sistema de relatórios pode ter exposto dados ligados a projetos sociais
O Hospital Sírio-Libanês informou na sexta-feira (16) que um sistema interno de relatórios ligado a seus projetos sociais foi acessado sem autorização em 21 de setembro. Podem estar envolvidos nome, RG, CPF, endereço e contatos — e, em parte dos casos, dados de saúde, raça ou etnia. É o segundo grande hospital de São Paulo a comunicar um incidente em pouco mais de uma semana.
LER ARTIGO
Burger King do Japão confirma vazamento de 11,18 milhões de cadastros do aplicativo — e o cartão escapou porque nunca foi guardado
A BK Japan, que opera o Burger King no Japão, informou que um invasor levou dados de cerca de 11,18 milhões de registros de membros do aplicativo, entre nome, telefone, data de nascimento e histórico de pedidos. Números de cartão ficaram de fora por um motivo simples: a empresa não os armazena.
LER ARTIGO
AT&T vai pagar US$ 177 milhões por dois vazamentos — e cada cliente deve receber entre US$ 7 e US$ 40
Um juiz federal do Texas deu aprovação final ao acordo de US$ 177 milhões que encerra as ações coletivas sobre os dois vazamentos que a AT&T reconheceu em 2024 — um com dados cadastrais de dezenas de milhões de clientes, outro com registros de chamadas e mensagens. A conta é alta para a empresa e baixa para cada pessoa: a estimativa é de US$ 7 a US$ 40 por cliente.
LER ARTIGO
Japão em alerta: onda de invasões expõe dados de milhões, e bancos são orientados a não aceitar só a carteira de motorista
Lojas de conveniência, corretora, ferrovia, aluguel de carros e uma nuvem usada por 495 empresas e governos locais: em poucas semanas, o Japão acumulou ataques suficientes para o governo emitir um alerta nacional. Com imagens de documentos circulando, o regulador financeiro pediu que bancos aceitem só identidades com chip.
LER ARTIGO
Corretora Brasil Bitcoin apura suposto vazamento de 657 mil clientes; anúncio inclui CPF e histórico de transferências
Um criminoso anunciou em fórum clandestino dados que diz ter extraído da corretora Brasil Bitcoin: 657.547 registros com nome, CPF, contatos e movimentações. A empresa afirma que investiga, que não houve acesso a fundos nem a senhas e que comunicará a ANPD se o material for confirmado. Mesmo sem senha, um vazamento assim é matéria-prima de golpe.
LER ARTIGO
Fornecedor também é perímetro: FBI afasta prestadora por correção não aplicada e vê executivo do setor de negociação de ransomware ser preso
Na mesma semana, o FBI atribuiu o vazamento de dados de milhares de funcionários a uma correção de segurança que um prestador de serviço da Accenture deixou de aplicar — e um executivo canadense ligado a empresas que negociam resgates de ransomware foi preso na Pensilvânia. Duas histórias diferentes, uma mesma lição sobre quem tem a chave da casa.
LER ARTIGO
Chave do VirusTotal à venda por US$ 350: o que um comprador enxergaria dos arquivos que a sua empresa já mandou analisar
Um anúncio em fórum criminoso, flagrado em 7 de outubro, oferece uma chave de API 'Enterprise' do VirusTotal por US$ 350. A venda não foi confirmada e não indica invasão ao serviço do Google — mas lembra um detalhe que muita empresa esquece: o conteúdo dos arquivos enviados ao VirusTotal pode ser acessado por clientes pagantes.
LER ARTIGO
Ataque hacker ao Einstein: dados de pacientes foram copiados, e a Polícia Federal investiga extorsão
O Einstein Hospital Israelita confirmou que parte da base de pacientes — nome, CPF, data de nascimento e, em alguns casos, prescrições e resultados de exames — foi acessada e copiada sem autorização. A suspeita surgiu em 4 de agosto. A Polícia Federal cumpriu mandados em Joinville (SC) numa investigação sobre ransomware e extorsão.
LER ARTIGO
Dados de clientes do Goldman Sachs vazaram pela EY — e estavam anexados a chamados de suporte de TI
O Goldman Sachs não foi invadido, mas dados de clientes do banco saíram de uma plataforma de chamados de TI usada pela EY, que presta serviços fiscais a instituições financeiras. Documentos anexados a tickets de suporte foram baixados entre março e abril; a confirmação de que clientes do banco estavam entre os afetados só veio a público em outubro.
LER ARTIGO
Dinamarca: invasores usaram o acesso legítimo de uma empresa para copiar nome, endereço e número de identidade de 8,8 milhões de pessoas
O registro central de pessoas da Dinamarca, o CPR — parecido com o nosso CPF —, teve nome, endereço e número de identidade de 8,8 milhões de registros acessados ao longo de setembro. Ninguém arrombou o sistema: os invasores usaram a autorização de consulta de uma empresa privada. A ministra responsável chamou o caso de 'profundamente grave'.
LER ARTIGO
Lupo confirma invasão ao sistema de pedidos: nome, CPF e endereço de quem comprou entre 2020 e 2023 podem ter sido acessados
A fabricante de meias e roupas íntimas informou que invasores acessaram, entre 18 e 23 de setembro, o sistema que gerencia os pedidos da empresa. Dados de compras feitas de 2020 a 2023 — nome, CPF, telefone, endereço e detalhes do pedido — podem ter sido vistos. O risco agora é o golpe que já chega sabendo o que você comprou.
LER ARTIGO
Invasão a emissor de notas fiscais na Polônia expõe cadastros, contas bancárias e documentos de centenas de milhares de empresas
A Fakturownia, plataforma de emissão de faturas usada por centenas de milhares de empresas polonesas, confirmou que um invasor copiou grande parte do banco de dados: dados de contas, clientes, contas bancárias, pagamentos e parte dos documentos. O sistema fiscal nacional não foi atingido. O risco agora é o golpe da conta bancária trocada.
LER ARTIGO
Seu carro conta a anunciantes por onde você andou: estudo testa 21 veículos e 30 aplicativos de montadoras
Pesquisadores da Northeastern University, com a Consumer Reports, instrumentaram 21 carros de 19 marcas e 30 aplicativos de fabricante. Dezenove veículos conversaram com terceiros; sete aplicativos enviaram chassi, telefone ou localização precisa a redes de publicidade e corretores de dados. Para quem gerencia frota, é um dado novo na conta.
LER ARTIGO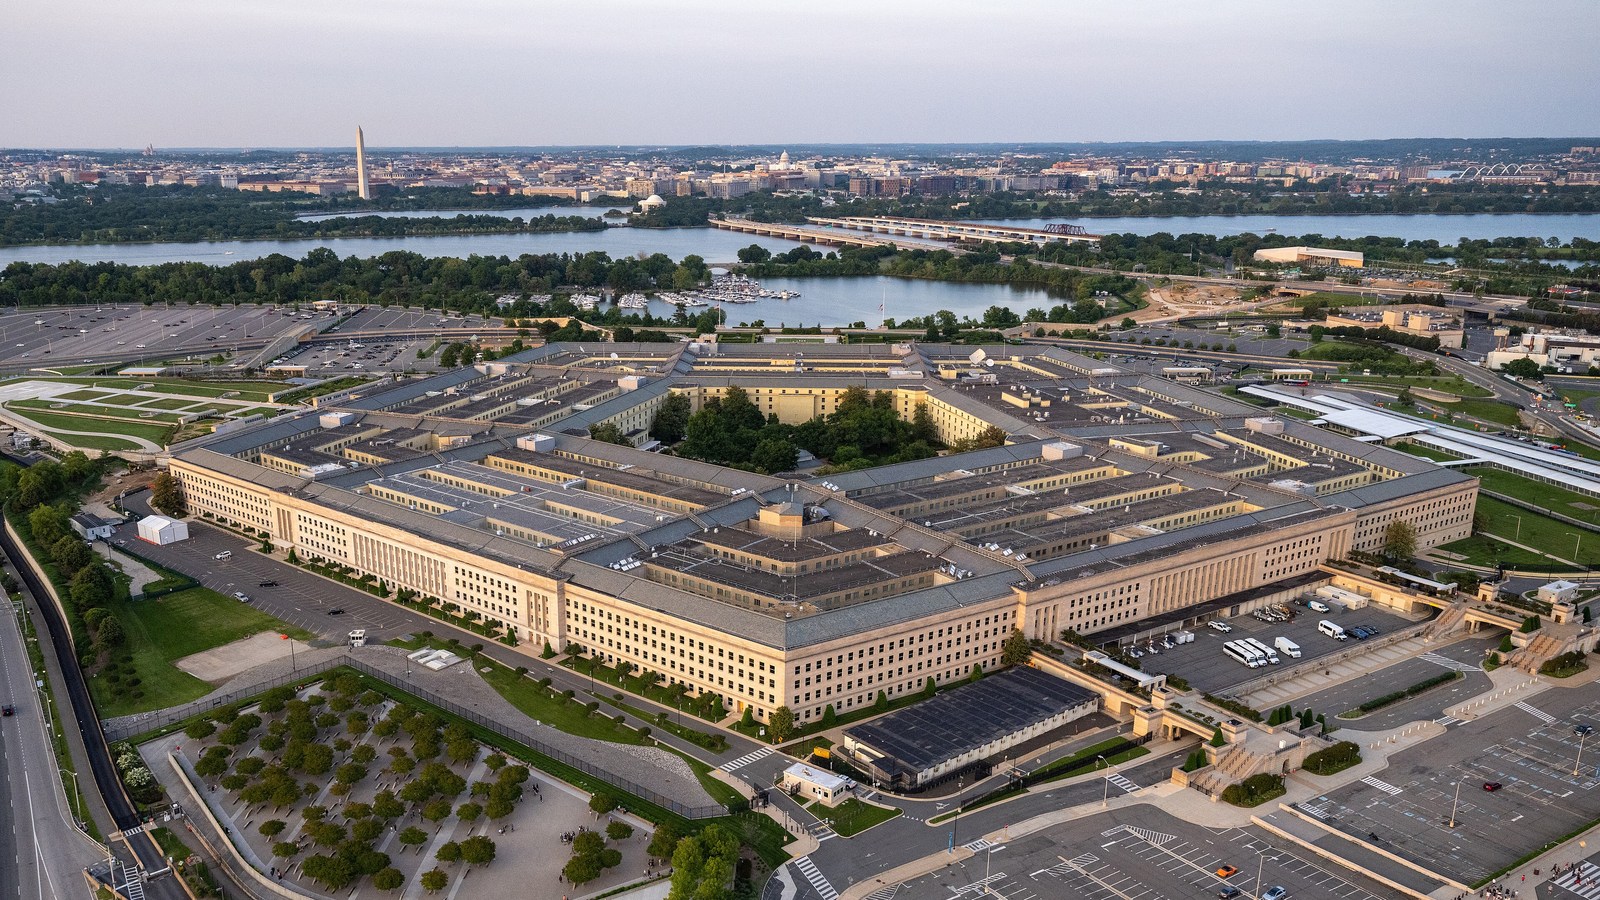
Falha em compartilhamento de arquivos expôs por nove meses os dados de pessoal de 3 milhões de militares dos EUA
O centro que guarda os cadastros de pessoal do Departamento de Defesa dos EUA começou a avisar mais de 3 milhões de pessoas: uma falha em um sistema de compartilhamento de arquivos deixou números de seguridade social, datas de nascimento e dados funcionais acessíveis — sem criptografia — de outubro de 2025 a julho de 2026.
LER ARTIGO
ANPD abre consulta para reescrever as regras de fiscalização: o que muda para quem é fiscalizado
O regulamento que define como a ANPD fiscaliza e pune está em revisão pela primeira vez desde 2021. A consulta pública vai até 26 de outubro e reflete três mudanças: a autoridade virou agência reguladora, ganhou atribuições sobre a proteção de crianças na internet e passou a fiscalizar deveres de plataformas.
LER ARTIGO
Vazaram 23,6 milhões de contas de um serviço de capturas de tela — inclusive os tokens de login
Uma ferramenta de captura de tela usada informalmente em milhares de empresas teve 23,6 milhões de registros de usuários expostos: e-mails, senhas embaralhadas, tokens de integração e identificadores de sessão de login. Junto vieram 490 milhões de registros de metadados de imagens, com endereço de IP e localização.
LER ARTIGO
A ANPD está perguntando o que fiscalizar em 2027 — e a sua empresa pode responder
Até 16 de outubro, qualquer empresa, entidade ou cidadão pode sugerir à ANPD quais temas ela deve regular em 2027 e 2028. É de graça, é on-line, e define o que vai virar norma — inclusive sobre inteligência artificial e transferência internacional de dados. Poucas empresas participam, e depois reclamam da regra.
LER ARTIGO
82% das empresas já têm IA na sombra — e a conta, se vazar, é da empresa
Uma pesquisa mostra que 82% das empresas brasileiras sabem que seus colaboradores usam ferramentas de IA de terceiros sem aprovação. Quando um dado de cliente entra num chat público, a responsabilidade continua sendo da empresa, e a multa pode chegar a R$ 50 milhões. O caminho não é proibir — é dar a alternativa certa.
LER ARTIGO
Revolut entregou passaporte e extrato de clientes a um e-mail que parecia do governo
Ninguém invadiu a Revolut. Criminosos apenas pediram os dados por e-mail, usando um domínio de órgão público com autenticação válida, e a fintech atendeu. Saíram cópias de passaporte, selfies de verificação e o histórico completo de transações. O caso é um roteiro do que toda empresa deveria revisar no seu processo de atender pedidos de autoridade.
LER ARTIGO
ANPD fecha o cerco pelo básico: 21 entidades a caminho de processo por não ter encarregado de dados
A Autoridade Nacional de Proteção de Dados concluiu um ciclo de fiscalização sobre a obrigação mais simples da LGPD: ter um encarregado e divulgar o contato dele. De 56 fiscalizados, 21 sequer responderam e foram encaminhados para processo sancionador. Grandes nomes receberam prazo de 10 dias úteis. Veja se a sua empresa está em dia.
LER ARTIGO
153 milhões de documentos de identidade à venda: o vazamento de quem foi contratado para conferir identidades
Um serviço na dark web vende scans de 153 milhões de carteiras de motorista, frente e verso, com imagens em infravermelho e ultravioleta, capturados por mais de um ano. A origem apontada: uma empresa contratada por lojas, locadoras e hotéis para verificar identidade. A lição vale para toda empresa brasileira que pede foto do RG e selfie — e guarda.
LER ARTIGO
Antes de ligar qualquer monitoramento, tenha esta conversa com a equipe
A diferença entre gestão e vigilância raramente está na ferramenta — está no que foi dito antes de ela ser ligada. Um roteiro prático do que comunicar, por escrito e em voz alta, para que o monitoramento nasça legítimo, dentro da LGPD e sem virar assunto de corredor.
LER ARTIGO
Sua empresa já usa IA — e uma lei está chegando para cobrar como: o que muda com o Marco Legal
Quase metade das empresas médias e grandes do Brasil já usa inteligência artificial, mas só um quarto tem política para orientar esse uso. O Marco Legal da IA (PL 2338), a caminho de virar lei, vai cobrar transparência e responsabilidade — e RH está no meio do caminho.
LER ARTIGO
Quando um algoritmo decide sobre você: o direito de exigir explicação que a ANPD está fiscalizando
A LGPD já garante, desde 2018, o direito de pedir a revisão de uma decisão tomada por algoritmo. O que mudou é que a ANPD colocou a inteligência artificial entre suas prioridades de fiscalização — e agora quer que a explicação sobre como a máquina decidiu seja real, não decorativa.
LER ARTIGO
O Android 17 vai calar os apps que espionam a sua rede Wi-Fi por trás das cortinas
Até agora, um aplicativo qualquer no seu celular podia varrer a rede Wi-Fi e listar tudo que estava conectado — TV, câmera, impressora — sem pedir licença. O Android 17 fecha essa porta: escanear a rede local passa a exigir permissão explícita.
LER ARTIGO
A extorsão automatizada: o ransomware que usa IA para ler os dados roubados e calcular quanto te cobrar
Um grupo de ransomware anuncia uma IA que vasculha tudo o que roubou da sua empresa — separa contrato, dado financeiro, informação pessoal — estima a multa de LGPD que você levaria e usa isso para decidir o valor do resgate. Parte é marketing de bandido; parte já é a nova realidade.
LER ARTIGO
ANPD multa TikTok em R$ 153,7 milhões — e a infração não foi vazamento nenhum
A maior multa já aplicada pela autoridade brasileira não veio de invasão, hacker ou dado exposto na internet. Veio de tratar dados sem base legal válida e não conseguir provar conformidade — exatamente o tipo de coisa que uma empresa comum faz todo dia com dado de candidato e de funcionário, sem perceber.
LER ARTIGO
Ox Alpha: a IA grátis que ninguém sabia de quem era — e que guarda tudo o que você digita
Uma IA poderosa apareceu do nada em 20 de agosto, de graça e sem dono declarado. Milhares de pessoas colaram nela código, contratos e planilhas antes de reparar numa linha do rodapé: o provedor guarda tudo o que você digita. Só nesta quarta se soube quem estava do outro lado.
LER ARTIGO
Monitorar funcionários é legal? O que a LGPD e a Justiça do Trabalho realmente permitem
Monitorar o computador da empresa é permitido — mas existe um jeito certo e vários errados. O que a LGPD exige, o que a Justiça do Trabalho já decidiu, a diferença entre visibilidade e bisbilhotice, e o checklist para monitorar sem virar processo.
LER ARTIGO
Shadow AI: 93% das empresas flagram uso arriscado de IA todo mês — sem nenhum hacker envolvido
Não foi invasão: foi um funcionário colando dados de cliente no ChatGPT para trabalhar mais rápido. O novo relatório da Check Point mostra que o vazamento pela porta da frente virou rotina — e o que sua empresa precisa fazer antes que um prompt vire incidente de LGPD.
LER ARTIGO
A ANPD virou agência reguladora — e mudou o jeito de fiscalizar a LGPD
A autoridade de proteção de dados ganhou autonomia financeira e 200 cargos de fiscal por concurso. Mais importante para quem decide: ela saiu da fiscalização caso a caso e passou a investigar setores inteiros de uma vez.
LER ARTIGO
A Trezor não vazou — o fornecedor dela vazou. E a conta é sua
13.789 clientes da Trezor (brasileiros incluídos) tiveram nome, e-mail e endereço expostos — num vazamento que nasceu na transportadora, não na fabricante. O que a LGPD espera de você sobre os dados que entrega a terceiros.
LER ARTIGO
O vazamento da Steam começou no fornecedor — e a lição vale para sua empresa
A transportadora foi invadida
LER ARTIGO
Qualquer um pode criar software com IA agora — e é aí que mora o perigo
O 'vibe coding' deixou qualquer pessoa gerar sistemas sem saber programar. O que os vídeos de 'criei um app em 10 minutos' não mostram — e o que fazer para não virar estatística.
LER ARTIGO
GPT 5.5, Claude Opus, DeepSeek: a enxurrada de IA e o que o gestor precisa (e não precisa) saber
Toda semana um modelo novo 'revolucionário'. O que realmente muda para as empresas — e as 5 perguntas de segurança antes de adotar qualquer IA.
LER ARTIGO
LGPD para pequenas e médias: por onde começar sem travar a operação
A primeira multa da ANPD caiu numa microempresa — mas há um regime simplificado que quase ninguém usa. O plano de 90 dias, começando pelo RH.
LER ARTIGO
Imagem, voz e biometria: os dados sensíveis que sua empresa coleta todo dia
Crachá, gravação de ligação, digital no ponto: quando isso vira dado sensível na LGPD — e por que deepfake tornou o cuidado urgente.
LER ARTIGO
Monitorar a equipe pode — vigiar escondido, não. Onde a lei traça a linha
O TST decidiu há 20 anos que monitorar pode. Home office, LGPD e a NR-1 dos riscos psicossociais: o mapa atualizado para o RH.
LER ARTIGO
Como saber se a equipe trabalha em casa — sem virar o chefe que todo mundo detesta
A pergunta do home office que trava gestores. Por que vigiar tela é o pior caminho, e o que realmente vale a pena acompanhar no trabalho remoto.
LER ARTIGO