VKSECURITY
Chave do VirusTotal à venda por US$ 350: o que um comprador enxergaria dos arquivos que a sua empresa já mandou analisar
Um anúncio em fórum criminoso, flagrado em 7 de outubro, oferece uma chave de API 'Enterprise' do VirusTotal por US$ 350. A venda não foi confirmada e não indica invasão ao serviço do Google — mas lembra um detalhe que muita empresa esquece: o conteúdo dos arquivos enviados ao VirusTotal pode ser acessado por clientes pagantes.
O VirusTotal, serviço do Google que passa um arquivo suspeito por dezenas de antivírus de uma vez, é ferramenta de rotina em equipes de TI do mundo todo. Em muitas empresas, é também ferramenta de quem não é da TI: o colaborador recebe um anexo estranho, arrasta para o site e espera o veredito.
Em 7 de outubro, o perfil Dark Web Informer, que monitora fóruns criminosos, divulgou o anúncio de um vendedor que oferece uma chave de API do VirusTotal Enterprise por US$ 350, com pagamento em bitcoin ou litecoin e intermediário para garantir a transação. O anúncio promete limites de 5 mil consultas por dia, 300 mil por hora e 1 bilhão por mês — números que, como notaram os sites que repercutiram o caso, não fecham entre si.
O que se sabe — e o que não se sabe
Vale separar as coisas. Não há confirmação de que a chave seja verdadeira, roubada ou esteja ativa: um print em fórum não prova acesso. E nada indica invasão ao VirusTotal. Se a chave existir, o cenário mais provável é o de uma credencial de cliente desviada — por vazamento, por vírus no computador de um analista, por descuido em código publicado. O Google não havia se manifestado até a publicação dos primeiros relatos.
Mesmo sem confirmação, o anúncio merece a conversa, porque mostra que acesso ao VirusTotal tem valor de mercado no crime. E a razão está na própria documentação do serviço.
O detalhe que pouca gente leu
A página oficial que explica o funcionamento do VirusTotal diz, com todas as letras, que os relatórios de análise são compartilhados com a comunidade pública e que “o conteúdo dos arquivos ou páginas enviados também pode ser compartilhado com clientes premium do VirusTotal”. Clientes qualificados e parceiros contam ainda com ferramentas de busca por critérios.
Traduzindo: um arquivo enviado ao site não volta só com um veredito. Ele pode ficar disponível para assinantes. Isso é ótimo para pesquisadores que caçam vírus — e péssimo quando o arquivo enviado é a planilha de salários, o contrato com cláusula de confidencialidade ou a proposta comercial que alguém achou “estranha”.
Não é teoria. Em 2022, pesquisadores da SafeBreach mostraram que, com uma licença de 600 euros, encontraram mais de 1 milhão de credenciais roubadas dentro do VirusTotal usando buscas simples. Os arquivos tinham chegado lá por engano de criminosos, por terceiros que enviaram material sem saber o que continha e por ambientes configurados para enviar arquivos automaticamente ao serviço.
Em 2023, foi o próprio VirusTotal que tropeçou: um funcionário enviou por engano à plataforma um arquivo com dados de 5.600 clientes Premium — nomes de empresas e e-mails de administradores. O arquivo foi removido em menos de uma hora, mas ficou acessível a parceiros e clientes corporativos nesse intervalo.
Uma chave “Enterprise” em mãos erradas é, em resumo, uma janela para esse acervo — com a identidade de outra pessoa.
Como usar o VirusTotal sem doar arquivos
Nada disso significa abandonar a ferramenta. Significa usá-la com método:
- Consulte pela impressão digital, não pelo arquivo. Todo arquivo tem um código único, o hash (SHA-256). Pesquisar esse código no VirusTotal mostra se o arquivo já é conhecido — sem enviá-lo.
- Documento interno não sobe. Planilha, contrato, proposta e qualquer coisa com dado pessoal ficam fora. Arquivo suspeito de origem interna vai para análise em ambiente privado.
- Revise as integrações. Filtros de e-mail, antivírus e ferramentas de resposta podem estar configurados para enviar amostras automaticamente. Vale saber o que sai e para onde.
- Trate a chave de API como senha. Ela carrega os privilégios de quem a criou e não deve ser compartilhada nem ficar esquecida em scripts e repositórios — o mesmo erro que deixou milhares de chaves da AWS expostas e funcionando. Se a empresa tem uma, troca periódica e uso monitorado.
Pela LGPD, enviar a terceiros, sem necessidade, um documento com dados pessoais de clientes ou colaboradores é um tratamento difícil de justificar diante dos princípios de finalidade e necessidade (art. 6º). E, uma vez compartilhado, não existe botão de “desenviar”.
O anúncio de 7 de outubro pode ser golpe, blefe ou verdade. Já o hábito de arrastar qualquer arquivo para o site do antivírus é bem real em muitas empresas — e custa bem menos de US$ 350 para corrigir.
Fontes
- Dark Web Informer — publicação sobre o anúncio da chave (07/10/2026): x.com/DarkWebInformer
- Cyber Security News — “Hackers Allegedly Selling VirusTotal API Keys on the Dark Web” (08/10/2026): cybersecuritynews.com
- VirusTotal — documentação oficial, “How it works”: docs.virustotal.com
- SafeBreach, via Help Net Security — “VirusTotal Hacking: Finding stolen credentials hosted on VirusTotal” (18/01/2022): helpnetsecurity.com
-
The Record — pedido de desculpas do VirusTotal pelo vazamento acidental de dados de clientes (julho de 2023): therecord.media
-
Foto de capa: letreiro do Google na sede da empresa na Irlanda, em Dublin — OutreachPete, CC BY 2.0, via Wikimedia Commons
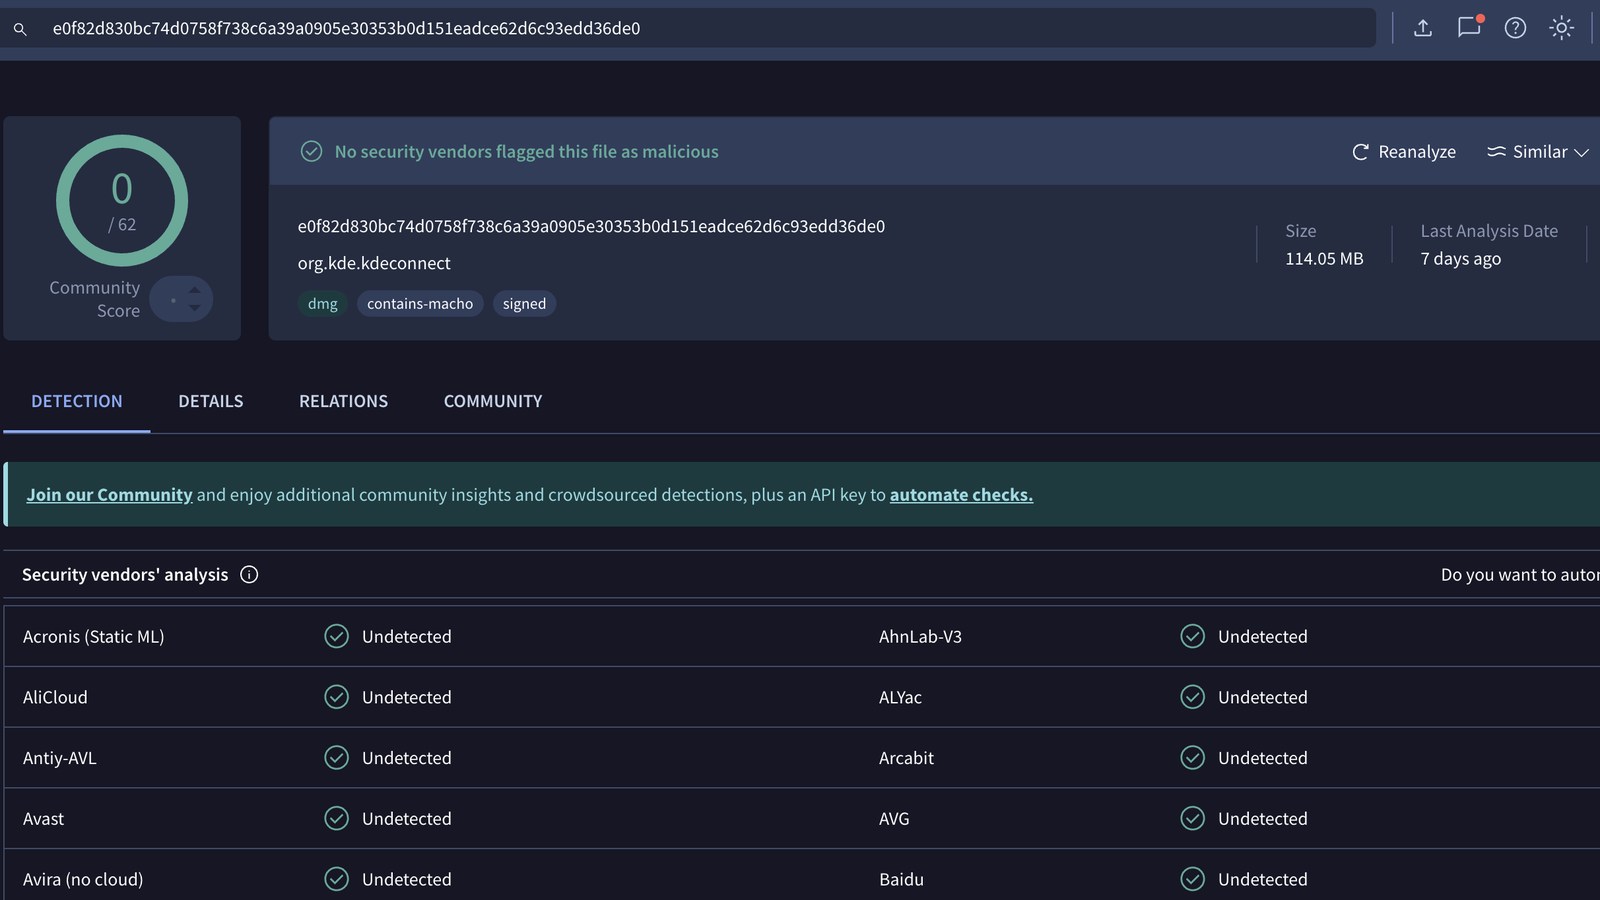
- Segunda imagem: tela de análise de arquivo no VirusTotal — Thisicek, CC BY-SA 4.0, via Wikimedia Commons