 VKSECURITY
Tribunal de Justiça de Mato Grosso fica uma semana fora do ar após invasão; logins e senhas foram acessados
O TJMT identificou um incidente de segurança em 20 de setembro, tirou o PJe e os demais sistemas do ar, suspendeu atendimento e prazos e acionou as polícias Federal e Civil. O tribunal confirmou que credenciais de rede — logins e senhas cifradas — foram acessadas. Os prazos processuais voltam a correr nesta quinta-feira.
No domingo, 20 de setembro, o Tribunal de Justiça de Mato Grosso identificou um incidente de segurança em parte de sua infraestrutura tecnológica. A resposta foi drástica — e, à luz do que se sabe hoje, acertada: o tribunal tirou do ar o Processo Judicial Eletrônico (PJe) e os demais sistemas, suspendeu o atendimento ao público e os prazos processuais e acionou a Polícia Federal e a Polícia Civil, que investigam o caso.
Foi uma semana inteira de Justiça estadual praticamente parada. O atendimento voltou na segunda-feira, 28, com o retorno gradual dos sistemas; os prazos ficaram suspensos até quarta-feira, 30, e voltam a correr nesta quinta, 1º de outubro.
O que o tribunal confirmou
Nas notas oficiais, o TJMT informou que:
- credenciais de rede de usuários foram acessadas, incluindo logins e senhas — estas armazenadas de forma criptografada;
- até o momento, não há evidência de acesso a outros dados pessoais de servidores e magistrados, a decisões judiciais ou às cópias de segurança (backups);
- como contenção, adotou a redefinição das credenciais de acesso, a restrição de acessos sensíveis e outras medidas técnicas, com apoio de equipes especializadas e parceiros.
Por que “senha criptografada” não encerra o assunto
A expressão tranquiliza, mas pede cuidado. Na maioria dos sistemas, a senha não fica guardada como texto, e sim transformada em um código que não pode ser simplesmente “desfeito”. O problema é que quem leva esse arquivo pode testar combinações fora da rede da vítima, sem pressa e sem disparar alarme — milhões ou bilhões por segundo, dependendo de como a senha foi protegida — até encontrar as que batem. Senhas curtas, previsíveis ou reaproveitadas caem primeiro.
Por isso a primeira medida do tribunal — redefinir as credenciais de todo mundo — é a que mais importa. E por isso o risco não fica restrito ao tribunal: quem usava a mesma senha do trabalho em outros serviços precisa trocá-la lá também.
Três lições para quem não é tribunal
1. Desligar tudo custa caro, mas às vezes é o único caminho seguro. Ao perceber um invasor com credenciais válidas, a organização não sabe até onde ele chegou. Tirar os sistemas do ar interrompe o avanço, mas paralisa a operação. A pergunta a fazer hoje, antes de qualquer incidente: quantos dias a empresa aguenta sem o sistema principal — e o que funciona no papel enquanto isso?
2. Credencial roubada é o começo, não o fim. Uma senha válida permite entrar pela porta da frente, sem cara de invasão. Autenticação em dois fatores em todos os acessos remotos e administrativos é o que transforma uma senha vazada em uma tentativa frustrada.
3. Comunicação clara reduz o estrago. O TJMT publicou notas, suspendeu prazos formalmente e informou o que já se sabia e o que ainda estava em apuração. Em incidente, o silêncio abre espaço para boato — e, quando há dados pessoais envolvidos com risco ou dano relevante, a LGPD exige comunicação à ANPD e aos titulares.
A Justiça de Mato Grosso volta hoje a contar prazos. A investigação continua, e o que ela revelar sobre o caminho do invasor provavelmente vai interessar a muito mais gente do que os advogados do estado.
Fontes
- Tribunal de Justiça de Mato Grosso — notas oficiais sobre o incidente de segurança e a retomada de sistemas e prazos: tjmt.jus.br
-
Lei nº 13.709/2018 (LGPD) — art. 48, comunicação de incidente de segurança: planalto.gov.br
-
Foto de capa: A Justiça, escultura de Alfredo Ceschiatti diante do Supremo Tribunal Federal, em Brasília — Dasfour2022, CC BY-SA 4.0, via Wikimedia Commons
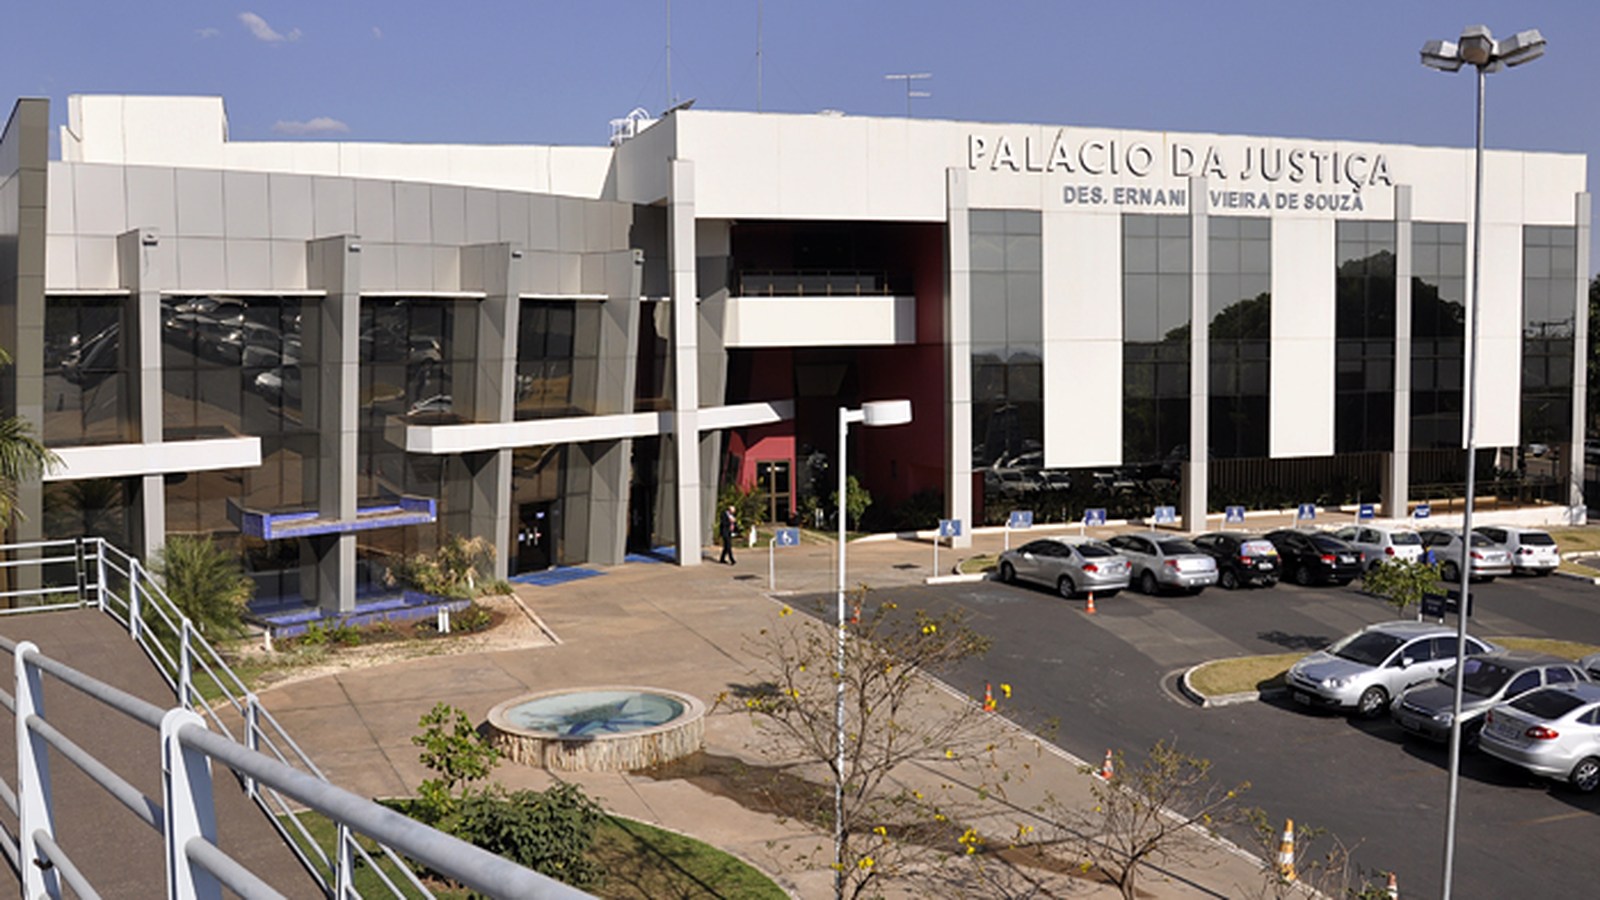
- Segunda imagem: Palácio da Justiça, sede do TJMT, em Cuiabá — Atahide, CC BY-SA 4.0, via Wikimedia Commons