 VKSECURITY
Servidores de e-mail Zimbra: invasores levam as chaves-mestras e continuam entrando mesmo depois da correção
A Microsoft rastreou ataques a servidores Zimbra expostos à internet por uma falha disparada com um simples e-mail. Em vez de senhas de caixas postais, os invasores levam as chaves centrais do servidor — que permitem gerar sessões de qualquer usuário sem senha. Quem só aplicou o patch pode continuar invadido.
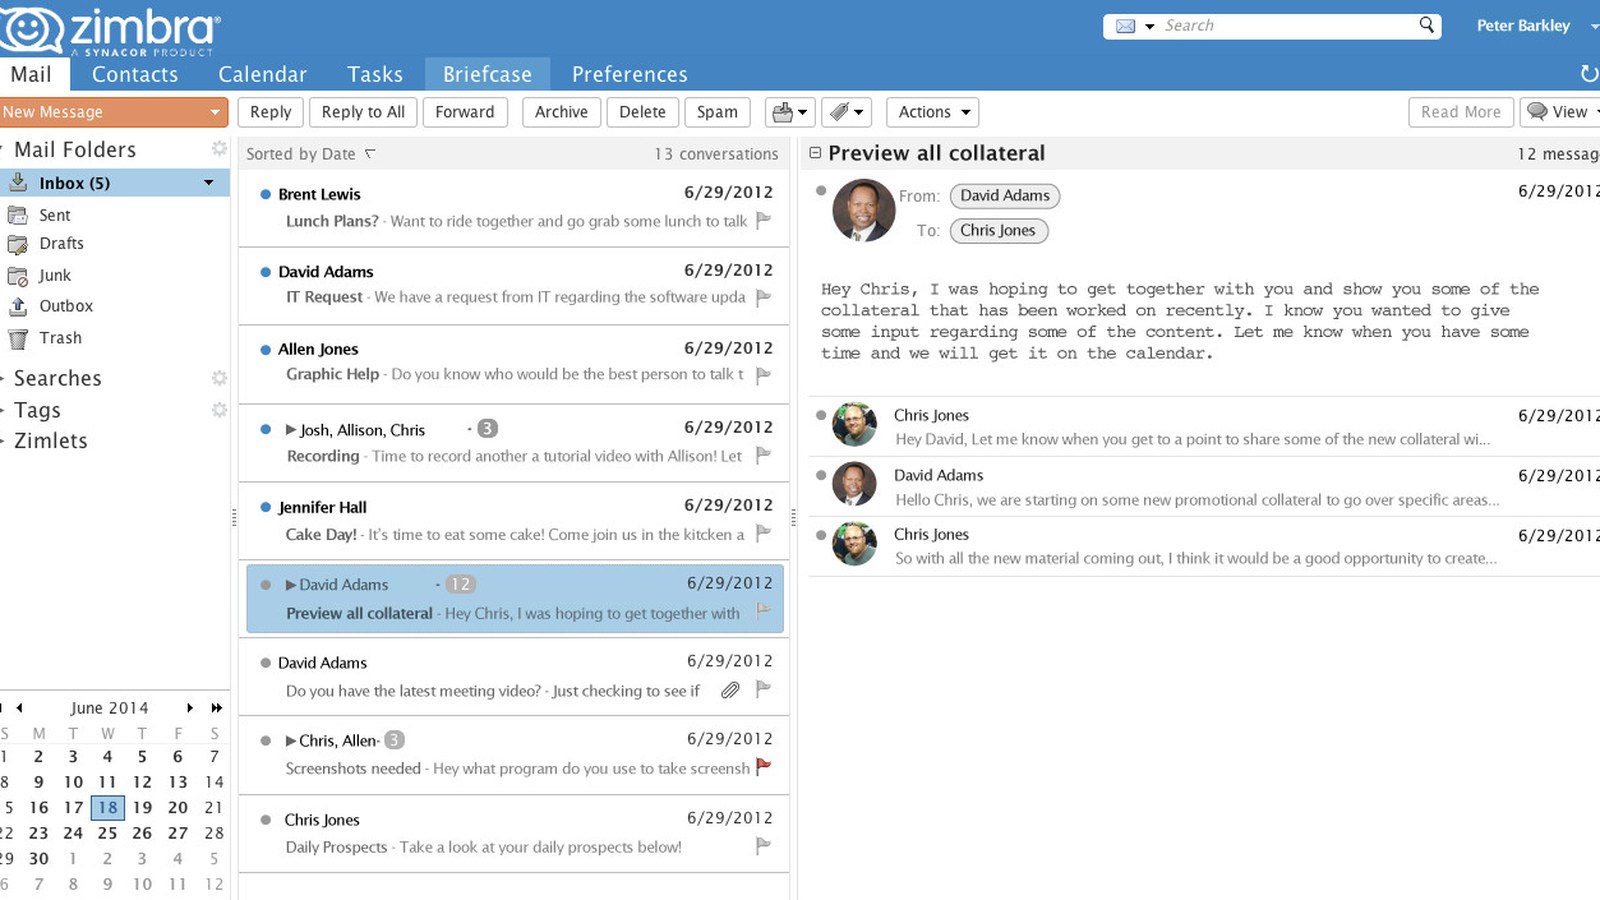
O Zimbra é um dos sistemas de e-mail corporativo mais comuns entre universidades, órgãos públicos e empresas que preferem hospedar o próprio correio. É também, há anos, um alvo frequente. A novidade da análise publicada pela Microsoft em 30 de setembro não é a falha em si — é o que os invasores escolhem levar.
A falha
A vulnerabilidade CVE-2026-73570 (nota 8,9) está no processamento de notificações SNMP, um componente opcional de monitoramento. Quando ele está instalado e ativo, um e-mail especialmente montado basta para executar comandos no servidor — sem usuário, sem senha, sem clique de ninguém. A correção existe desde 20 de julho (versão 10.1.20); a CISA incluiu a falha no catálogo de exploradas em 21 de agosto, quando o número de servidores comprometidos já crescia dia a dia.
O que os invasores levam
É aqui que o relatório da Microsoft muda a conversa. Em vez de roubar senhas de caixas postais, uma a uma, o atacante vai direto aos segredos centrais do servidor:
- a chave de pré-autenticação e a chave de tokens de sessão do Zimbra — com elas, é possível gerar uma sessão válida para qualquer usuário, sem conhecer a senha dele;
- os segredos do segundo fator de autenticação;
- as credenciais de serviço do diretório e do banco de dados.
Nas palavras da Microsoft, “o ator visou os segredos centralizados de serviço e autenticação do Zimbra, em vez das senhas individuais das caixas postais”. Para garantir a volta, deixa web shells escondidos entre os arquivos do servidor, cria um serviço disfarçado com nome inofensivo e escala para acesso total.
Por que atualizar não resolve sozinho
Esse é o ponto que o gestor precisa entender. A atualização fecha a porta por onde o invasor entrou. Mas se ele já levou as chaves, continua entrando pela porta da frente, com sessões legítimas, sem precisar explorar nada. É como trocar a fechadura depois que o ladrão copiou a chave do cofre — o cofre continua aberto.
Por isso as recomendações vêm em três partes, e a ordem importa:
- Atualizar para a 10.1.20 ou posterior — e desativar o componente SNMP onde ele não é necessário.
- Trocar as chaves: rotacionar a chave de pré-autenticação de todos os domínios e os demais segredos de serviço, o que invalida as sessões forjadas.
- Procurar o que ficou: arquivos JSP inesperados, artefatos compilados fora do padrão e serviços recém-criados nos servidores de caixa postal.
O que isso significa para a empresa
Quem usa o Zimbra deveria assumir, segundo a própria recomendação dos pesquisadores, que qualquer instância com o pacote SNMP instalado foi alvo presumido — e agir como quem já foi invadido, não como quem está prevenindo. E-mail corporativo comprometido com sessão válida de qualquer usuário é a porta para tudo o mais: redefinição de senhas de outros sistemas, fraude de pagamento em nome da diretoria, leitura silenciosa de contratos e negociações.
Se a sua empresa terceiriza o e-mail, a pergunta ao fornecedor é simples: o servidor foi atualizado, as chaves foram trocadas e alguém procurou pelos rastros? Três sins, ou não está resolvido.
Fontes
- Microsoft Security — “Unauthenticated command injection on internet-facing mail servers: tracking CVE-2026-73570” (30/09/2026): microsoft.com
-
CISA — Known Exploited Vulnerabilities Catalog: cisa.gov
-
Foto de capa: pilha de envelopes — Martin Vorel, domínio público, via Wikimedia Commons
- Segunda imagem: interface de e-mail do Zimbra — Zimbra, CC BY-SA 3.0, via Wikimedia Commons