 VKSECURITY
Convite para mesa-redonda fechada era isca: grupo ligado ao serviço secreto russo mirou mais de 100 organizações
A Microsoft detalhou como o Star Blizzard, grupo atribuído ao FSB russo, ampliou suas campanhas em 2026: convites falsos para eventos reservados, avisos fiscais e comprovantes de pagamento enviados de sites legítimos invadidos. Basta uma interação da vítima para instalar um programa espião no Windows.
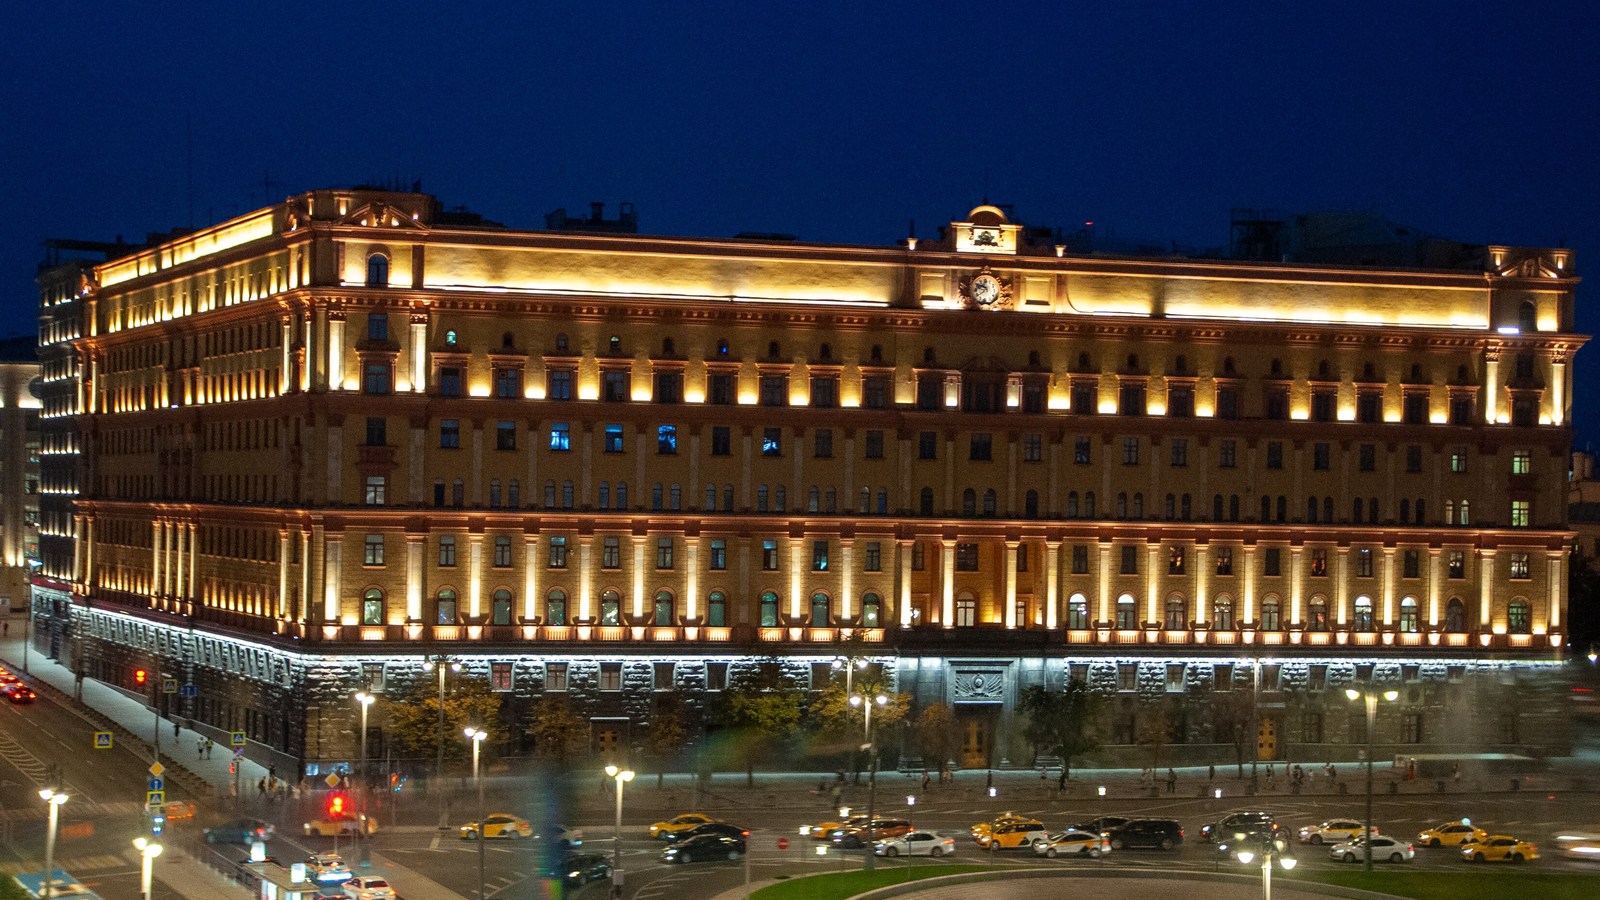
Em 29 de setembro, a equipe de inteligência de ameaças da Microsoft publicou um relatório sobre o Star Blizzard, um dos grupos de espionagem mais persistentes em atividade. Em dezembro de 2023, agências de segurança dos Estados Unidos, do Reino Unido, da Austrália, do Canadá e da Nova Zelândia já haviam apontado que o grupo atua, quase certamente, sob um centro do FSB, o serviço de segurança da Rússia.
O que mudou em 2026 foi a escala. Entre janeiro e agosto, a Microsoft contou pelo menos 13 campanhas de grande porte — cada uma com dezenas a centenas de e-mails — que atingiram mais de 100 organizações, principalmente nos Estados Unidos e no Reino Unido. Antes, o grupo preferia mensagens sob medida para poucas pessoas.
As iscas
Os alvos são pessoas ligadas a governos, pesquisa em segurança, universidades, imprensa, ONGs, think tanks, organizações diplomáticas e instituições financeiras com relação ao apoio à Ucrânia. As mensagens imitam o tipo de correspondência que esse público recebe — e abre:
- convites para eventos reservados — um dos exemplos citados é um suposto convite do International Institute for Strategic Studies (IISS) para uma mesa-redonda fechada sobre segurança europeia;
- avisos de autoridades fiscais, como um “resultado de auditoria tributária”;
- documentos financeiros, como um “aviso de pagamento” com data recente.
O detalhe que dribla os filtros: desde março, os e-mails saem de contas criadas em sites legítimos que foram invadidos, hospedados em WordPress e cPanel. Para o filtro de spam, a mensagem vem de um domínio real, com histórico limpo. Antes, o grupo usava serviços gratuitos de e-mail.
Uma interação basta
A técnica de instalação, que a Microsoft batizou de RedFlick, exige uma única ação da vítima. A partir dela, o Windows passa a executar tarefas agendadas que baixam e instalam o CosmicPulse, um programa espião (backdoor) escrito em Python. Nas campanhas anteriores, o grupo dependia de cadeias mais longas, com vários passos — e mais chances de a pessoa desconfiar no meio do caminho.
Por que isso não é só problema de diplomata
A tentação é pensar que espionagem russa só interessa a quem trabalha com política externa. Mas a técnica é universal, e outros grupos copiam o que funciona. Três lições valem para qualquer empresa:
1. Prestígio é a melhor isca. Um convite para um evento fechado, com lista restrita, é lisonjeiro e chega com prazo de confirmação. É o tipo de mensagem que se abre sem pensar — e que costuma cair na caixa de diretores, assessorias e equipes de relações institucionais, não na da TI.
2. Remetente conhecido não é garantia. Quando o e-mail sai de um site real que foi invadido, a checagem do domínio passa. A confirmação precisa vir por outro canal: o site oficial do organizador, um telefone conhecido, o contato de sempre.
3. Senha não segura esse tipo de ataque; autenticação resistente a phishing, sim. A primeira recomendação da Microsoft é adotar métodos de login que não podem ser capturados por páginas falsas, como chaves de segurança e passkeys. Somam-se a ela a proteção em tempo real do antivírus e a resposta automática a ameaças.
Na dúvida sobre um convite, vale a regra de etiqueta mais antiga do mundo corporativo: confirmar a presença por telefone. Ela nunca foi tão útil.
Fontes
- Microsoft Threat Intelligence — “Star Blizzard refines phishing and malware delivery with the RedFlick technique” (29/09/2026): microsoft.com
-
CISA, NCSC (Reino Unido) e parceiros — alerta conjunto AA23-341A sobre o Star Blizzard (07/12/2023): cisa.gov
-
Foto de capa: edifício da Lubyanka, sede do FSB, em Moscou — Don-vip, CC BY-SA 4.0, via Wikimedia Commons
- Segunda imagem: auditório do European Policy Centre durante um briefing, em Bruxelas — Mdefleurieu, CC BY-SA 4.0, via Wikimedia Commons