VKSECURITY
A porta não foi arrombada, foi aberta: como uma ligação roubou 284 milhões de registros médicos
Nenhum firewall foi vencido. Criminosos ligaram para funcionários se passando por suporte de TI, convenceram alguém a liberar o acesso ao login único da empresa e, por essa porta, baixaram até 284 milhões de registros de pacientes. O elo mais frágil atendeu o telefone.
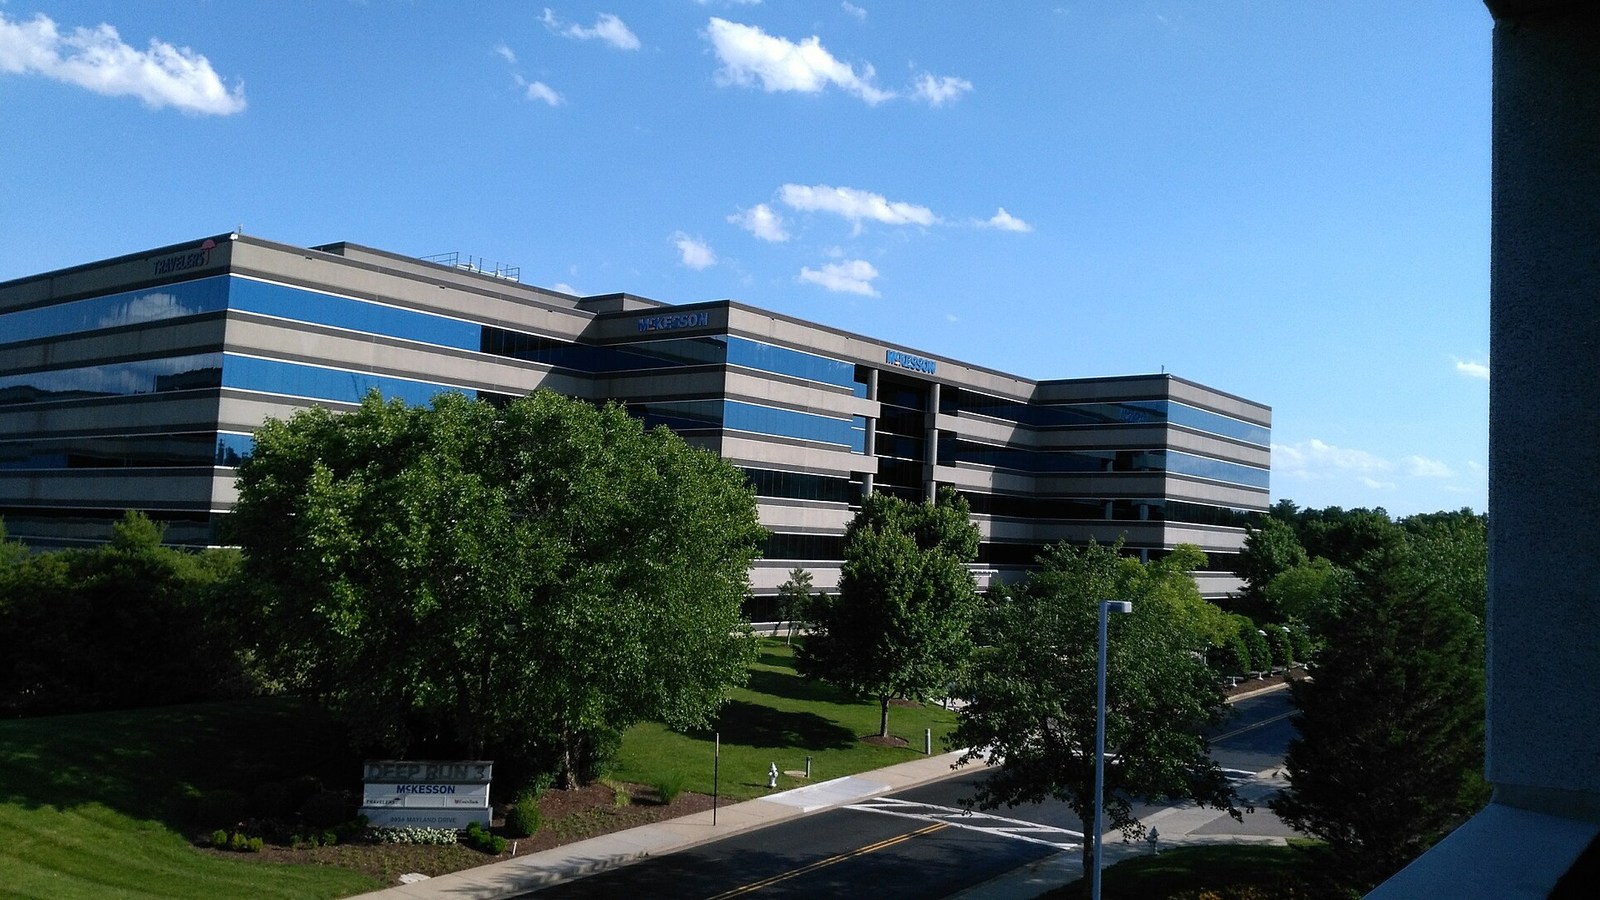
Quando se fala em invasão de uma grande empresa, a imagem que vem à cabeça é a de um hacker vencendo firewalls e explorando falhas complexas. O ataque à McKesson — uma gigante americana da área de saúde — foi o oposto disso, e por isso é tão instrutivo: a porta não foi arrombada. Foi aberta por dentro, depois de um telefonema.
O que aconteceu
O grupo ShinyHunters, especializado em roubar dados e extorquir empresas, alega ter exfiltrado cerca de 284 milhões de registros — aproximadamente 1 terabyte de dados — dos ambientes de nuvem da McKesson, entre 21 e 25 de agosto de 2026. A empresa confirmou um incidente de cibersegurança com acesso e extração não autorizada de dados; o número exato ainda está sob investigação (e vale notar que 284 milhões são linhas de dados, não necessariamente pacientes únicos). O resgate pedido passa de US$ 55 milhões.
Os dados alegadamente incluem o que há de mais sensível: nomes, contatos, CPF equivalente (SSN), datas de nascimento, números de prontuário, informações de medicação e alergia, diagnósticos e agendamentos.
O detalhe que interessa não é o tamanho do vazamento — é como ele começou.
O golpe do telefonema
O acesso inicial não veio de um e-mail de phishing nem de uma falha de software. Veio de vishing — o “voice phishing”, o golpe feito por ligação telefônica.
O criminoso liga para um funcionário se passando por alguém do suporte de TI da própria empresa, ou de um fornecedor de confiança. Com uma conversa bem ensaiada — urgência, jargão técnico, um tom prestativo — convence a pessoa a fazer algo que parece inofensivo: confirmar um código, aprovar uma notificação no celular, informar uma credencial “para resolver um problema no sistema”. Com isso, o atacante compromete a conta de login único (SSO) daquele funcionário.
E o login único é a chave-mestra. No caso da McKesson, com as contas de Okta (o provedor de SSO) comprometidas, os criminosos pivotaram para os sistemas de nuvem conectados — Salesforce, Snowflake — onde os dados estavam. Uma conta, aberta por uma conversa, destravou o resto.
Por que o login único é alvo — e por que isso é sobre pessoas, não sobre tecnologia
O SSO existe para facilitar a vida: o funcionário faz um login só e acessa todos os sistemas da empresa. É ótimo para a produtividade — e é ótimo para o atacante, pela mesma razão. Comprometer uma credencial de SSO é comprometer o molho de chaves inteiro.
Os pesquisadores que acompanham o ShinyHunters chamam esse movimento — do login único para as plataformas de nuvem — de um dos padrões de ataque que definem 2026. E ele desloca o problema para um lugar onde firewall não alcança: o julgamento de uma pessoa no meio de um dia corrido.
Nenhuma tecnologia de segurança impede totalmente que um funcionário, convencido por uma boa história ao telefone, aprove o que não deveria. O que reduz o risco é uma combinação que passa mais por processo e cultura do que por software:
- Segundo fator que resista a phishing. Aprovar apertando “sim” numa notificação é frágil — é isso que o vishing explora. Métodos que exigem o dispositivo físico presente (chaves de segurança, biometria no aparelho) tiram do atacante a possibilidade de “pedir o código” por telefone.
- Um procedimento de verificação no suporte. O golpe funciona nos dois sentidos: o criminoso liga fingindo ser o TI, mas também liga para o TI fingindo ser um funcionário que “esqueceu a senha”. Ter um jeito combinado de confirmar quem é quem — antes de resetar senha ou aprovar acesso — fecha essa porta.
- Combinar isso à equipe, sem constranger. O funcionário que desligou o telefone na cara de um “suporte” impaciente e foi conferir por outro canal fez a coisa certa. Isso precisa ser dito em voz alta, para que fazer a coisa certa não pareça falta de educação.
A lição da McKesson não é comprar uma ferramenta nova. É lembrar que, cada vez mais, a fechadura mais cara da empresa é destrancada com uma conversa — e que a pessoa que atende o telefone é parte do perímetro de segurança, saiba ela disso ou não.
Fontes
- SC Media — McKesson discloses data breach after ShinyHunters claims theft of 284 million records (31/08/2026): scworld.com
- Obsidian Security — Behind the breach: ShinyHunters’ 2026 voice phishing campaign: obsidiansecurity.com
- Foto de capa: campus corporativo da McKesson Medical-Surgical — Serijarla, CC BY-SA 4.0, via Wikimedia Commons
- Segunda imagem: racks de servidores — NOIRLab/NSF/AURA/T. Slovinský, CC BY 4.0, via Wikimedia Commons