VKSECURITY
TeamViewer: um clique num link do chat pode entregar o computador ao atacante
A TeamViewer corrigiu duas falhas nos seus programas de acesso remoto. Na mais grave, um link malicioso enviado pelo chat da ferramenta executa comandos na máquina da vítima. A correção existe — falta o clique em 'atualizar'.
O TeamViewer é uma daquelas ferramentas que estão em todo lugar: o suporte de TI usa para acessar a máquina do funcionário à distância, o fornecedor usa para configurar um sistema, muita gente usa para ajudar um parente com o computador. Essa onipresença é justamente o que torna as duas falhas corrigidas nesta semana dignas de atenção.
A falha mais grave: um link no chat
A vulnerabilidade principal, identificada como CVE-2026-19042 (pontuação CVSS 8.8, de um máximo de 10), está no recurso de chat do TeamViewer nas versões para Linux anteriores à 15.81.5.
O funcionamento é engenhoso na sua simplicidade: o atacante envia, pelo chat da própria ferramenta, um link especialmente montado. Quando a vítima clica, em vez de abrir uma página, o link faz o TeamViewer executar comandos no computador — com as permissões do usuário que está logado. É o que se chama de injeção de comando.
Há uma trava importante: para conseguir mandar a mensagem, o atacante precisa já estar na lista de contatos da vítima, ou a vítima precisa ter permitido receber mensagens de desconhecidos. Não é um ataque que qualquer um dispara contra qualquer um — mas é exatamente o tipo de coisa que funciona quando o criminoso já comprometeu o contato de um colega e passa a escrever “de dentro” de uma conversa confiável.
A segunda falha: arquivos no lugar errado
A outra vulnerabilidade, CVE-2026-16444 (CVSS 7.5), afeta os clientes para Windows, macOS e Linux também anteriores à 15.81.5. Ela está na forma como o programa valida nomes de arquivo durante uma sessão remota.
Durante uma transferência de arquivos ou uma colagem pela área de transferência compartilhada, um nome de arquivo malicioso pode conter uma sequência que “escapa” da pasta prevista e grava o arquivo em outro lugar do sistema — um clássico chamado path traversal. Dependendo de onde o arquivo cai, isso abre caminho para execução de código. A TeamViewer diz não ter encontrado sinal de que a falha tenha sido explorada, nem de divulgação pública antes do aviso.
O que fazer — e o recado que fica
A resposta é direta: atualizar todos os clientes, hosts e instalações do TeamViewer para a versão 15.81.5 ou mais recente. A correção já existe; o risco que sobra é o das máquinas que ficam para trás.
E aqui está a parte que interessa a quem administra uma empresa. Ferramenta de acesso remoto é, por natureza, uma porta que dá para dentro da máquina — quando ela tem uma falha, a falha vale mais do que numa aplicação comum. Vale a pena a empresa saber quantas cópias de TeamViewer existem espalhadas pelos computadores, quem instalou cada uma e se todas estão atualizadas. Muitas dessas instalações chegaram sozinhas, baixadas por um funcionário para resolver um problema pontual, e nunca mais foram olhadas. Cada uma é uma porta — e porta desatualizada é porta com a fechadura conhecida.
Fontes
- TeamViewer — boletins de segurança TV-2026-1008 e TV-2026-1009 (26/08/2026): teamviewer.com/trust-center
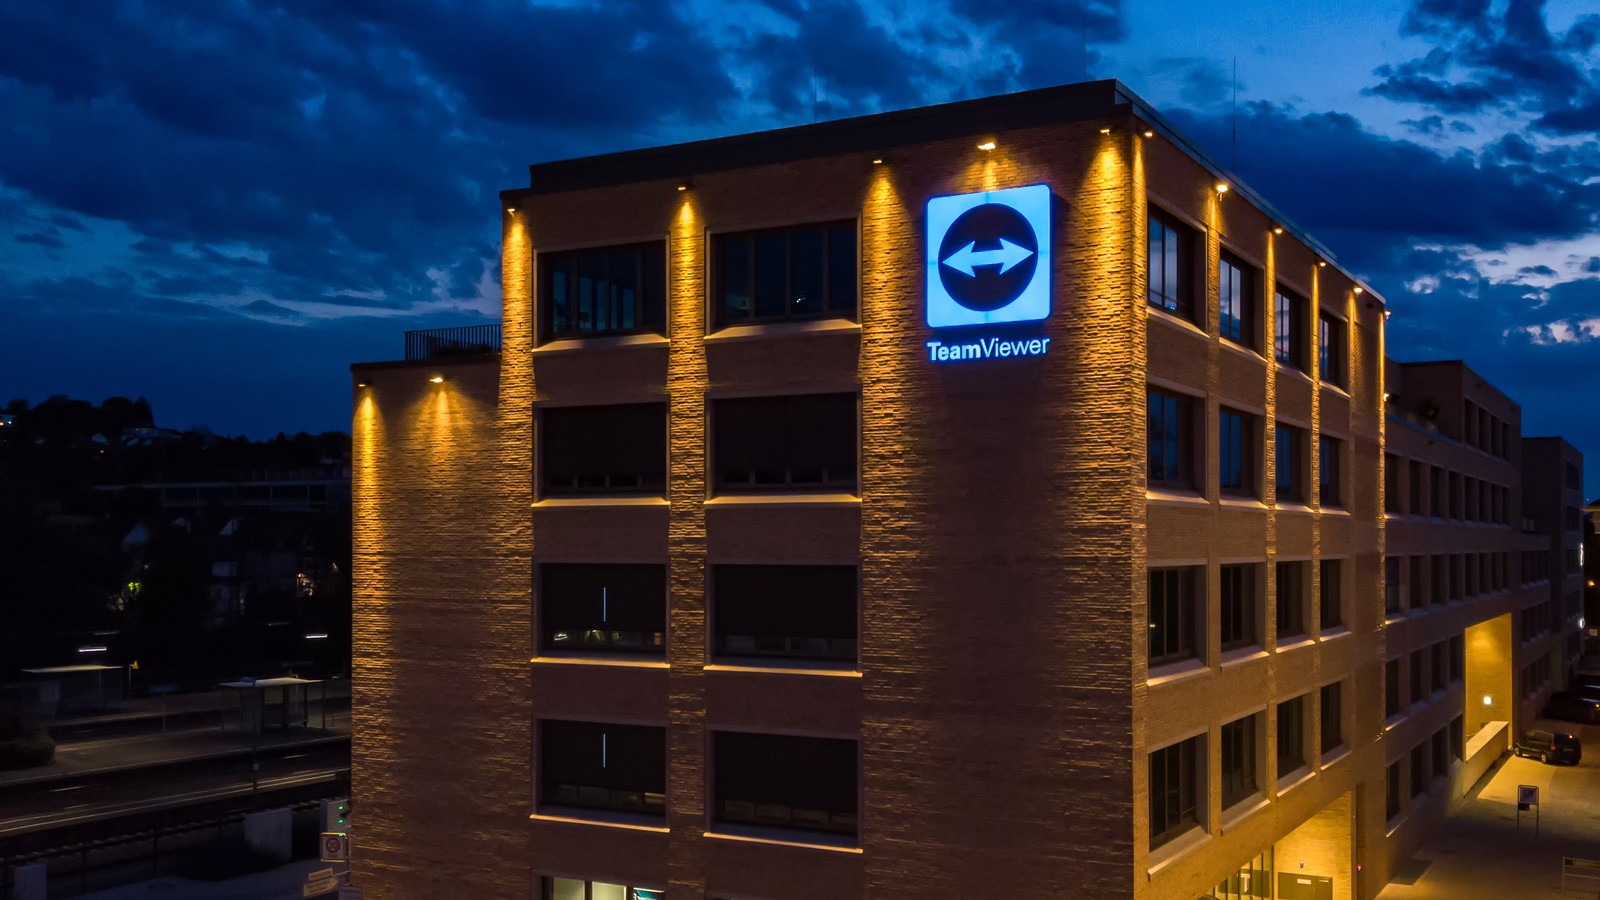
- Foto de capa: sede da TeamViewer em Göppingen, Alemanha — TeamViewer AG, CC BY-SA 4.0, via Wikimedia Commons