VKSECURITY
A falha no roteador que entrega a senha do Wi-Fi — e por que isso é problema do home office
Uma falha em um modelo de roteador D-Link permite que alguém na mesma rede troque a senha do administrador e recupere as credenciais do Wi-Fi, sem precisar de autenticação. O caso é pequeno; o princípio, não: a segurança da empresa hoje passa pelo roteador da casa do funcionário.
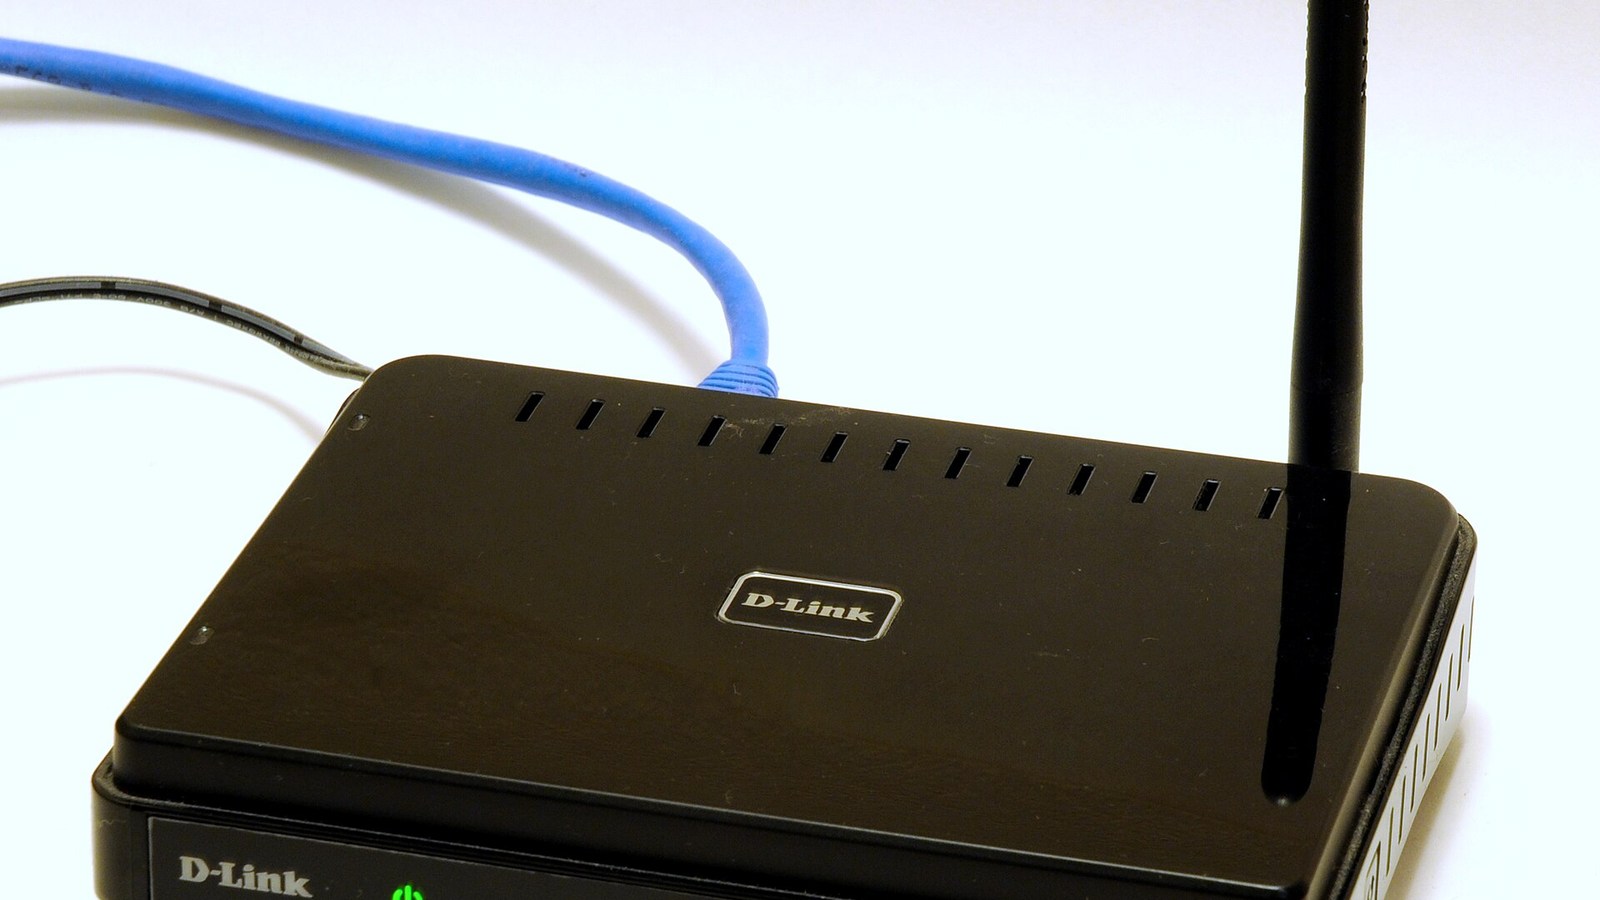
O roteador é o aparelho mais esquecido da casa. Ele fica num canto, pisca luzes, e ninguém pensa nele até a internet cair. Mas é por ele que passa tudo — e uma falha recém-corrigida pela D-Link serve de lembrete de por que esse aparelho esquecido merece atenção, especialmente na era do trabalho remoto.
O que a falha permite
A D-Link publicou uma correção para vulnerabilidades no roteador DIR-X1860Z (uma versão do produto vendida fora dos EUA). As falhas se enquadram em controle de acesso indevido e vazamento de informação, e permitem, a um atacante na mesma rede local, duas coisas sem precisar de autenticação:
- Trocar a senha do administrador do roteador — sem conhecer a senha atual. Uma função interna do aparelho podia ser chamada diretamente, contornando o login.
- Recuperar as configurações do Wi-Fi, incluindo as credenciais da rede sem fio.
Traduzindo: alguém já conectado àquela rede — um visitante, um vizinho que descobriu a senha, um dispositivo já comprometido — poderia assumir o controle do roteador e extrair a senha do Wi-Fi. Quem controla o roteador controla o trânsito: pode redirecionar conexões, espionar o que trafega, plantar acessos.
A empresa corrigiu o problema numa nova versão de firmware, finalizada em 25 de agosto de 2026, e recomenda a atualização. A falha foi reportada de forma responsável por um pesquisador e não há, até aqui, indício de exploração em larga escala.
O caso é pequeno. O princípio é grande.
Um modelo específico de roteador, uma falha que exige o atacante já estar na rede, correção disponível. Isoladamente, não é um terremoto. Mas ele ilumina uma zona cinzenta que a maioria das empresas ainda não resolveu: a segurança corporativa hoje termina num aparelho que a empresa não comprou, não configurou e não administra — o roteador da casa do funcionário.
Quando o trabalho era só no escritório, a rede era território controlado: equipamento homologado, atualizado, monitorado pela TI. No home office, o ponto de entrada da empresa passou a ser a mesma rede onde estão a TV da sala, o celular das crianças, a câmera da campainha — e um roteador que talvez não receba uma atualização de firmware há anos, com a senha de fábrica ainda no lugar.
Não dá para a empresa administrar a casa de cada um, e nem é o caso. Mas dá para tratar isso como parte da conversa de segurança, com orientações simples que cabem a qualquer equipe:
- Atualizar o firmware do roteador quando o fabricante libera correção — é onde falhas como essa se fecham. A maioria das pessoas nunca fez isso uma vez sequer.
- Trocar a senha padrão do administrador do roteador (aquela que vem de fábrica, muitas vezes “admin/admin”).
- Usar uma senha de Wi-Fi forte e, quando o roteador permitir, separar uma rede para os dispositivos de casa (TV, câmeras) da rede usada para o trabalho.
O roteador esquecido no canto da sala é, para muita empresa, a porta dos fundos que ninguém tranca. Não porque seja sofisticado — mas justamente porque ninguém olha para ele.
Fontes
- D-Link — advisory de segurança SAP10513 (26/08/2026): supportannouncement.us.dlink.com
- Foto de capa: roteador D-Link — Kavelgrisen, CC BY-SA 3.0, via Wikimedia Commons