 VKSECURITY
O ransomware que traz o próprio driver para desligar o antivírus
Um ransomware novo entra pela VPN com senha roubada, instala um driver legítimo mas defeituoso para desligar a proteção da máquina e usa uma ferramenta comum de administração remota para circular pela rede. Tudo com programas assinados e conhecidos — nada disso parece ataque para o antivírus.
Analistas da Huntress documentaram dois incidentes com um ransomware batizado de SETTRA, e a cadeia de ataque é um retrato de como o crime digital passou a operar: sem malware chamativo, usando ferramentas legítimas do começo ao fim.
O roteiro do ataque
- Entrada pela VPN. Os criminosos entraram usando credenciais roubadas anteriormente — não houve exploração de falha. A porta estava destrancada porque alguém tinha a chave.
- Desligar a defesa com um driver de verdade. Aqui está a técnica que dá nome ao caso: BYOVD, sigla em inglês para “traga seu próprio driver vulnerável”. O atacante instala na máquina um driver legítimo e assinado pelo fabricante, mas que tem uma falha conhecida — no incidente de setembro, o
gdrv.sys. Como o driver é autêntico, o Windows o aceita; como ele é defeituoso, serve para desativar os serviços de segurança antes da criptografia. - Circular com ferramenta de administração. Para se manter na rede e executar comandos, usaram o MeshAgent, uma ferramenta legítima de gerenciamento remoto. Para o antivírus, é software de TI. Para o atacante, é controle total.
- Criptografar. Com a proteção desligada e o acesso consolidado, o ransomware roda.
As vítimas foram uma empresa de serviços ao consumidor e varejo, em julho, e uma indústria, em setembro.
Por que essa combinação é tão difícil de barrar
Porque nada na cadeia é obviamente malicioso. Um driver assinado pelo fabricante, uma ferramenta de administração remota popular e uma conexão de VPN com credencial válida são, individualmente, coisas normais numa rede corporativa. A defesa baseada em “reconhecer arquivo ruim” não tem o que reconhecer.
As cinco medidas que funcionam contra isso
As recomendações dos pesquisadores são práticas e valem para qualquer empresa com VPN e servidores Windows:
- Segundo fator na VPN, sem exceção. Se a entrada depende só de usuário e senha, uma credencial vazada é acesso garantido. Este é o item de maior efeito da lista.
- Restrinja ferramentas de administração remota. Defina quais são as autorizadas e bloqueie o resto. MeshAgent, AnyDesk ou TeamViewer aparecendo numa máquina que não deveria tê-los é sinal de invasão, não de suporte.
- Bloqueie drivers vulneráveis conhecidos. O Windows tem lista de bloqueio de drivers com falha, e mantê-la ativa e atualizada fecha justamente a técnica usada aqui.
- Backup testado e fora da rede. Cópia de segurança que o invasor alcança não é backup. E backup que nunca foi restaurado em teste é uma suposição, não um plano.
- Centralize os registros do Windows. Se os registros ficam só na máquina atacada, o atacante os apaga. Centralizados, eles contam a história.
O padrão por trás dos últimos casos
Vale conectar: na semana passada foi uma invasão a provedor que terminou com uma ferramenta legítima de acesso remoto instalada como porta dos fundos. Agora é um driver assinado usado para desligar o antivírus.
A mensagem é consistente: o crime está usando as ferramentas da própria TI. A defesa que se apoia apenas em identificar programas maliciosos perde eficácia; o que segura é controlar o que pode executar e quem pode entrar — e ter registro de tudo isso em outro lugar.
Fontes
- Huntress — análise dos incidentes envolvendo o ransomware SETTRA: huntress.com/blog
- Microsoft — lista de bloqueio de drivers vulneráveis do Windows: learn.microsoft.com
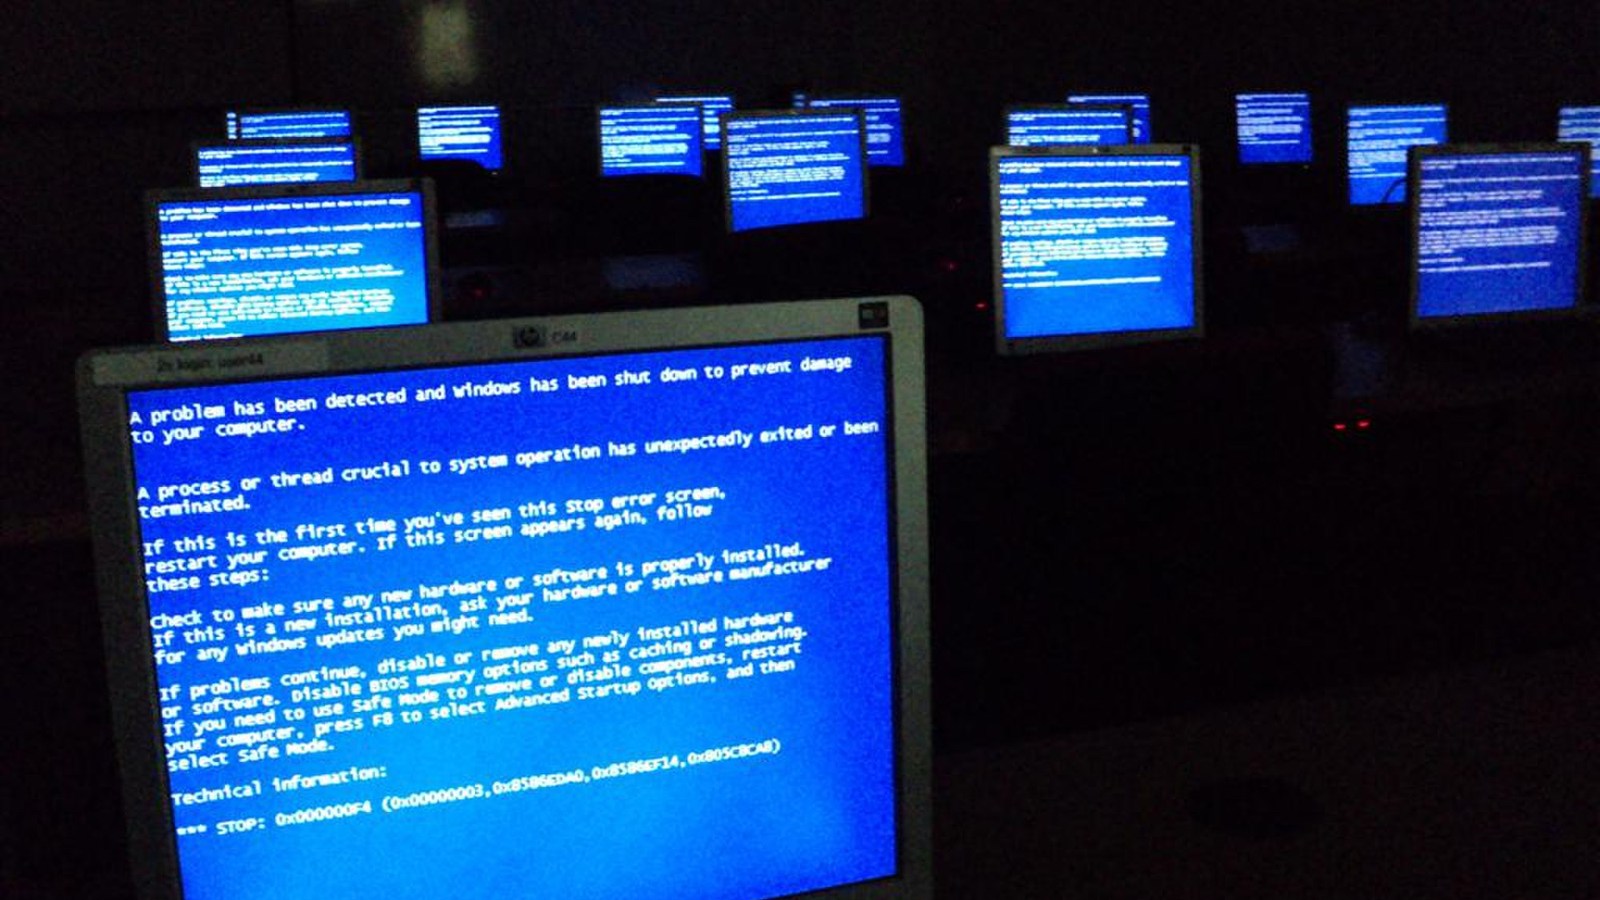
- Foto de capa: sala de computadores com as telas travadas em erro do sistema — domínio público, via Wikimedia Commons
- Segunda imagem: logotipo do Windows, sistema visado pelo ransomware — Microsoft, domínio público, via Wikimedia Commons