 VKSECURITY
Falha em compartilhamento de arquivos expôs por nove meses os dados de pessoal de 3 milhões de militares dos EUA
O centro que guarda os cadastros de pessoal do Departamento de Defesa dos EUA começou a avisar mais de 3 milhões de pessoas: uma falha em um sistema de compartilhamento de arquivos deixou números de seguridade social, datas de nascimento e dados funcionais acessíveis — sem criptografia — de outubro de 2025 a julho de 2026.
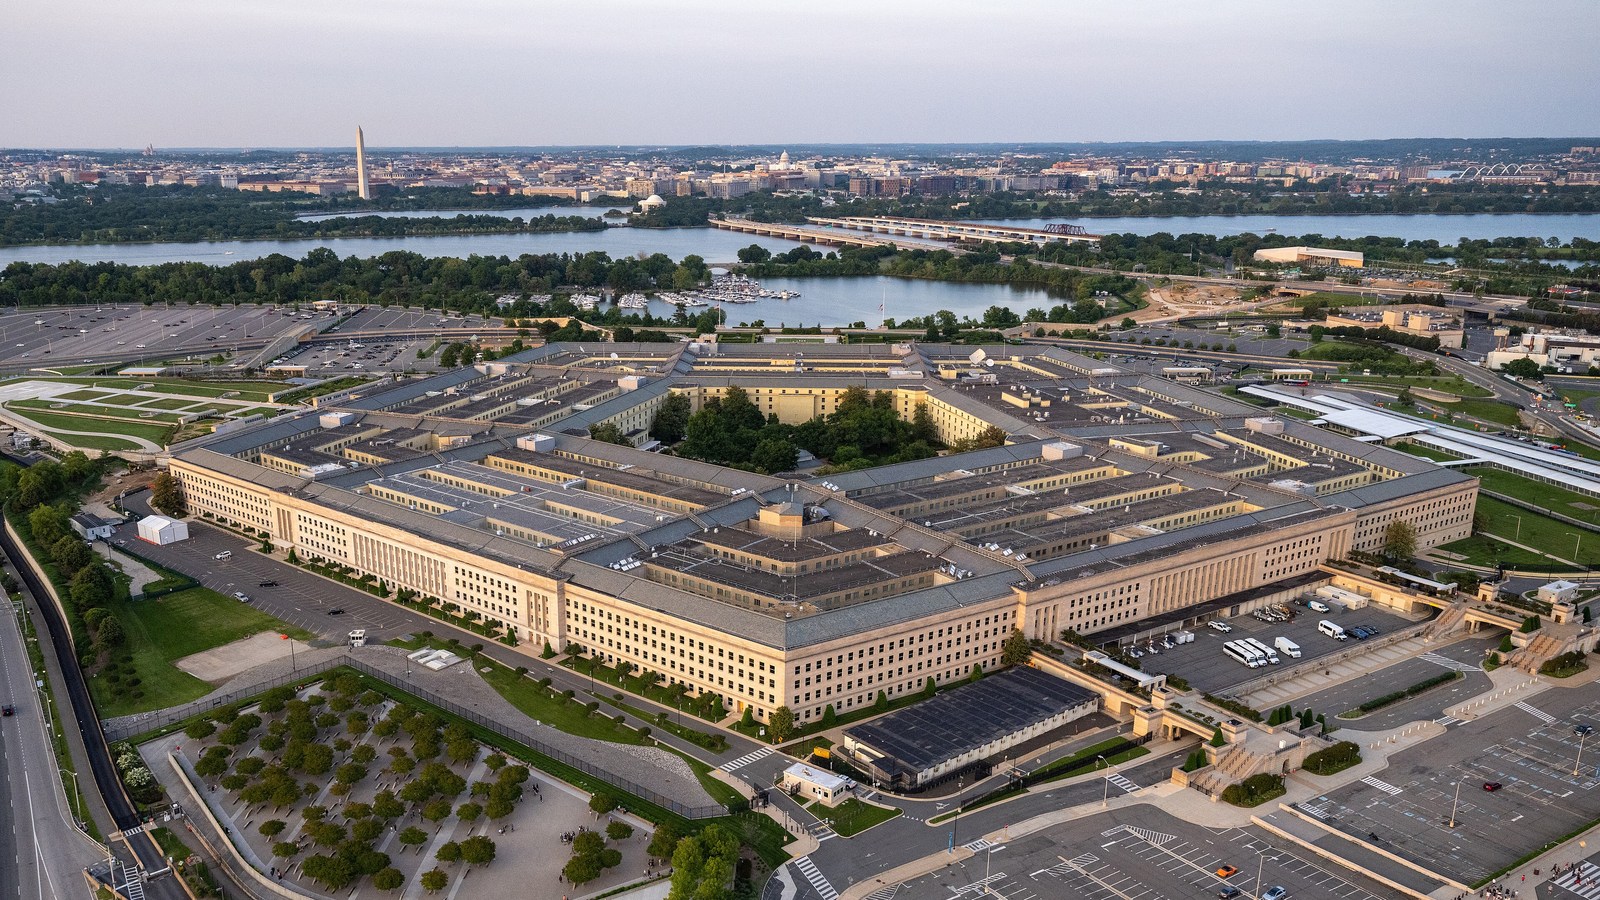
O Defense Manpower Data Center (DMDC) é, na prática, o RH de dados do Departamento de Defesa dos Estados Unidos: é ele que mantém os cadastros de militares da ativa, da reserva, aposentados e dependentes, e que alimenta o sistema de onde sai a carteira de identificação usada por quem trabalha no Pentágono. Em cartas datadas de 18 de setembro, o órgão começou a avisar mais de 3 milhões de pessoas de que seus dados ficaram expostos.
Os números confirmados pelo Pentágono: 2,76 milhões de pessoas vivas e 294 mil já falecidas.
O que aconteceu
Segundo a notificação enviada aos afetados:
- em 16 de julho de 2026, o DMDC descobriu uma vulnerabilidade em um sistema de compartilhamento de arquivos;
- entre outubro de 2025 e a descoberta, “um pequeno número de usuários não autorizados” acessou arquivos guardados em um servidor com dados pessoais sem criptografia;
- em cada caso foi exposto o número de seguridade social — o equivalente americano ao CPF — e pelo menos mais um dado: nome, data de nascimento, contato, sexo, raça ou informações da carreira militar, como a especialidade;
- o sistema foi corrigido e restabelecido, e o órgão diz não ter indício de uso indevido das informações. Os afetados recebem um ano de monitoramento de crédito e de serviço de restauração de identidade, com inscrição aberta até agosto de 2027.
Por que esse caso interessa a qualquer RH
Troque “militares” por “colaboradores” e a história fica perigosamente familiar. Três pontos explicam o tamanho do estrago — e nenhum deles é exclusividade do governo americano.
1. O dado de pessoal escapa pelo compartilhamento, não pelo sistema principal. Raramente o vazamento sai do sistema de folha em si. Ele sai da exportação: a planilha enviada ao fornecedor do plano de saúde, o arquivo gerado para a auditoria, a pasta compartilhada “temporária” que ninguém apagou. Sistemas de troca de arquivos acumulam exatamente esse tipo de material — e foi um deles a porta de entrada aqui.
2. Arquivo sem criptografia transforma acesso indevido em vazamento. Com os arquivos cifrados, quem entrasse no servidor encontraria dados ilegíveis. Sem criptografia, cada arquivo baixado é um cadastro completo nas mãos de terceiros.
3. Nove meses sem perceber. O acesso começou em outubro e só foi descoberto em julho. O que define o tamanho de um incidente quase nunca é a falha em si — é o tempo em que ela fica aberta sem que ninguém olhe os registros de quem acessou o quê.
E o prazo de aviso?
Entre a descoberta (16 de julho) e as cartas (18 de setembro) passaram-se dois meses. No Brasil, a régua é bem mais curta: pelo regulamento da ANPD sobre comunicação de incidentes (Resolução CD/ANPD nº 15/2024), o controlador tem três dias úteis para comunicar a Agência e os titulares quando o incidente puder acarretar risco ou dano relevante — podendo complementar depois as informações ainda em apuração. Número de documento, data de nascimento e dado funcional juntos se encaixam com folga nesse critério.
O que fazer na sua empresa
- Inventariar por onde o dado de RH circula fora do sistema: exportações recorrentes, integrações com fornecedores, pastas compartilhadas, anexos de e-mail.
- Dar prazo de validade às pastas de troca. Arquivo de folha compartilhado para um fim específico deve ser apagado quando o fim acaba.
- Exigir criptografia onde ficam arquivos com CPF e dados bancários — no próprio servidor e no do fornecedor.
- Ligar e revisar os registros de acesso do sistema de compartilhamento. Download em massa fora do padrão é o sinal que, aqui, ninguém viu por nove meses.
- Ter o roteiro de comunicação pronto antes do incidente: quem avalia o risco, quem redige o aviso, quem fala com a ANPD.
Há uma ironia no caso: o órgão encarregado de saber exatamente quem é quem nas Forças Armadas americanas não sabia quem estava baixando os seus arquivos. A lição vale menos pelo tamanho da instituição e mais pelo que ela tem em comum com qualquer empresa — uma pasta compartilhada que ninguém está olhando.
Fontes
- Notificação do DMDC aos afetados (18/09/2026), conforme publicada pelo Military Times: militarytimes.com
- Números confirmados pelo Pentágono, segundo o Stars and Stripes (29/09/2026): stripes.com
-
Lei nº 13.709/2018 (LGPD) — art. 48, comunicação de incidente de segurança: planalto.gov.br
-
Foto de capa: vista aérea do Pentágono, em Arlington (Virgínia), com Washington ao fundo — Sgt. John Wright, Força Aérea dos EUA/Departamento de Defesa, domínio público, via Wikimedia Commons
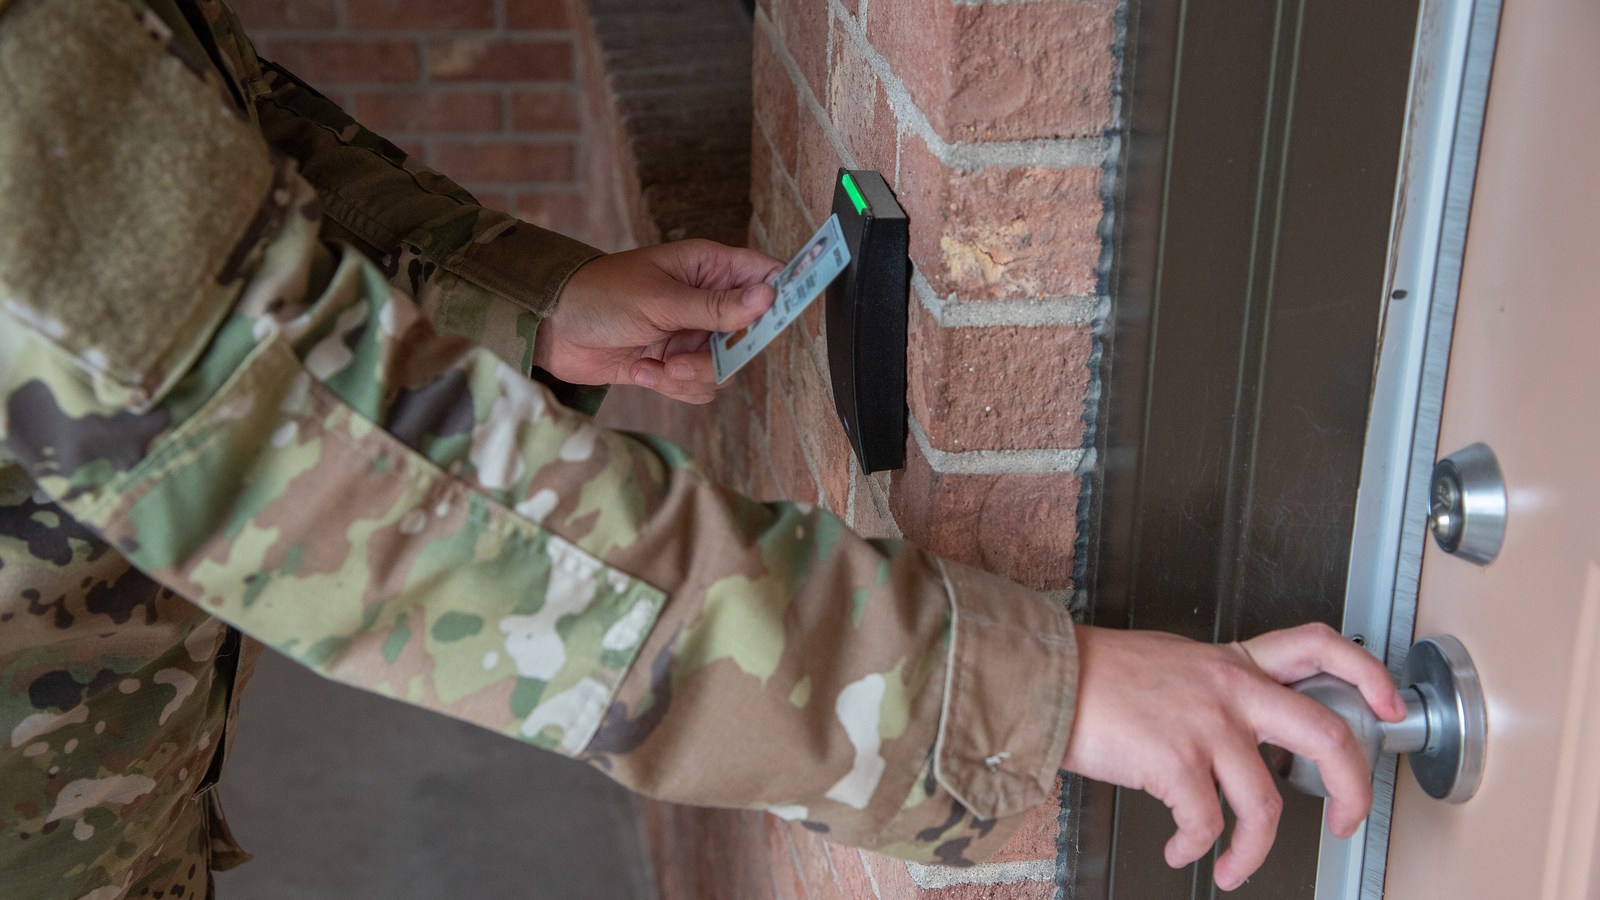
- Segunda imagem: militar usa o cartão CAC em uma fechadura eletrônica — Senior Airman Brooke Wise, Força Espacial dos EUA, domínio público, via Wikimedia Commons