 VKSECURITY
Suspeito do ShinyHunters é detido na Jordânia e estaria ajudando o FBI a localizar o resto do grupo
Segundo a Reuters, um membro do ShinyHunters conhecido como Rey foi detido na Jordânia em 29 de setembro e está cooperando com o FBI — o mesmo grupo que diz ter roubado dados de todos os funcionários da agência e que, semanas atrás, voltou a invadir sistemas de RH e folha pelo Oracle PeopleSoft.
Um dos grupos de extorsão mais ativos do mundo perdeu, em uma semana, um de seus membros e, possivelmente, o sigilo dos demais. A Reuters revelou em 3 de outubro, citando fontes ligadas à investigação, que um integrante do ShinyHunters conhecido pelo apelido de Rey foi detido pelas autoridades da Jordânia na terça-feira, 29 de setembro, e está cooperando com o FBI — percorrendo, com os investigadores, os próprios dispositivos e conversas para ajudar a identificar e localizar os demais.
“A cooperação dele é crítica para os esforços em andamento de prender esses hackers”, disse uma das fontes à agência. O jornalista Brian Krebs já havia descrito Rey como figura central do Scattered Lapsus$ Hunters, o guarda-chuva que reúne o ShinyHunters e grupos aliados.
Quem é o ShinyHunters
Para quem acompanha este blog, o nome não é novo. É o grupo que a Mandiant rastreia como UNC6240 e que, em setembro, voltou a invadir sistemas Oracle PeopleSoft de dezenas de organizações — os sistemas de RH, folha e registros acadêmicos — para roubar dados e extorquir. É também o grupo que afirma ter obtido informações de todos os funcionários do FBI. O modelo é sempre o mesmo: entrar, copiar, ameaçar publicar, cobrar.
Segundo especialistas ouvidos pela Reuters, o grupo é formado principalmente por jovens de língua inglesa, especializados em roubo de dados e extorsão — perfil parecido com o do KillSec, derrubado dias antes por uma operação europeia, cujo suposto líder tem 16 anos.
O que muda — e o que não muda
Para a polícia, a detenção de um membro que coopera é o tipo de evento que derruba grupos inteiros: esses coletivos vivem de confiança mútua em canais de conversa, e quem senta com o FBI leva os canais junto.
Para as empresas, muda pouco no curto prazo, e vale dizer com clareza:
- Dados já roubados continuam roubados. Uma prisão não recolhe o que foi publicado nem o que foi vendido.
- O grupo não é uma pessoa. O ShinyHunters sobreviveu a prisões anteriores. A infraestrutura de extorsão — sites de vazamento, afiliados, compradores — segue de pé até prova em contrário.
- As portas que eles usaram continuam abertas em quem não fechou. PeopleSoft sem a correção de junho, painéis de administração expostos, firewall de aplicação com regra fraca: nada disso mudou com a notícia da Jordânia.
Se a sua empresa recebeu uma mensagem de extorsão
A sequência que vale, com ou sem prisão do outro lado: preservar a mensagem e os registros; acionar o plano de resposta; confirmar se o acesso de fato existe — grupos de extorsão também blefam —; avaliar a comunicação à ANPD e aos titulares se houver dado pessoal com risco relevante; e registrar ocorrência, porque é a soma de registros em vários países que acaba produzindo uma detenção como esta.
Pagar continua sendo a pior opção: financia o próximo ataque e, como o caso KillSec mostrou, não impede que os dados apareçam depois nas mãos da polícia — ou de qualquer outra pessoa.
Fontes
- Reuters — “Exclusive: ShinyHunters hacker in FBI data theft detained in Jordan, cooperating with bureau, sources say” (03/10/2026), via U.S. News: usnews.com
-
Google Cloud / Mandiant — campanha do UNC6240 (ShinyHunters) contra o Oracle PeopleSoft (25/09/2026): cloud.google.com
-
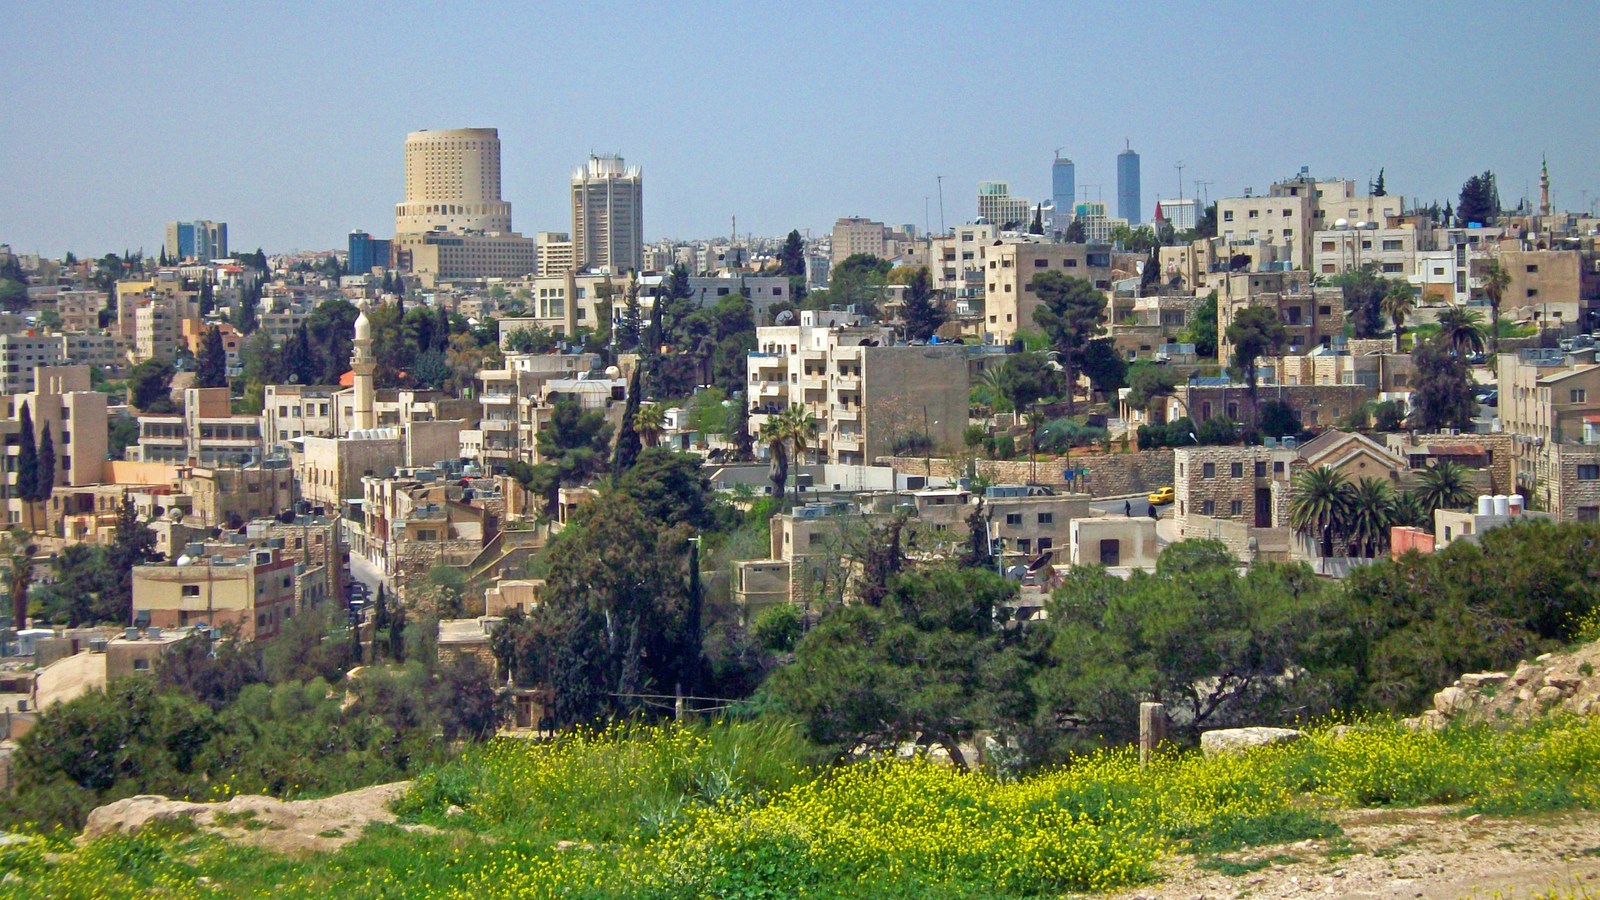
Foto de capa: Amã, capital da Jordânia, vista da Cidadela — Daniel Case, CC BY-SA 3.0, via Wikimedia Commons
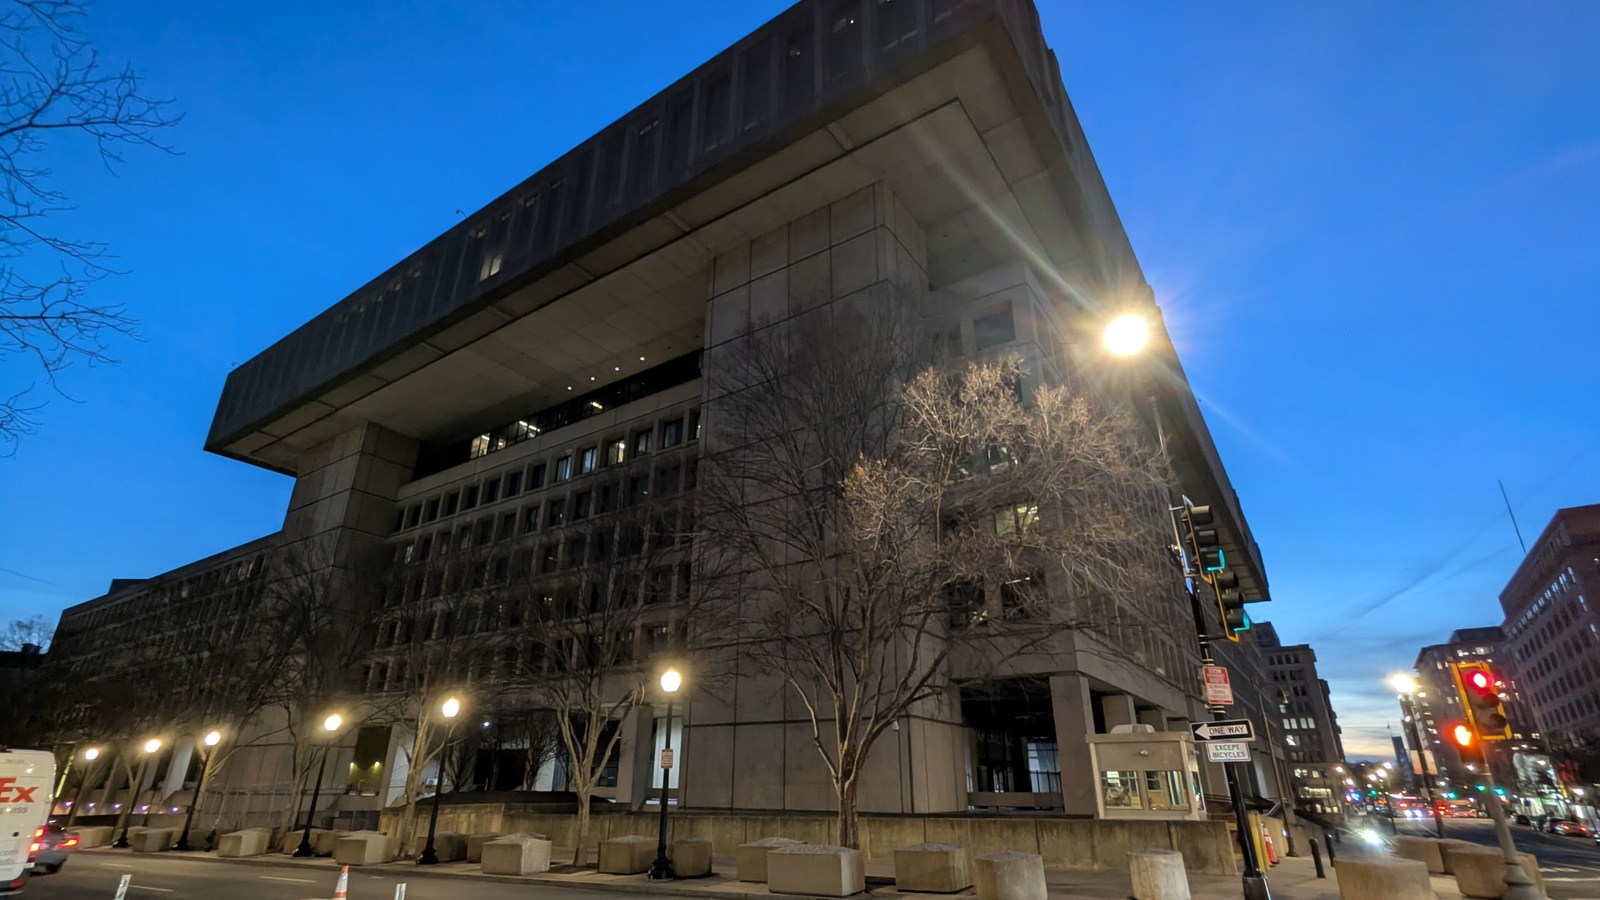
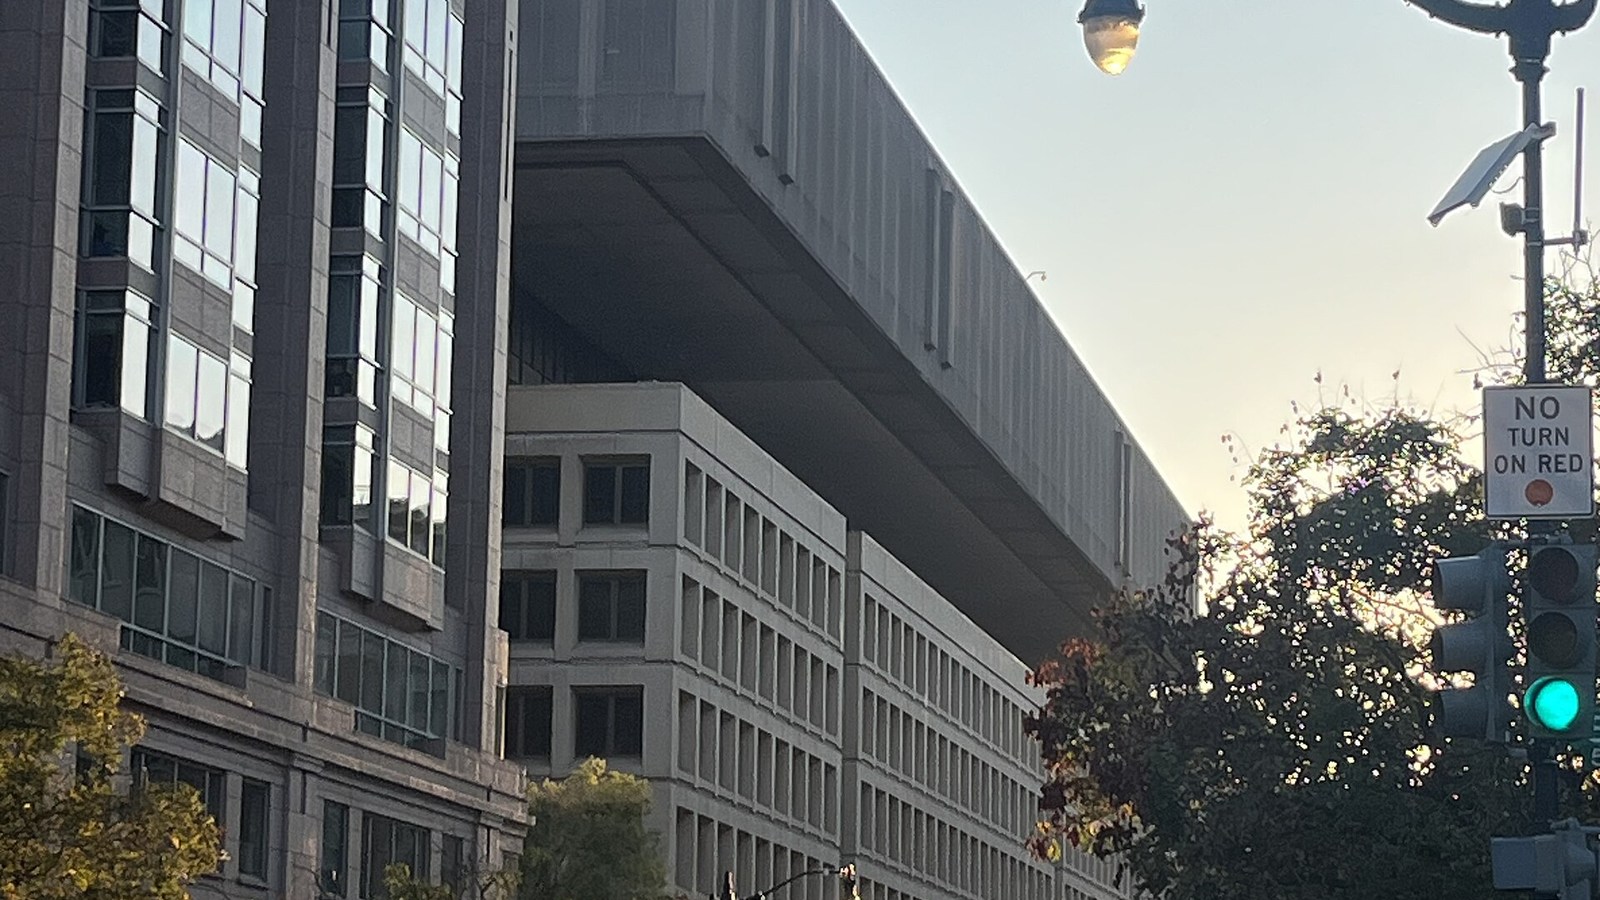
- Segunda imagem: sede do FBI, o Edifício J. Edgar Hoover, em Washington, ao entardecer — WalterFish, CC BY-SA 4.0, via Wikimedia Commons