VKSECURITY
EUA liberam empresas para 'hackear de volta' criminosos — e por que no Brasil isso é crime
Um memorando presidencial autorizou empresas privadas americanas a atacar a infraestrutura de gangues digitais. Entenda a polêmica do hack-back e a linha, fina, entre defesa ativa legítima e crime pela lei brasileira.
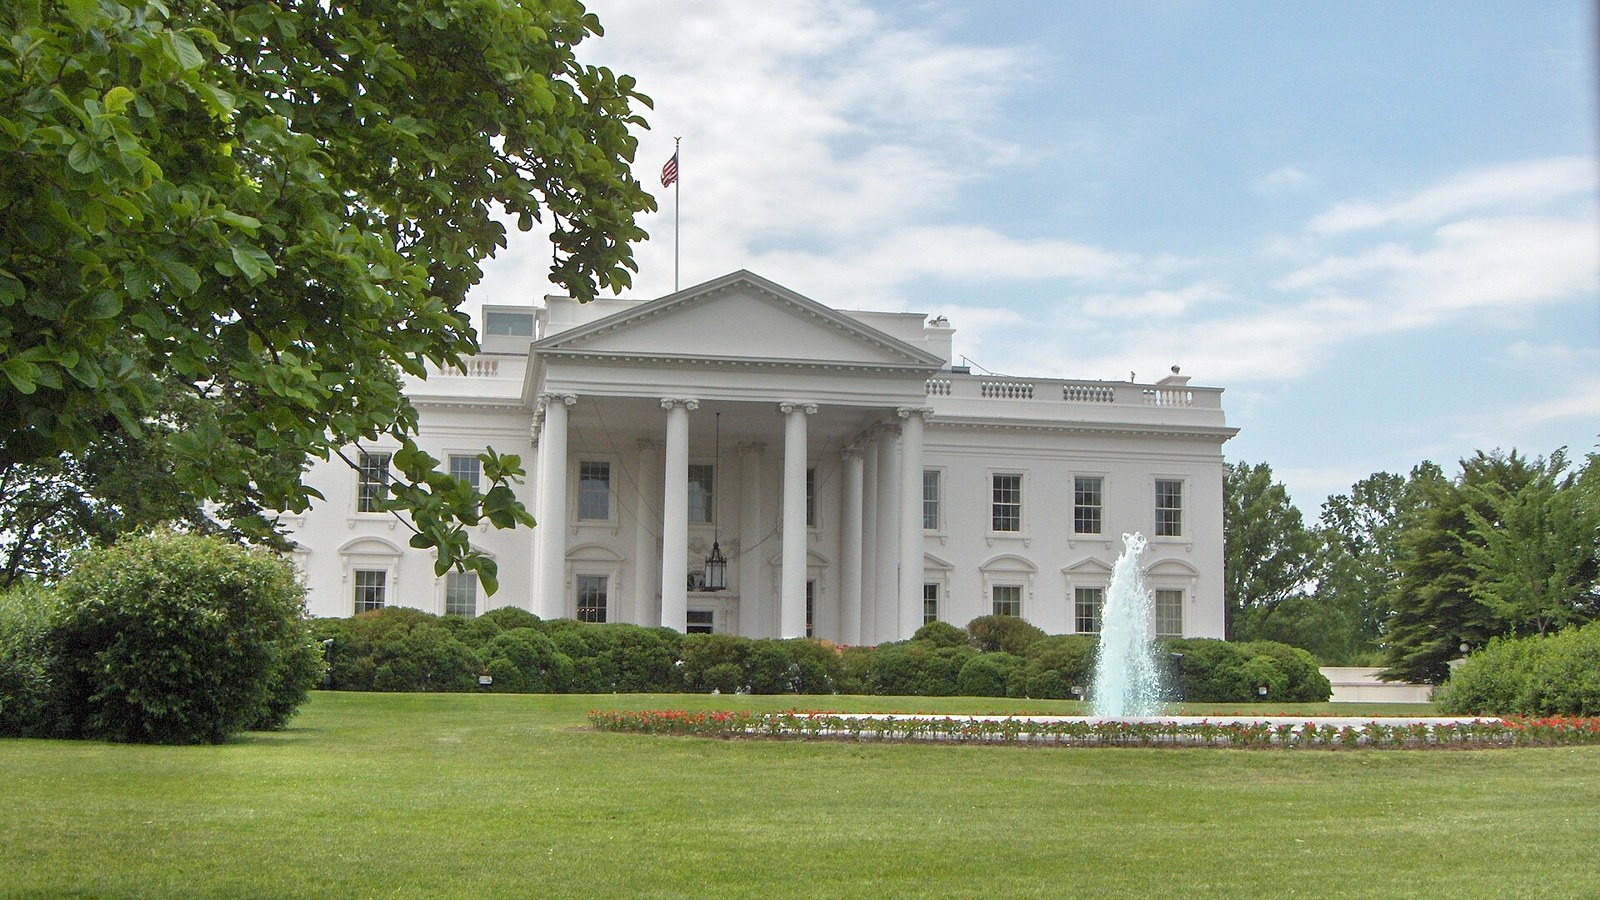
Os Estados Unidos autorizaram algo que até semana passada era território exclusivo de agências de inteligência: empresas privadas vão poder atacar de volta a infraestrutura de grupos criminosos digitais estrangeiros. A medida reacende um debate que também interessa ao Brasil — até onde uma empresa pode ir para se defender? — e vale entender antes que a ideia vire moda por aqui.
O que exatamente foi autorizado
Por meio de um memorando presidencial assinado em 12 de agosto de 2026, o governo Trump criou um programa que permite a empresas privadas selecionadas participar de operações cibernéticas ofensivas contra organizações criminosas transnacionais — as gangues de ransomware, phishing e fraude. Na prática, autoriza empresas a “manipular, interromper, degradar ou inutilizar” os sistemas digitais desses grupos — o chamado hack-back, atacar de volta.
Até então, atacar a infraestrutura de criminosos era atribuição exclusiva do Estado. É uma mudança de princípio, não só de procedimento.
Não é, porém, um “vale-tudo”. O programa impõe condições pesadas:
- Atuação sempre sob direção, controle e supervisão do governo federal, coordenada por um National Coordination Center (Justiça + Segurança Interna).
- Autorização escrita prévia para cada operação — não é licença aberta.
- Avaliação de capacidade técnica, histórico e segurança da empresa.
- Depósito de garantia de no mínimo US$ 1 milhão, que a empresa perde se descumprir as regras.
- Procedimentos para evitar dano a cidadãos e sistemas americanos, e proibição de ações com risco de morte ou ferimento.
Por que isso é polêmico
A ideia é sedutora — “se o crime é rápido e o Estado é lento, deixem as empresas revidarem”. Mas o hack-back carrega problemas sérios que os especialistas apontam há anos:
- Atribuição é difícil. Criminosos digitais escondem-se atrás de máquinas invadidas de terceiros — hospitais, universidades, empresas comuns. “Atacar de volta” pode significar atacar a vítima anterior, não o criminoso.
- Escalada. Uma empresa que revida pode provocar uma retaliação maior, arrastando quem não tem estrutura para uma guerra que era do Estado.
- Fronteiras. Um ataque que cruza países pode virar incidente diplomático — ou crime, dependendo da lei do outro lado.
E no Brasil? O recado para o gestor
Aqui a lei é clara e o recado é direto: no Brasil, “atacar de volta” é crime. Invadir sistema alheio — mesmo o de quem te atacou — é enquadrado na Lei de Crimes Cibernéticos (Lei 12.737/2012) e no Marco Civil da Internet. Não existe autotutela digital: a resposta a um ataque passa por registrar o incidente, acionar a perícia, comunicar autoridades e, quando envolve dados pessoais, notificar a ANPD — não por revidar.
Então por que isso importa para uma empresa brasileira? Porque a fronteira entre defesa ativa (legítima) e hack-back (ilegal) é mais fina do que parece, e alguns fornecedores de segurança vendem serviços que flertam com essa linha. O que é legítimo e recomendável:
- Monitorar e bloquear o que chega até você (firewall, detecção, resposta a incidentes).
- Enganar o atacante dentro do seu próprio ambiente (armadilhas, honeypots) — defesa, não invasão.
- Coletar evidências para a polícia e o Judiciário agirem.
O que não é legítimo: invadir, derrubar ou “hackear de volta” a infraestrutura de quem te atacou. Isso, no Brasil, troca o papel de vítima pelo de réu.
A decisão americana é um sinal de para onde o mundo pode caminhar — mas, por enquanto, para a empresa brasileira, a melhor defesa continua sendo não precisar revidar: prevenir, detectar cedo e ter um plano de resposta que mantenha você do lado certo da lei.
Fontes
- The White House — Presidential Actions (memorando presidencial de 12/08/2026): whitehouse.gov/presidential-actions
- Lei nº 12.737/2012 (Crimes Cibernéticos) e Lei nº 12.965/2014 (Marco Civil da Internet): planalto.gov.br