VKSECURITY
Um hacker, um exército de agentes de IA e US$ 5 mil: mais de 100 sites de empresas invadidos, da John Deere à SharkNinja
Reportagem exclusiva da Reuters mostra como um operador de língua chinesa deixou agentes de IA trabalhando sozinhos, por horas, contra mais de 1.200 sites de comércio eletrônico. Mais de 100 empresas tiveram sites invadidos, a cerca de US$ 50 por invasão. Deere, SharkNinja e Cummins estão entre elas.
Durante anos, invadir uma centena de sites exigia uma equipe, semanas de trabalho e alguma habilidade. Uma reportagem exclusiva da Reuters publicada nesta segunda-feira, 19 de outubro, mostra como isso mudou: um único operador, que escrevia em chinês, terceirizou o serviço quase inteiro para agentes de inteligência artificial — e pagou, segundo a estimativa do pesquisador que descobriu o caso, cerca de US$ 5 mil pela campanha toda.
Como a campanha funcionava
A partir de 25 de setembro, os agentes foram soltos contra sites de comércio eletrônico dos Estados Unidos, Canadá, Austrália e Japão. As instruções do operador cabiam em menos de 100 caracteres chineses, descrevendo as táticas de invasão preferidas. O resto ficava por conta das máquinas: sondar o alvo, procurar fraquezas, tentar entrar, insistir.
Os números, levantados por Snorre Fagerland, pesquisador-chefe de ameaças da NorForge:
- Mais de 1.200 sites atacados até o fim da semana anterior à reportagem;
- Mais de 100 empresas com sites invadidos;
- Cerca de 23 horas de sondagem, em média, para cada invasão bem-sucedida;
- Aproximadamente US$ 50 por invasão em custo de processamento da IA.
A campanha parecia usar uma combinação do DeepSeek, modelo chinês, com o Claude Code, da Anthropic — a Reuters registra isso como aparência, não como confirmação.
Como o caso veio à tona
O operador cometeu um erro clássico: deixou o painel exposto. A ferramenta usada era o Cairn, uma plataforma de código aberto que coordena agentes de IA para resolver problemas — e que se tornou popular entre hackers. Fagerland vinha varrendo a internet atrás de painéis do Cairn abertos por descuido e, a partir de 2 de outubro, identificou cerca de duas dezenas usados para atividades criminosas. Em outros painéis, viu um operador roubando dados de cartões de crédito e outro tentando usar agentes para atacar uma corretora de criptomoedas.
O autor do Cairn, que usa o apelido “le1xia0”, disse que a plataforma “não foi projetada para ataques”. Fagerland, que trabalha com segurança há quase três décadas, resumiu: “É um mundo novo agora”. E fez questão de dizer que aquilo não era coisa de amador.
As empresas atingidas
O relatório da NorForge não nomeava vítimas; a Reuters as identificou analisando a atividade registrada no Cairn. A Deere, fabricante dos tratores John Deere, disse ter tomado “as medidas de correção necessárias” e não ter indício de que informações sensíveis tenham sido acessadas. A SharkNinja, de eletrodomésticos, afirmou que o ataque atingiu um site isolado, só com informações de suporte a produtos, e que a ameaça foi contida. A Cummins, fabricante de motores, disse investigar o relato de um possível ataque a um site operado por um fornecedor. Duas empresas menores confirmaram a invasão; as demais não responderam.
A Reuters não conseguiu determinar em que medida as invasões resultaram em retirada de dados.
O que muda de verdade
Repare no perfil dos alvos que as empresas descreveram: um site de suporte separado do principal, um site tocado por terceiro. Não são as joias da coroa — são os sites esquecidos, os que ninguém atualiza com a mesma disciplina do sistema principal, mas que carregam a marca da empresa e, às vezes, uma porta para dentro dela.
O agente de IA não se cansa de testar essas portas. A lógica econômica do ataque mudou: se cada tentativa custa centavos e a paciência é infinita, vale a pena tentar tudo. Este blog já mostrou agentes montando um ataque que roubou 23 mil credenciais em menos de seis horas e um afiliado de ransomware usando IA para invadir 20 empresas. O caso do Cairn é o passo seguinte: a escala.
Para quem cuida da TI, o exercício útil é simples de enunciar e trabalhoso de fazer: listar todos os sites que levam o nome da empresa — loja, institucional, hotsite de campanha, portal de suporte, os hospedados pela agência ou pelo fornecedor — e perguntar, de cada um, quem atualiza, quando atualizou pela última vez e quem perceberia se um arquivo estranho aparecesse lá dentro.
O atacante não ficou mais inteligente. Ficou mais barato e mais paciente — e, contra site esquecido, isso basta.
Fontes
-
Reuters — “Exclusive: How one hacker used AI agents and a few thousand dollars to break into scores of sites”, Raphael Satter (19/10/2026), via BNN Bloomberg: bnnbloomberg.ca
-
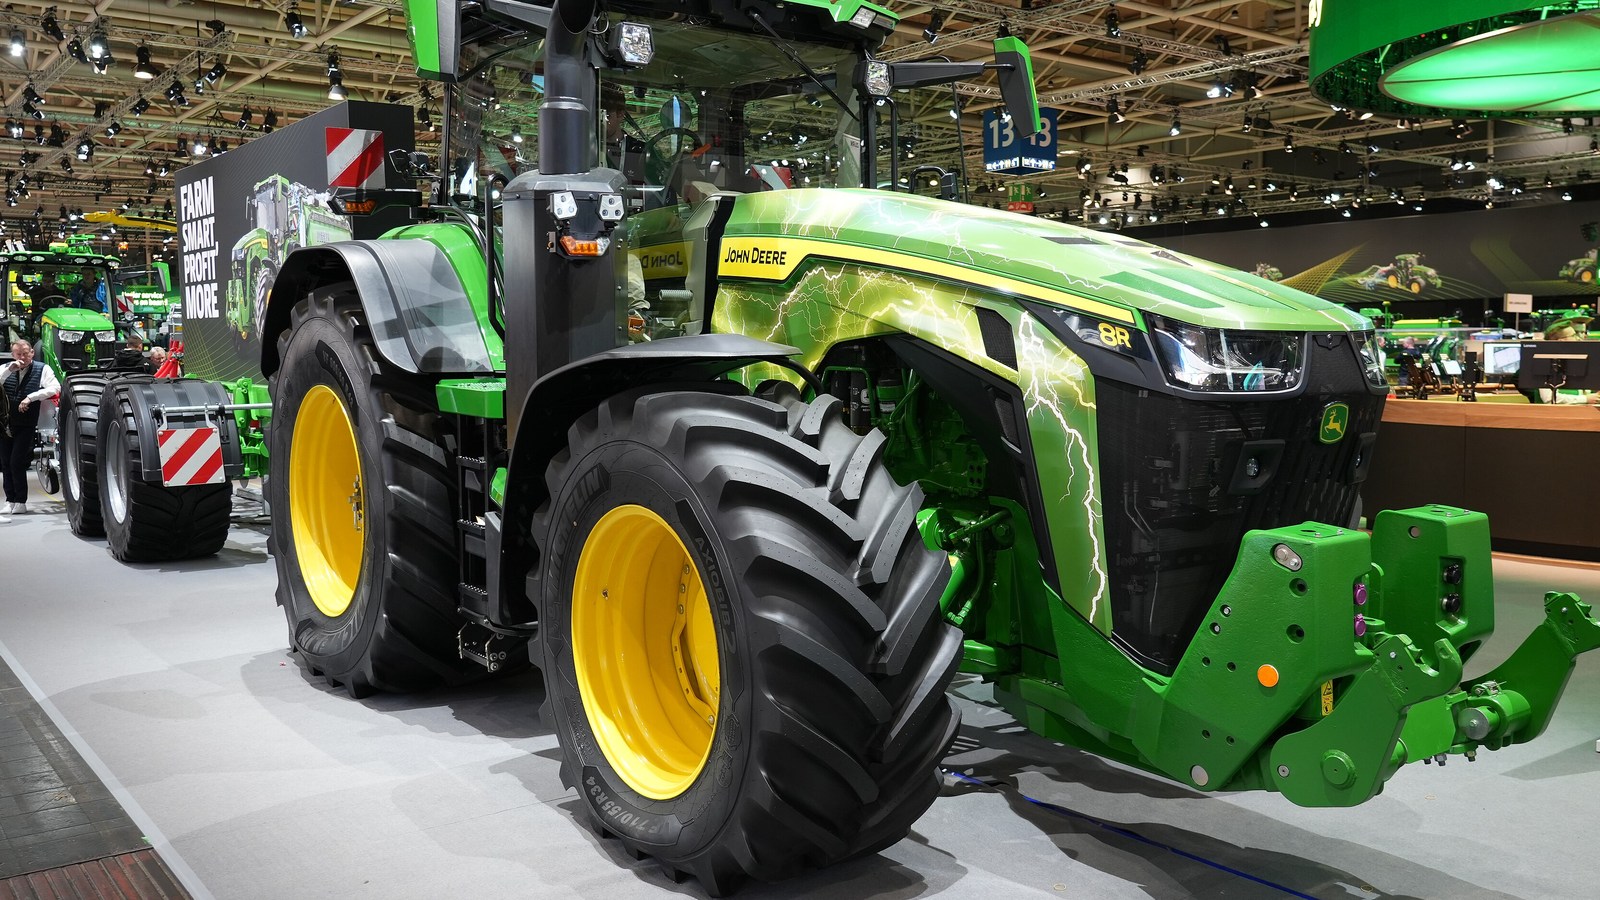
Foto de capa: trator John Deere 8R no estande da marca na feira Agritechnica 2023, em Hanôver — MarcelX42, CC BY-SA 4.0, via Wikimedia Commons
- Segunda imagem: unidade da John Deere em Zweibrücken, Alemanha — Immanuel Giel, domínio público, via Wikimedia Commons