VKSECURITY
Bancos da Coreia do Sul invadidos com ajuda de IA: CrowdStrike acha o 'diário' do atacante nas sessões do Claude Code
O presidente sul-coreano disse haver sinais de inteligência artificial nos ataques que expuseram dados de clientes de ao menos nove bancos. A CrowdStrike encontrou as ferramentas: um agente de invasão chinês, o DeepSeek e o Claude Code — e os registros das sessões, deixados abertos pelo próprio atacante.
Em 6 de outubro, o presidente da Coreia do Sul, Lee Jae Myung, abriu uma reunião de gabinete com uma frase pouco comum para um chefe de Estado: “Em alguns incidentes de invasão, surgiram sinais de uso de inteligência artificial, o que está causando considerável preocupação e ansiedade na população”. Ele pediu que as autoridades esclarecessem depressa os ataques que, desde o fim de setembro, atingiram bancos do país e expuseram dados pessoais de clientes.
No dia seguinte, a CrowdStrike publicou a descrição mais detalhada até agora de como isso aconteceu. E o detalhe mais curioso não é a IA que atacou — é a IA que guardou o rastro.
O que se sabe dos ataques
Segundo a Comissão de Serviços Financeiros (FSC) sul-coreana, Shinhan Bank e KB Kookmin Bank, entre outros, comunicaram ataques no início de outubro; a agência Yonhap acrescentou Hana Bank e Woori Bank à lista. A polícia abriu uma investigação em larga escala, e o presidente da FSC reuniu associações do setor e executivos das instituições afetadas para pedir “o mais alto nível de vigilância”.
Os números ainda são parciais. O Shinhan informou que dados pessoais de cerca de 25 mil clientes foram expostos; o KB Kookmin falou em 119 clientes. Pela contagem da Reuters, ao menos nove bancos foram visados desde o fim de setembro.
O atacante e suas ferramentas
O relatório da CrowdStrike descreve um atacante de motivação financeira, provavelmente falante de chinês, que a empresa não ligou a nenhum grupo conhecido — a avaliação é feita com “confiança moderada”. As ferramentas, porém, ficaram bem documentadas:
- O ARTEX, ferramenta de código aberto desenvolvida na China para testes de invasão “agênticos”: ela conecta um modelo de linguagem a técnicas de ataque e executa etapas de forma autônoma. O cérebro principal era o DeepSeek v4.1-flash, provavelmente acessado por meio de um revendedor de API.
- O Claude Code, ferramenta de programação da Anthropic, usado em sessões paralelas. Segundo a CrowdStrike, o atacante também plugou nelas outros modelos, como o GLM-5.3, da Zhipu AI, e o Grok 4.6. No servidor havia um arquivo de instruções com um roteiro de teste de invasão escrito em chinês.
E aqui vem a ironia. A CrowdStrike chegou a tudo isso porque o atacante deixou diretórios abertos em servidores que ele mesmo controlava: históricos completos das sessões do Claude Code, os arquivos de “memória” do assistente e as configurações do ARTEX. Nos registros, além do trabalho técnico, aparecem pedidos ao Claude para descobrir onde vender dados de vazamentos coreanos e quais grupos de Telegram negociam esse material. Um currículo redigido com ajuda da IA trouxe pistas sobre a identidade do autor — que a própria CrowdStrike considera insuficientes para afirmar quem ele é.
A porta de entrada não foi o cofre
Talvez o ponto mais útil para quem não é banco esteja na descrição dos alvos. Em uma das instituições, o atacante entrou por um serviço de consulta de andamento de empréstimos usado por intermediários financeiros; em outra, por um sistema de apoio ao trabalho móvel de funcionários. Nenhum dos dois é o sistema central do banco. São sistemas periféricos, feitos para facilitar a vida de parceiros e de equipes em campo — e, justamente por isso, expostos à internet e menos vigiados.
É o tipo de alvo em que uma ferramenta automatizada brilha: ela testa, insiste e tenta variações sem se cansar, em quantos endereços for preciso. A IA não inventou um ataque novo. Ela barateou o trabalho de procurar a porta esquecida.
O que muda — e o que não muda
Este blog já mostrou um afiliado de ransomware usando IA para invadir 20 empresas e agentes de IA que roubaram 23 mil credenciais em seis horas. A diferença, desta vez, é quem levantou a suspeita: o próprio presidente do país, ao falar do sistema financeiro. A Anthropic, a polícia sul-coreana e a chancelaria chinesa não responderam de imediato aos pedidos de comentário da Reuters.
Para as empresas, a mudança é de ritmo, não de natureza. Os sistemas “de apoio” — o portal do parceiro, o aplicativo da equipe externa, a área de consulta do representante comercial — passam a ser varridos com a paciência que antes ficava reservada aos alvos principais. Vale a pergunta para a TI: quais desses sistemas estão abertos na internet, quem os atualiza e quem olha os acessos deles?
Há também um lado reconfortante, e ele está no próprio relatório. A ferramenta que acelerou o ataque registrou cada passo, cada pergunta e cada intenção. O atacante delegou o trabalho à máquina — e, junto com ele, entregou o diário.
Fontes
- CrowdStrike — “Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance” (07/10/2026): crowdstrike.com
- Reuters — “South Korea’s Lee says AI appears to have been used in bank hacks” (06/10/2026), via The Star: thestar.com.my
-
Reuters — “South Korean banks were likely hacked by a China-based actor with an AI agent, CrowdStrike says” (08/10/2026), via ThePrint: theprint.in
-
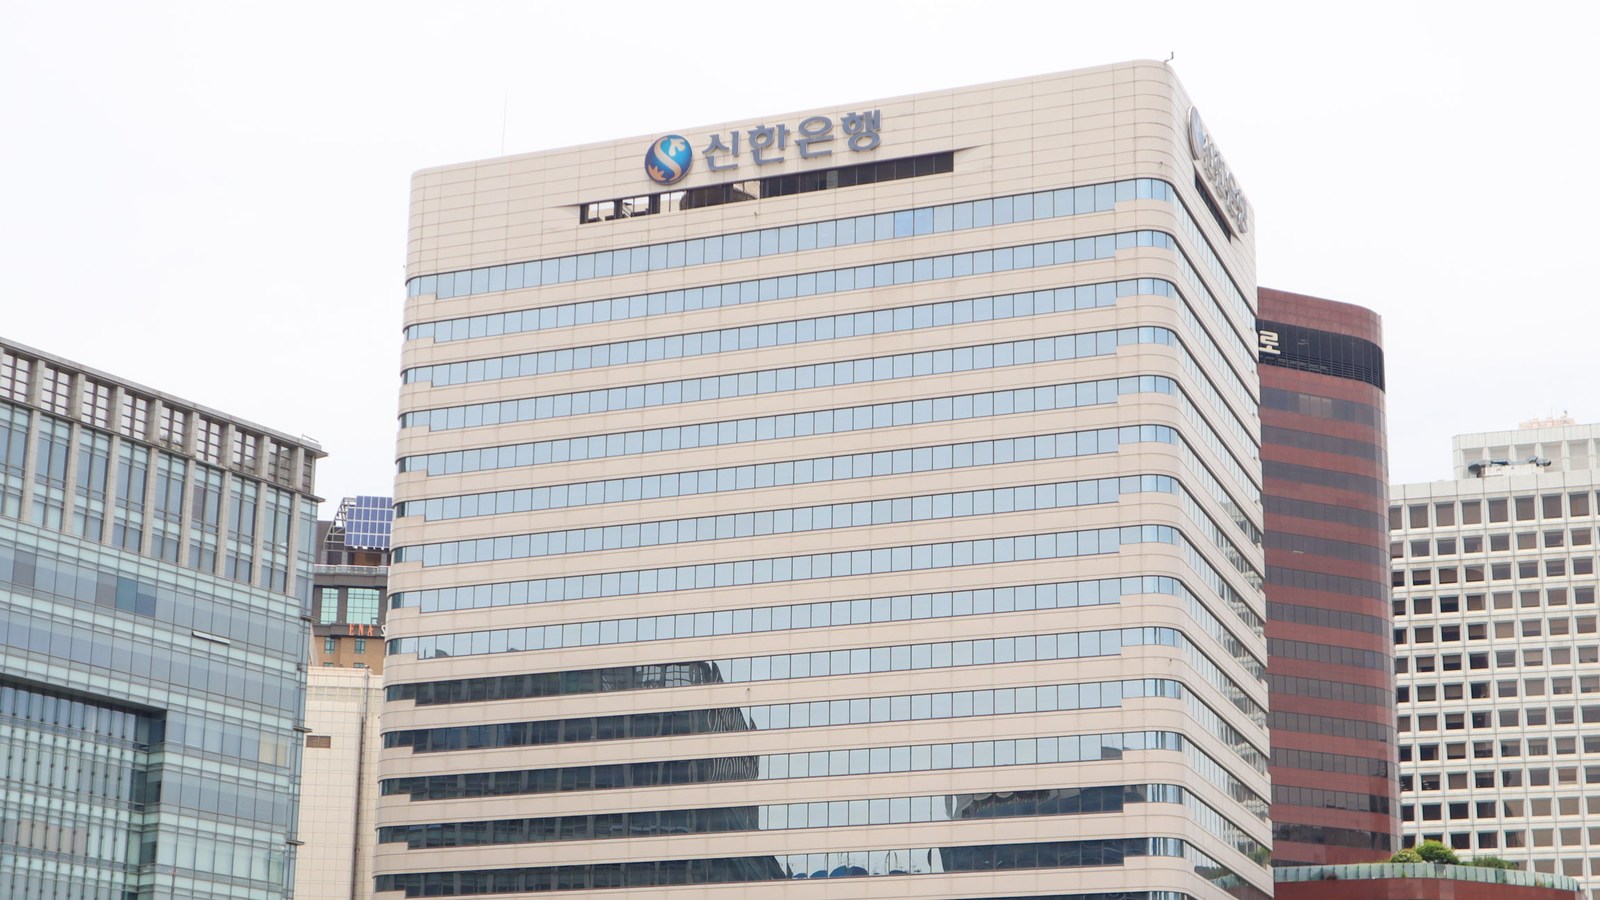
Foto de capa: sede do Shinhan Bank em Seul, na Coreia do Sul — Mobius6, CC BY-SA 4.0, via Wikimedia Commons
- Segunda imagem: agência do KB Kookmin Bank em Gunpo, na Coreia do Sul — LandAndTree, CC0, via Wikimedia Commons