VKSECURITY
Verificação em duas etapas: a proteção mais barata que sua empresa ainda não ligou
Bloqueia mais de 99% dos ataques automatizados e já vem inclusa no que você paga. O plano de 4 semanas para ativar sem travar a operação.
Os relatórios que dissecam invasões corporativas convergem, ano após ano, num ponto incômodo: a maioria esmagadora começa pelo fator humano — e o caminho mais batido é uma senha descoberta: vazada em outro serviço, repetida, ou entregue numa página falsa. O Data Breach Investigations Report, da Verizon, atribui a esse conjunto cerca de 7 a 8 em cada 10 violações.
A resposta clássica das empresas — trocar senha todo mês, exigir caractere especial —
fracassou de um jeito mensurável: produziu Empresa@2024 virando Empresa@2025, post-it
no monitor e a mesma senha em dez serviços. O problema nunca foi a força da senha; é que
senha vaza — e do outro lado há robôs testando milhões de combinações vazadas por dia.
O que muda com a verificação em duas etapas
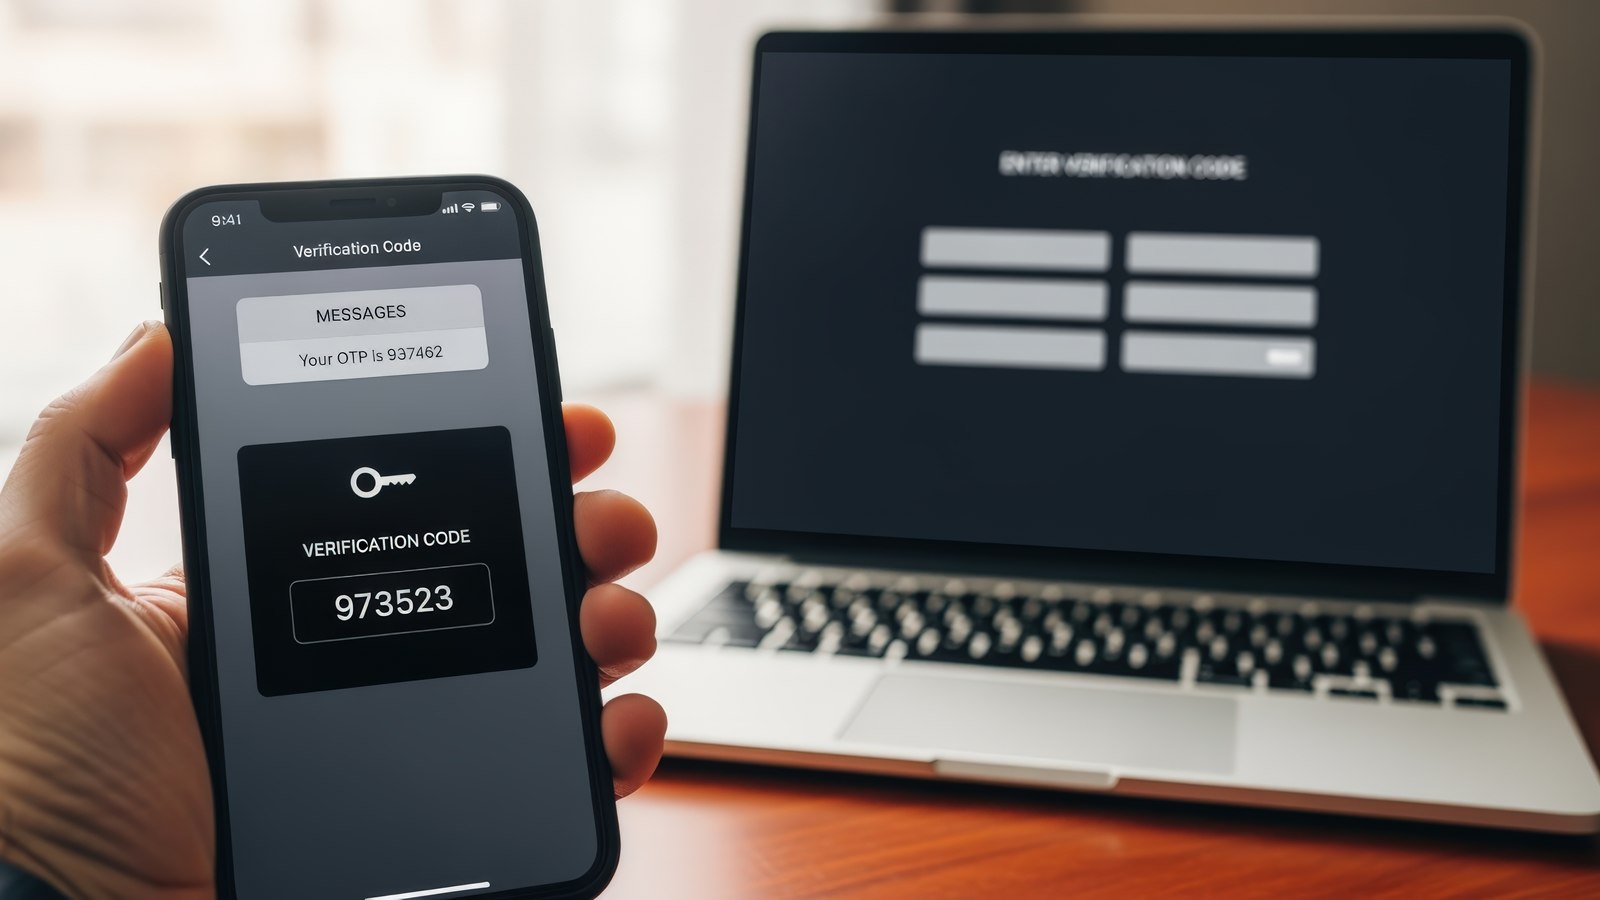
A ideia cabe numa frase: além da senha, um segundo passo — um código no celular, uma confirmação no aplicativo, a digital. Quem descobre a senha continua do lado de fora, porque não tem o seu aparelho.
O efeito é dos mais bem medidos da segurança: a Microsoft, analisando os ataques à sua própria base, calculou que a verificação em duas etapas bloqueia mais de 99% dos ataques automatizados (Microsoft Security, 2019). Pesquisa do Google no mesmo ano chegou a números da mesma ordem. E o recurso já está incluído no Microsoft 365, no Google Workspace e nos principais sistemas — a empresa já paga por ele; só não ligou.
Nem toda verificação é igual
- Código por SMS — melhor que nada, mas vulnerável ao golpe do chip clonado: o criminoso convence a operadora a transferir seu número para o chip dele e passa a receber seus códigos. Use como último recurso.
- Aplicativo autenticador — os códigos de seis dígitos que trocam a cada 30 segundos. Padrão certo para a maioria das empresas: grátis, simples, sem depender de operadora.
- Chave de acesso (passkey) ou biometria — o topo da escala: o login fica amarrado ao aparelho e à digital do dono. Não existe código para digitar em site falso — o golpe de pesca morre por construção. Google, Apple e Microsoft adotaram o padrão em conjunto, e o Google o tornou opção padrão de login em 2023.
A ordem de implantação que não trava a empresa
Ligar tudo de uma vez gera fila no suporte e revolta. A sequência que funciona, em quatro semanas:
- Semana 1 — e-mail corporativo. Quem controla o e-mail reseta todas as outras senhas da pessoa. É a chave-mestra; protege primeiro.
- Semana 2 — acessos remotos e VPN. A porta de entrada favorita do ransomware.
- Semana 3 — financeiro e ERP. Onde o golpe vira dinheiro.
- Semana 4 — contas de administrador de TI. Uma delas vale a rede inteira; aqui o certo é o nível máximo (aplicativo ou chave física), sem exceção.
Duas perguntas que o RH vai receber — com resposta pronta:
“E se eu perder o celular?” Todo sistema decente gera códigos de emergência para imprimir e guardar, e o suporte consegue revalidar a identidade por outro caminho. Perder o celular não tranca ninguém para fora para sempre.
“Isso vai me atrasar todo dia?” Não: o segundo fator aparece em logins novos ou suspeitos, não a cada acesso no mesmo computador de sempre.
Cobertura de 95% não é 95% de proteção. Em 2022, a Uber — com equipe de segurança de elite — foi invadida por um atacante que bombardeou um prestador de serviço com notificações de aprovação até ele aceitar uma. O criminoso não ataca a média; ataca a exceção: a conta “de teste”, o estagiário, o sistema legado “que ninguém usa”.
Fontes
- Verizon — Data Breach Investigations Report: verizon.com/business/resources/reports/dbir
- Microsoft — eficácia do MFA contra ataques automatizados (2019): Microsoft Security Blog; pesquisa equivalente do Google (2019)
- Invasão da Uber por fadiga de notificações (2022): comunicado de segurança da própria empresa