VKSECURITY
Ladrões de sessão: o malware que rouba o seu acesso ao Claude e usa a sua IA para fabricar golpes
A Anthropic avisou clientes que criminosos estão copiando, do computador da vítima, o 'crachá' que mantém o Claude logado — e usando a conta alheia para gastar créditos e produzir phishing. Nem senha nem código de dois fatores são pedidos. O caso explica um risco que vale para qualquer serviço online.
Quando você faz login em um serviço e marca “continuar conectado”, o site guarda no seu navegador um pequeno arquivo — um cookie de sessão — que funciona como um crachá: nas próximas visitas, ele prova que você é você, sem pedir senha de novo. É cômodo. E é exatamente esse crachá que um tipo de malware muito comum, o infostealer, aprendeu a fotocopiar. O alvo da vez foi o Claude, assistente de IA da Anthropic.
O que a Anthropic detectou
No fim de agosto, a empresa passou a enviar avisos a usuários com um texto direto: “tomamos conhecimento de um agente malicioso que está usando malware infostealer comum para roubar sessões de login do Claude dos computadores das pessoas, e usando essas sessões para acessar as contas e consumir o uso delas”.
O sinal que denunciou o esquema foi contábil: contas em que o limite de uso era preenchido e esvaziado enquanto o dono estava inativo. Alguém estava gastando os créditos — e, em planos pagos, gerando cobranças.
A reação foi enérgica: a Anthropic encerrou as sessões envolvidas, removeu os cartões salvos das contas afetadas e informou que fará reembolso das cobranças identificadas como não autorizadas. Relatos técnicos apontam famílias de infostealer bem conhecidas por trás dos casos — nomes como Vidar, Lumma, StealC e RedLine no Windows, e o Atomic Stealer em alguns Macs.
Por que a senha e o código de dois fatores não ajudaram
Porque o criminoso não fez login. Ele copiou uma sessão que já estava aberta. O infostealer entra na máquina — normalmente disfarçado de programa pirata, “ativador”, extensão ou anexo — e vasculha o navegador: senhas salvas, formulários, carteiras de criptomoedas e, cada vez mais, cookies de sessão de serviços valiosos. Com o cookie em mãos, o atacante cola aquele “crachá” no próprio navegador e o serviço o recebe como se fosse o dono legítimo — sem pedir senha, sem pedir o código do celular.
É a diferença entre arrombar a porta e entrar com a chave que estava em cima da mesa.
O que fazem com uma conta de IA roubada
Créditos de IA viraram mercadoria. A pesquisadora da Malwarebytes que analisou o caso resume: a capacidade roubada pode ser usada para “escrever e aprimorar conteúdo de phishing e golpes, construir infraestrutura de campanhas maliciosas, desenvolver, modificar ou ofuscar malware”. Ou seja: a IA que você paga passa a redigir o e-mail falso que vai chegar na sua empresa, sem que o criminoso gaste um centavo nem deixe rastro no próprio nome.
O roteiro de recuperação — e o de prevenção
A Anthropic recomendou aos afetados uma sequência que serve para qualquer serviço:
- Limpe a máquina antes de voltar a logar. Trocar a senha num computador ainda infectado é entregar a senha nova.
- Proteja o e-mail primeiro — senha, dois fatores, encerrar sessões em outros aparelhos. O e-mail é a chave que recupera todas as outras.
- Troque as senhas que estavam salvas no navegador. Se o infostealer levou a sessão, levou o cofre de senhas junto.
- Confira o extrato do cartão e só cadastre um novo meio de pagamento depois de tudo isso.
Para quem gerencia equipes, a prevenção é mais simples do que parece: software só de fonte oficial, nada de “versão gratuita” de programa pago, extensões de navegador sob controle, e o hábito de sair das contas sensíveis em vez de deixá-las eternamente conectadas — um crachá que não existe não pode ser copiado.
O ponto que fica
O Claude foi o alvo desta vez porque conta de IA tem valor de revenda. Mas o mecanismo — roubar a sessão em vez da senha — funciona igual contra o e-mail corporativo, o sistema financeiro, o painel da nuvem. A pergunta a levar para casa não é “minha senha é forte?”. É “em quantos lugares eu estou logado agora, e em que máquina?”.
Fontes
- Malwarebytes — Infostealers are hijacking Claude accounts at users’ expense (01/09/2026): malwarebytes.com
- BleepingComputer — Anthropic warns infostealer malware is hijacking Claude sessions to drain usage: bleepingcomputer.com
- Help Net Security — Anthropic locks out Claude users after infostealers hijack login sessions (31/08/2026): helpnetsecurity.com
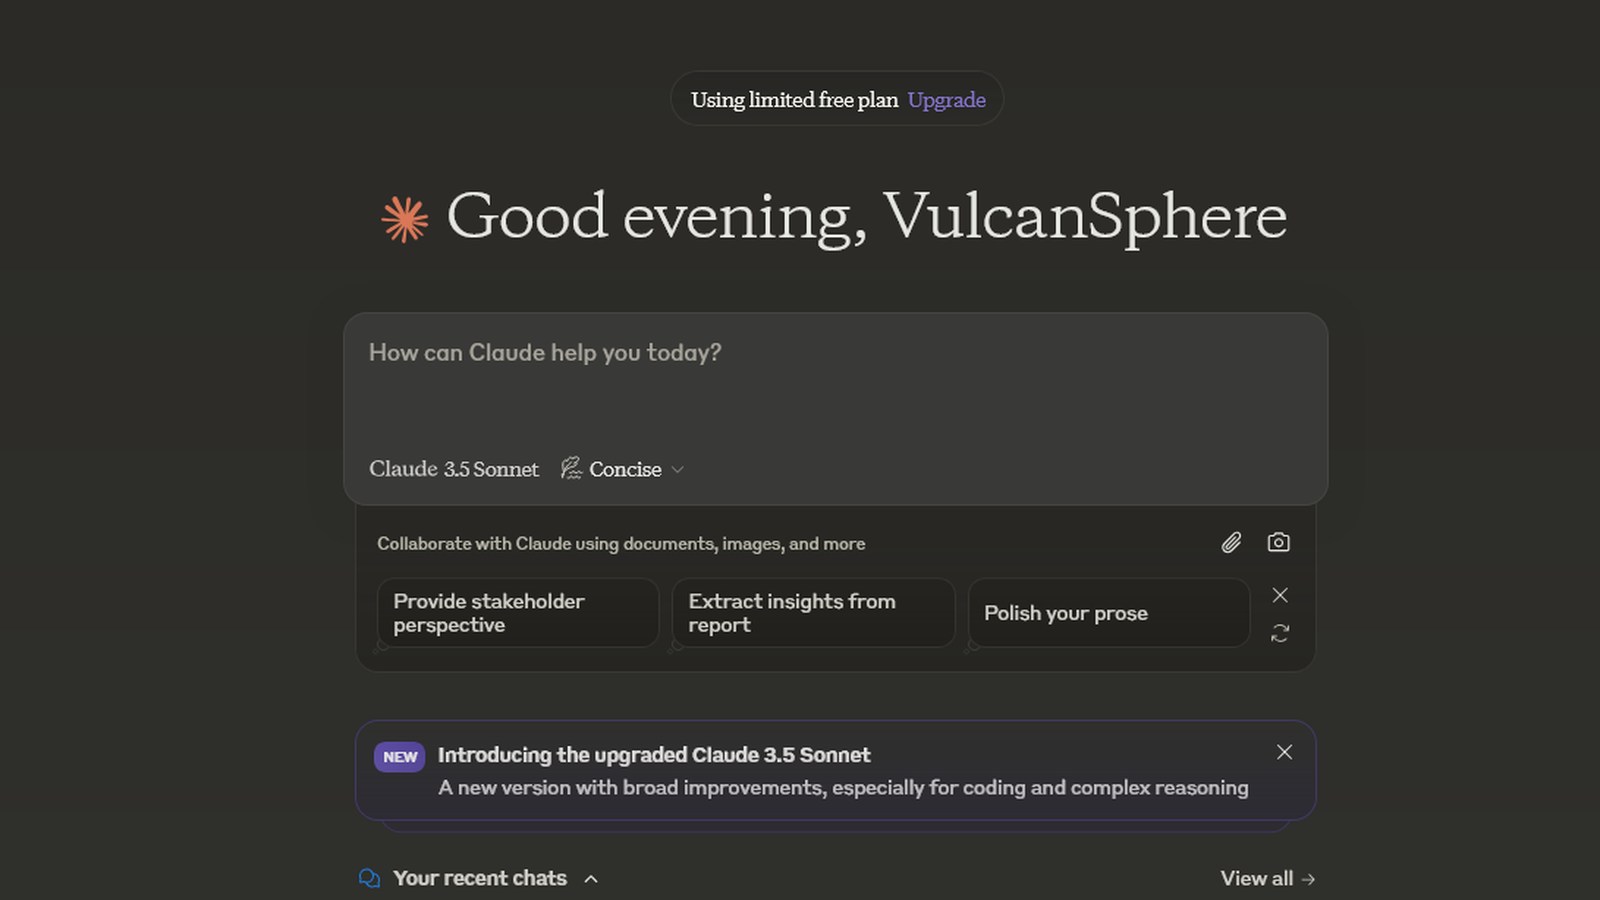
- Foto de capa: tela inicial do Claude (claude.ai), captura de tela — Anthropic PBC, domínio público, via Wikimedia Commons
- Segunda imagem: logotipo da Anthropic — Anthropic, domínio público, via Wikimedia Commons