VKSECURITY
Quando o ataque apaga a luz: hackers deixam uma usina do Reino Unido quatro dias fora do ar
Um ataque cibernético tirou uma usina de energia britânica de operação por quatro dias — o primeiro caso conhecido do tipo no país. A rede nacional não correu risco, mas o episódio marca a fronteira em que o ataque digital vira consequência física.
A maioria dos ataques cibernéticos termina em dado: um vazamento, um sistema criptografado, um dinheiro desviado. De vez em quando, porém, um ataque atravessa a fronteira do digital e vira consequência no mundo físico. Foi o que aconteceu no Reino Unido — e por isso o caso merece atenção mesmo de quem não opera uma usina.
O que aconteceu
Em julho de 2026, um ataque cibernético tirou de operação uma usina de energia britânica por quatro dias. A história foi revelada pelo jornal The Telegraph em 22 de agosto e depois repercutida por BBC, Guardian e Financial Times. É apontado como o primeiro caso conhecido de um ataque cibernético que efetivamente derruba uma unidade geradora de energia no país.
Dois pontos de contexto são importantes para não superdimensionar nem subestimar o episódio:
- A rede elétrica nacional não correu risco. A unidade atingida era uma instalação de geração de pequeno porte. A luz do Reino Unido não piscou por causa disso — o efeito ficou contido àquela usina.
- Mas o impacto foi concreto: quatro dias fora de operação, com a equipe tendo de restaurar o funcionamento manualmente. Não foi um susto teórico; foi uma parada real de infraestrutura.
A atribuição pública aponta para hackers ligados ao Irã, embora o governo britânico e o NCSC (a agência nacional de cibersegurança) não tenham confirmado oficialmente os detalhes. Especialistas pedem cautela com a atribuição — como resumiu o CEO da Dragos, Robert M. Lee: “provavelmente é o Irã, mas ‘provavelmente’ não basta em geopolítica”.
Por que uma usina no Reino Unido é assunto no Brasil
Porque o alvo aqui não é uma empresa específica — é uma categoria: infraestrutura crítica. Energia, água, saúde, transporte, telecomunicações. São os sistemas cujo tombamento não causa prejuízo financeiro a um dono, mas transtorno a uma população. E eles se tornaram peça de conflito entre países.
O episódio britânico não veio isolado. No mesmo período, mais de 30 sistemas de abastecimento de água nos Estados Unidos foram alvo de ataques coordenados, também atribuídos a grupos ligados ao Irã. O NCSC britânico afirma lidar hoje com pelo menos quatro ataques “nacionalmente significativos” por semana. A tendência é que a infraestrutura civil vire terreno de disputa geopolítica — e o Brasil, com suas usinas, hidrelétricas e sistemas de saneamento, está no mesmo mapa.
A lição que desce do país para a empresa
É tentador arquivar essa notícia como “coisa de governo”. Mas ela carrega um princípio que vale para qualquer organização que dependa de sistemas para funcionar — ou seja, todas.
A usina britânica ilustra um tipo de risco que muita empresa ainda trata como secundário: o risco de indisponibilidade, não de vazamento. A pergunta que o caso obriga a fazer não é só “e se roubarem meus dados?”, mas “e se meus sistemas simplesmente pararem por quatro dias?”. Quanto tempo a operação aguenta sem o sistema de gestão, sem a rede, sem os computadores? Existe um plano para operar no manual enquanto se restaura, como a equipe da usina teve de fazer?
Esse tipo de resiliência — saber continuar funcionando durante a queda, e ter como voltar — é a parte da segurança que raramente ganha manchete, porque ela aparece justamente quando o pior é evitado. A usina do Reino Unido voltou porque havia gente capaz de operá-la na mão por quatro dias. Vale perguntar quem, na sua empresa, seguraria as pontas.
Fontes
- SecurityWeek — Iran-Linked Hackers Shut Down UK Power Plant for Four Days (24/08/2026): securityweek.com
- Reportagem original: The Telegraph (22/08/2026)
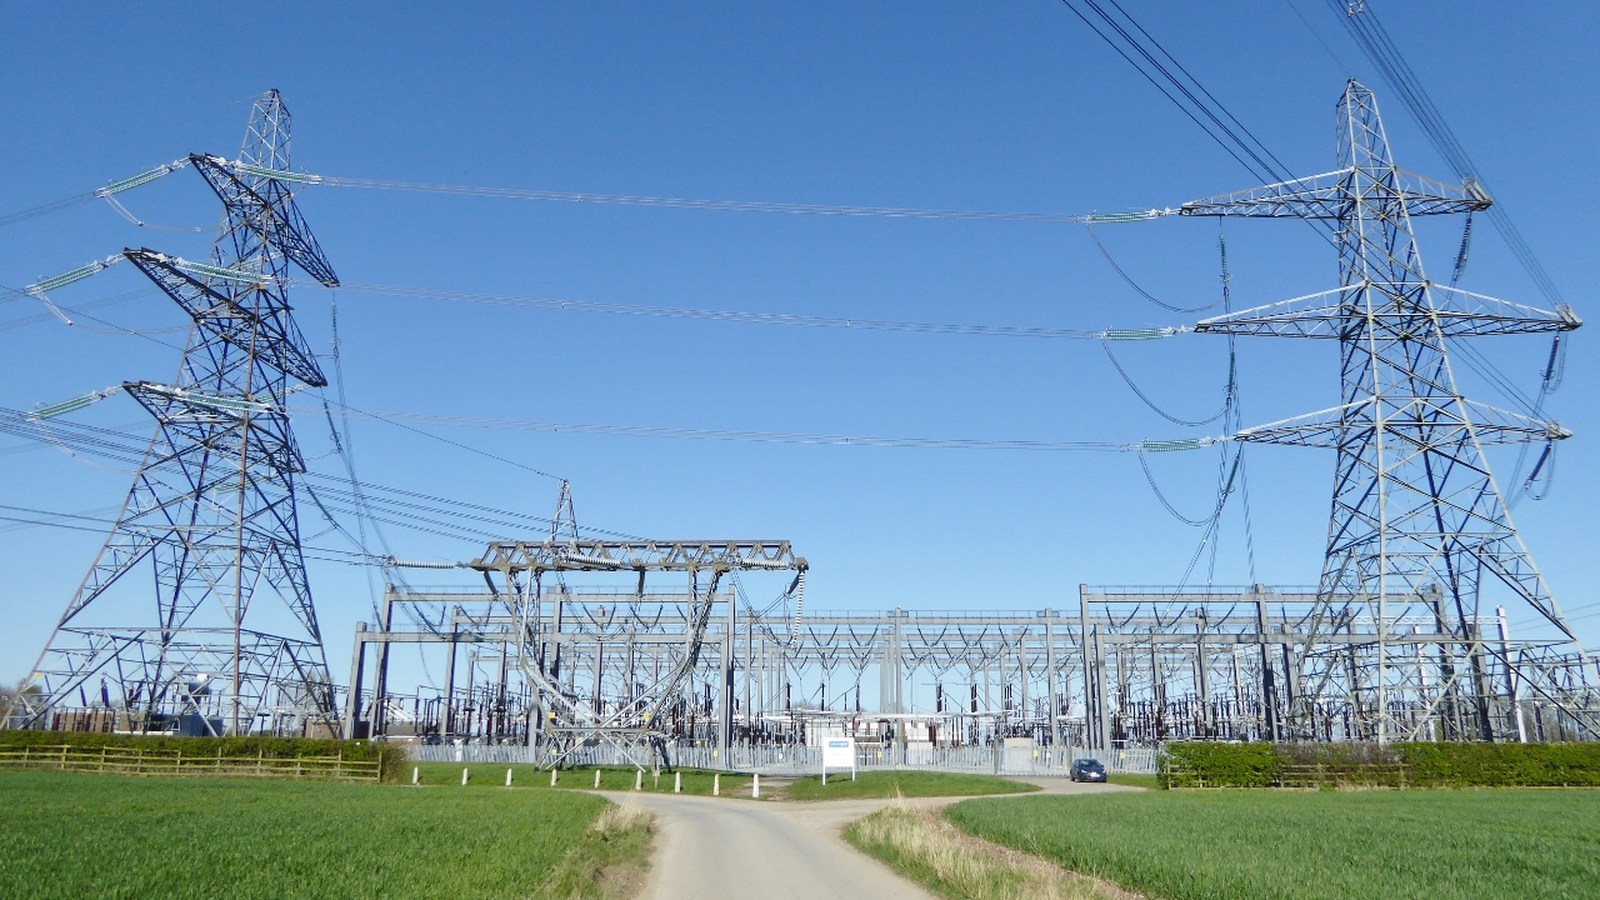
- Foto de capa: subestação da National Grid, Reino Unido — Chris Morgan, CC BY-SA 2.0, via Wikimedia Commons
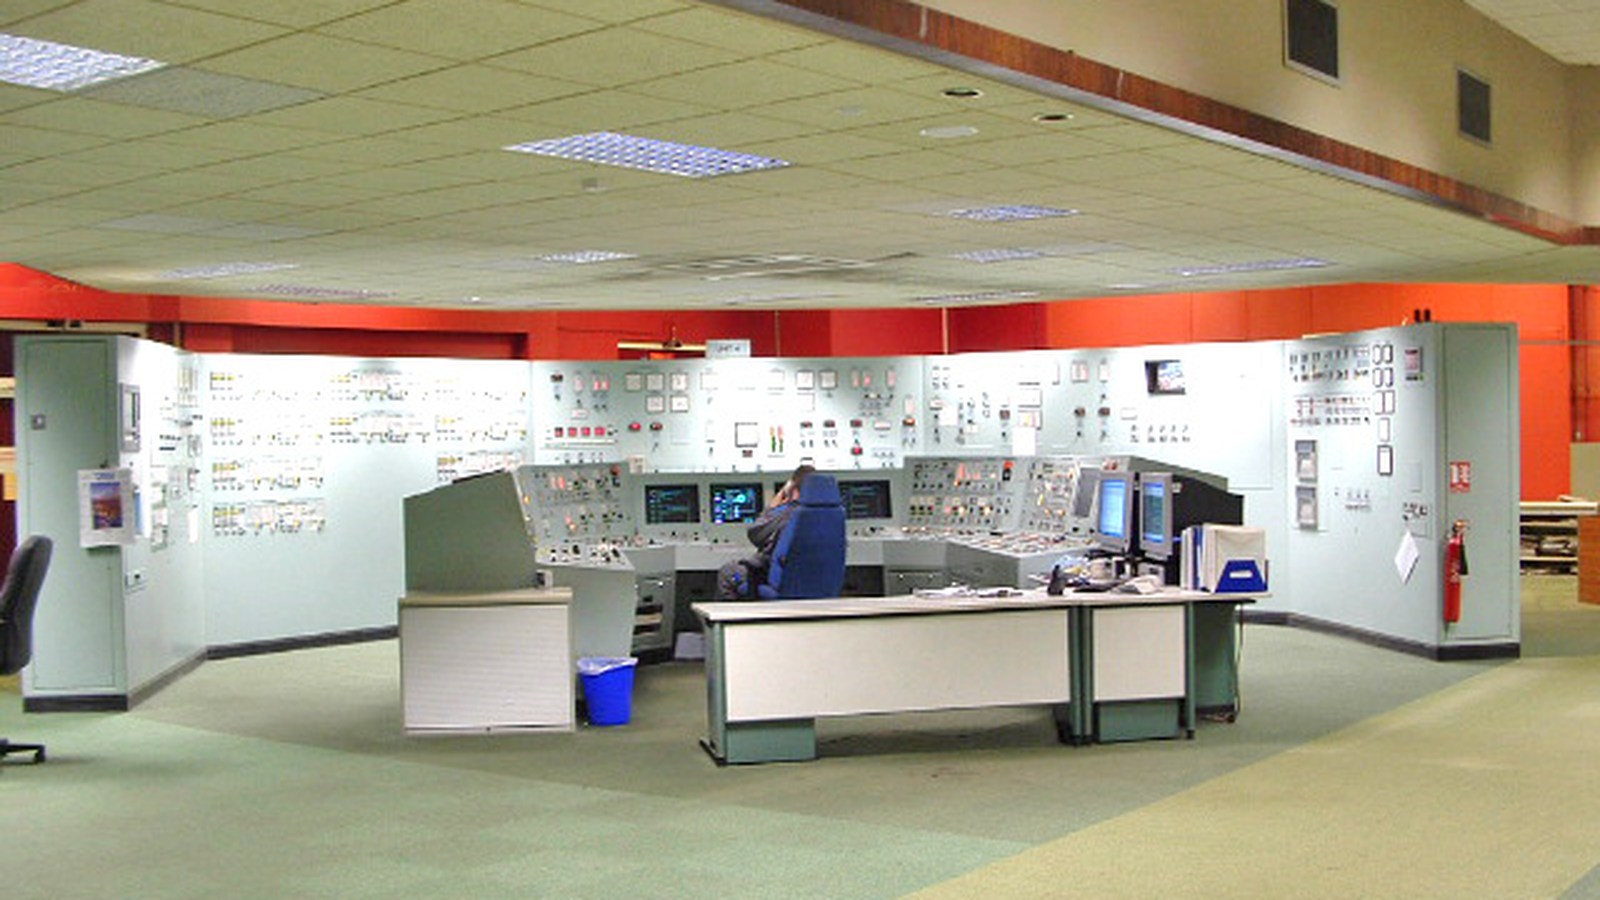
- Segunda imagem: sala de controle da usina de Drax, Reino Unido — Gordon Kneale Brooke, CC BY-SA 2.0, via Wikimedia Commons